

Unveränderliche S3-Backups
Sie können S3 Object Lock verwenden, um
Objekte mithilfe eines WORM- (Write-Once-Read-Many)-Modells zu speichern. Die Objektsperre kann dabei helfen zu verhindern, dass Objekte für einen festgelegten Zeitraum oder unbegrenzt gelöscht oder überschrieben werden.
Regulatorische Anforderungen erfüllen die WORM-Speicher vorschreiben, oder um eine zusätzliche Schutzebene gegen Änderungen und das Löschen von Backups hinzuzufügen.
Für die Durchführung der Operation erforderliche AWS-Berechtigungen:
s3:PutObjectLockConfigurations3:PutBucketVersioning
Aktivieren der Object-Lock-Funktion
Object Lock kann nur für neue S3-Buckets aktiviert werden. Um Object Lock für einen vorhandenen Bucket zu aktivieren, müssen Sie den AWS-Support für ein Preisangebot kontaktieren.
Wenn Sie einen Bucket mit aktiviertem Object Lock erstellen, aktiviert Amazon S3 automatisch die Versionierung für den Bucket.
Wenn Sie einen Bucket mit aktiviertem Object Lock erstellen, können Sie Object Lock nicht deaktivieren oder die Versionierung für den Bucket nicht aussetzen.
Der S3-Bucket existiert nicht
Wenn Sie sich im S3-Bucket Verwaltungszentrum befinden, klicken Sie auf Erweiterte Einstellungen und wählen Sie dann Aktivieren aus:
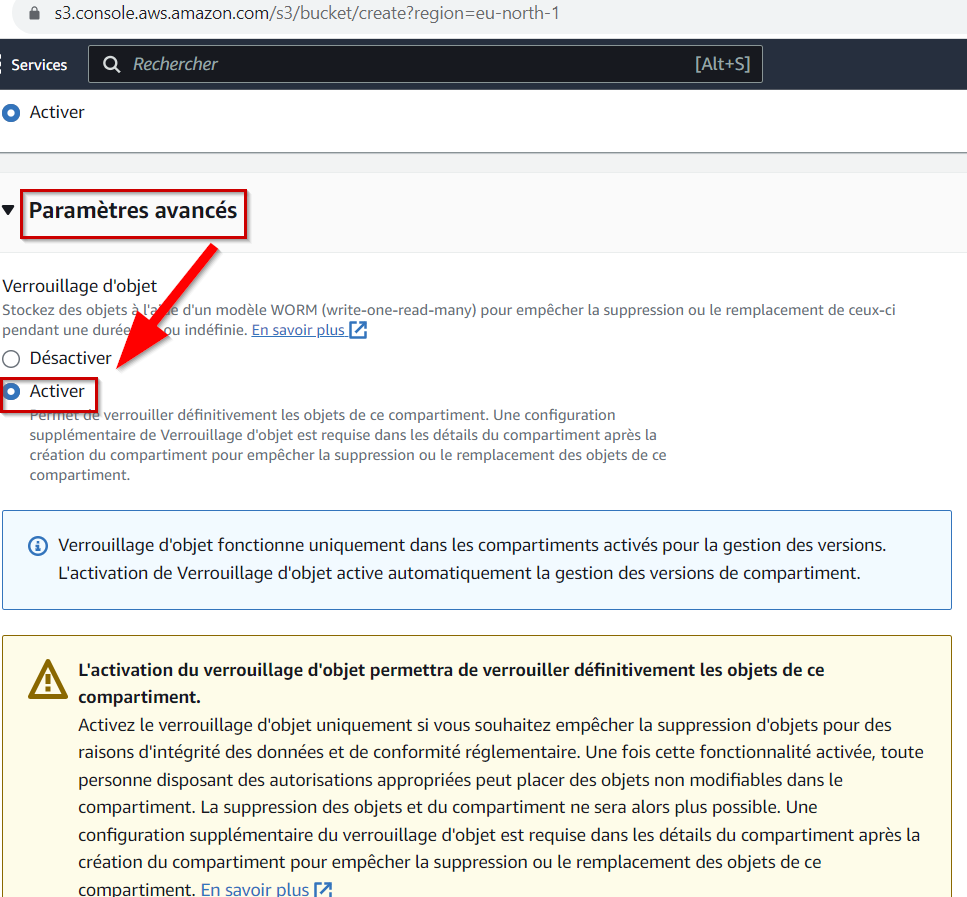
Konfigurieren Sie dann den Rest Ihres Buckets. Sie haben anschließend zwei Möglichkeiten, Object Lock zu konfigurieren:
Governance-Modus: Objekte im Container können ohne erhöhte Berechtigungen und die AWS-Berechtigung s3:BypassGovernanceRetention nicht gelöscht werden.
Compliance-Modus: Dieser Modus bietet das höchste verfügbare Maß an Unveränderlichkeit. Es ist unmöglich, in diesem Modus konfigurierte Buckets zu löschen, selbst mit AWS-Root-Kontoberechtigungen.
Wir empfehlen, dass Sie Ihre wichtigen Backups mit Compliance-Modus.
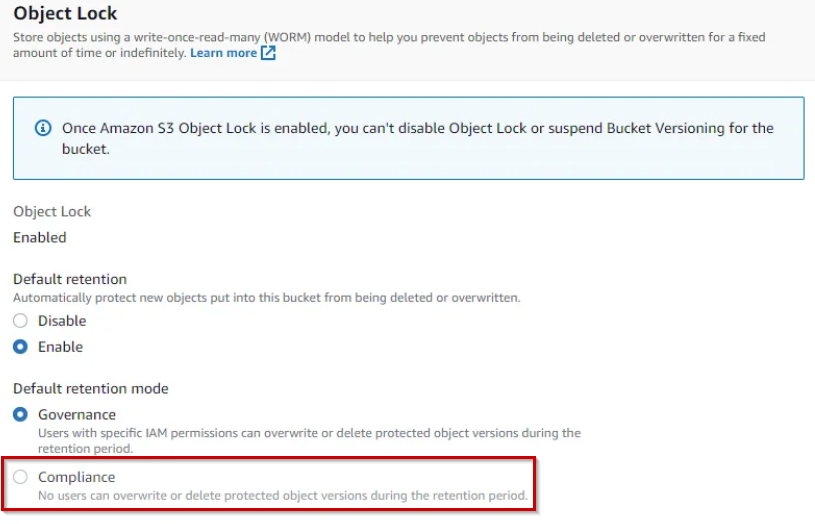
Wählen Sie schließlich Ihren Aufbewahrungszeitraum für Objekte aus, indem Sie ihn gemäß Ihrer Backup-Richtlinie konfigurieren.
Quellen:
https://docs.aws.amazon.com/AmazonS3/latest/userguide/object-lock-overview.html
https://aws.amazon.com/fr/blogs/storage/how-to-manage-retention-periods-in-bulk-using-amazon-s3-batch-operations/
Der S3-Bucket existiert
Sie haben den AWS-Support kontaktiert, und das Kopieren von Objekten aus Ihrem vorhandenen Bucket in den Bucket mit aktiviertem Object Lock ist zu kostspielig.
Wir empfehlen, dass Sie Ihre zukünftigen Backups mit Schritt 1 dieses Leitfadens konfigurieren und die folgenden Sicherheitsmaßnahmen auf Ihre vorherigen Backups anwenden:
Sobald Sie das MFA-Löschen aktiviert haben, nur noch der Root- Benutzer kann S3-Objekte dauerhaft löschen oder die Versionierungskonfiguration Ihres S3-Buckets ändern. Der Root-Benutzer muss für diese Aktion durch ein MFA-Gerät authentifiziert werden.
Um MFA-Löschen für Ihren Bucket zu aktivieren, folgen Sie diesen Schritten:
Erstellen Sie einen Zugriffsschlüssel und einen geheimen Schlüssel für den Root-Benutzer.
Konfigurieren Sie ein MFA-Gerät für den Root-Benutzer (falls Sie dies nicht bereits getan haben).
Konfigurieren Sie die AWS Command Line Interface (AWS CLI) mit den Anmeldeinformationen des Root-Benutzers.
Verwenden Sie die PutBucketVersioning API, um die MFA-Löschfunktion zu aktivieren:
aws s3api put-bucket-versioning --bucket mybucketname --versioning-configuration MFADelete=Enabled,Status=Enabled --mfa "arn:aws:iam::(accountnumber):mfa/root-account-mfa-device (pass)"Überprüfen Sie dann, ob die Konfiguration erfolgreich war:
Prüfen Sie die Amazon S3-Konsole, um sicherzustellen, dass die Versionierung für den Bucket aktiviert ist.
Überprüfen Sie, ob das MFA-Löschen aktiviert ist, indem Sie die GetBucketVersioning API verwenden:
aws s3api get-bucket-versioning --bucket mybucketname
{
  "Status": "Enabled",
  "MFADelete": "Enabled"
}
Wenn das Ergebnis des MFADelete-JSON-Objekts Enabled ist, wurde die Konfiguration erfolgreich abgeschlossen.
War das hilfreich?