

Implementación de certificados de usuario dentro de Active Directory
Instalación del rol de Servicios de certificado de AD
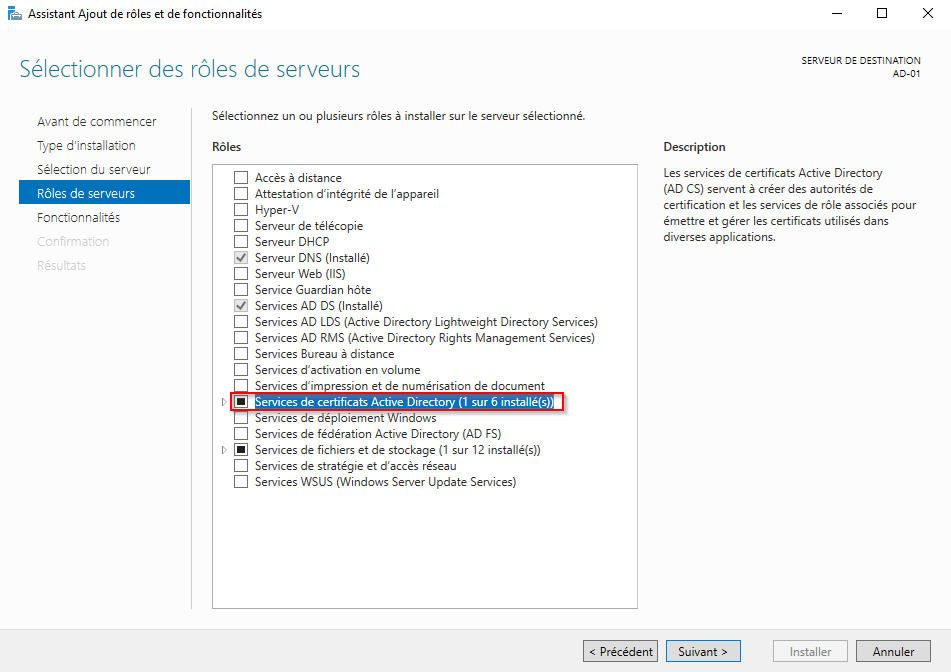
Instale el "Servicios de certificados de Active Directory" rol en uno de sus servidores. Es importante señalar que un servidor que aloje este rol debe considerarse altamente sensible y debe contar con un nivel de protección y supervisión similar al de un controlador de dominio.
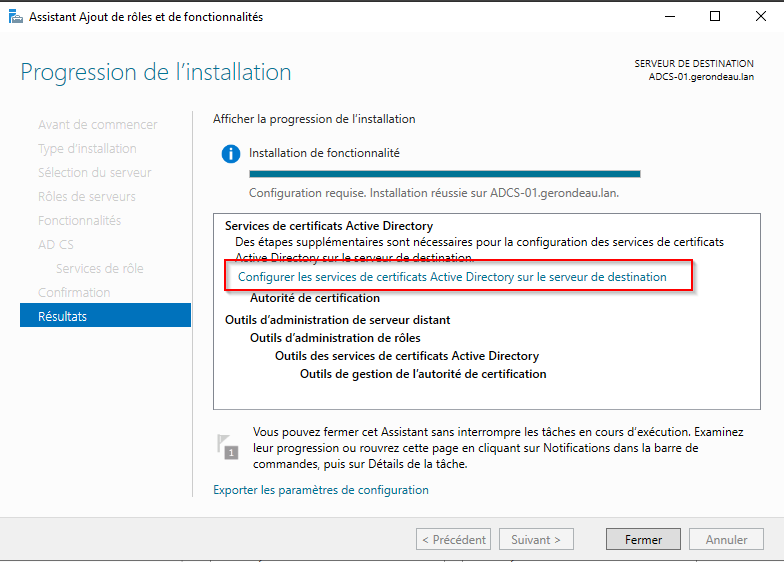
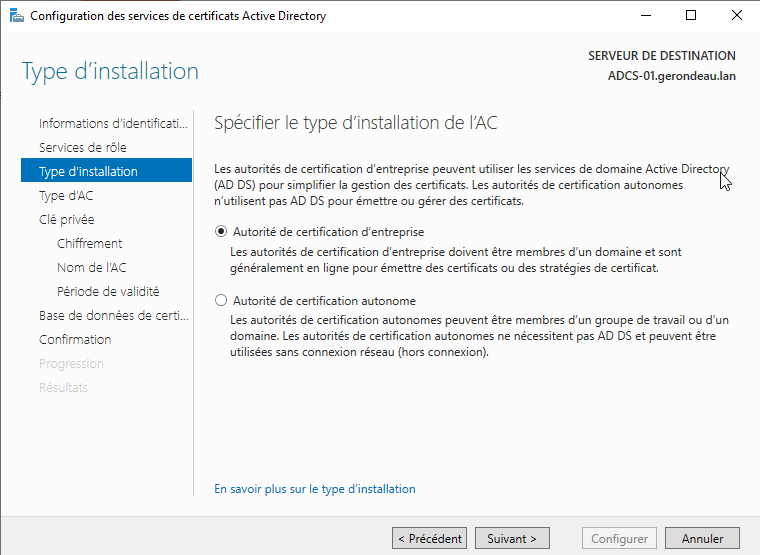
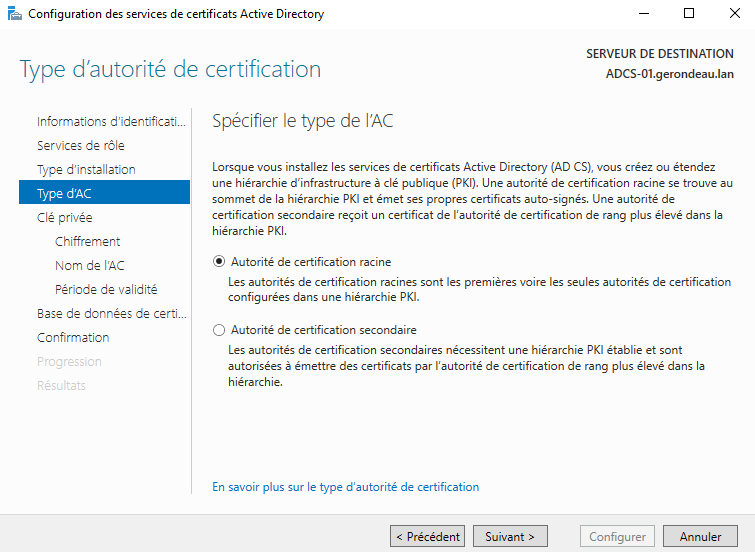
Siga las instrucciones de configuración de la autoridad de certificación según las necesidades de su empresa.
Creación de una nueva plantilla de certificado
Abra el Administrador de certificados (certsrv) y la "Plantillas de certificados" carpeta.
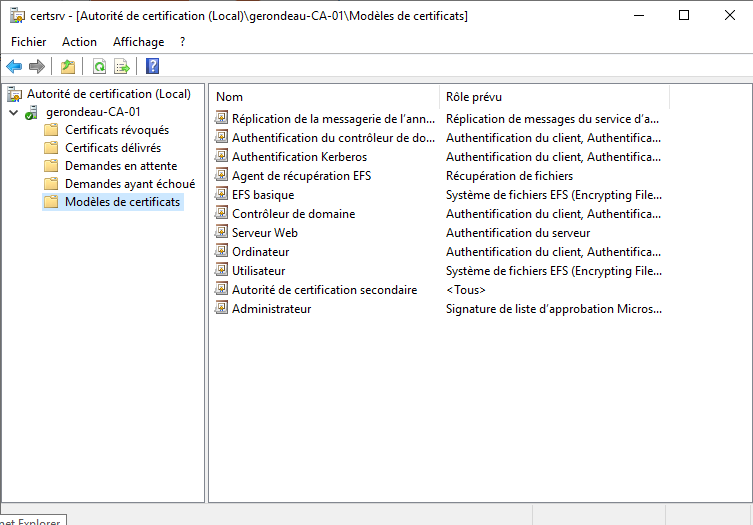
Haga clic derecho en la "Plantillas de certificados" carpeta, seleccione "Administrar", luego haga clic derecho en "Usuario" y, por último, seleccione "Duplicar plantilla".
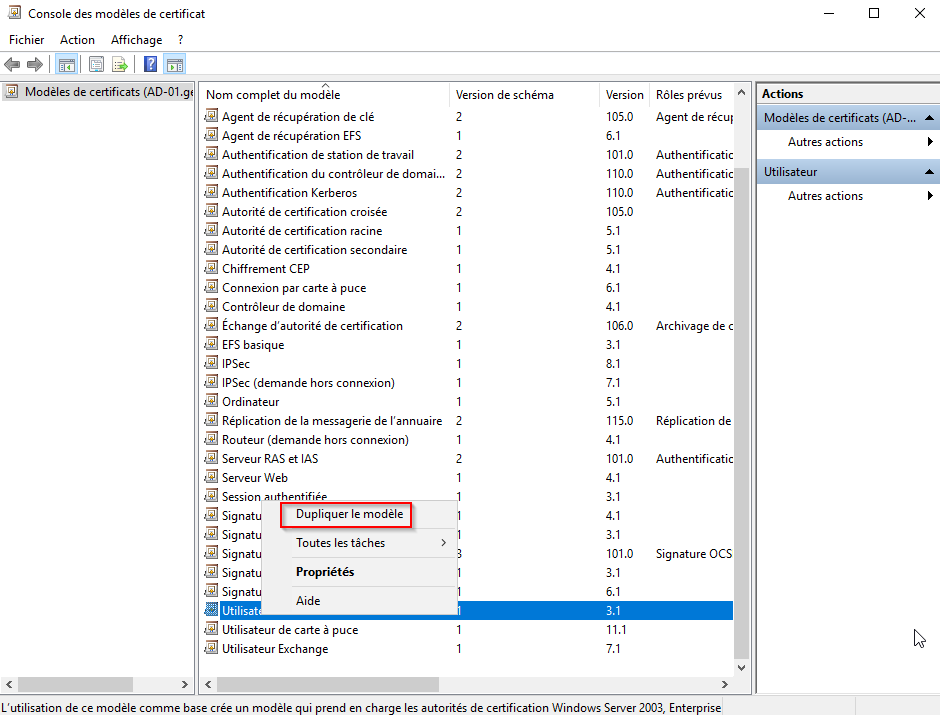
Cambie el nombre de la plantilla recién creada a "Usuario v2".
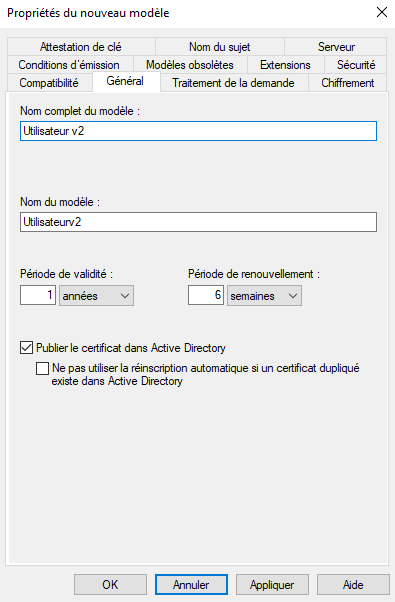
En la "Seguridad" pestaña, habilite los permisos "Leer", "Inscribir", y "Autoinscripción" para los usuarios del dominio.
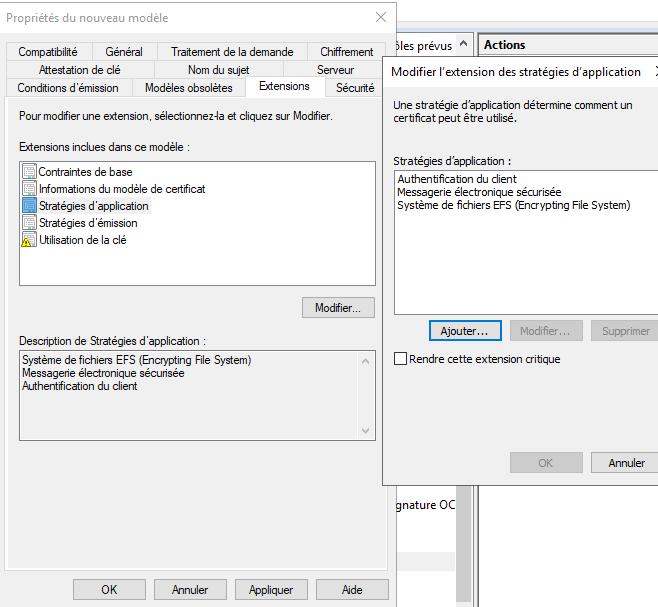
Si es necesario, la directiva de aplicación de esta nueva plantilla puede modificarse. En la mayoría de los casos, estos certificados se usarán para la autenticación de usuarios, así que verifique que la directiva de aplicación incluya "Autenticación de cliente". Si lo desea, puede quitar otras directivas de aplicación.
En la "Administración de solicitudes" pestaña, desmarque la opción "Permitir que la clave privada se exporte".
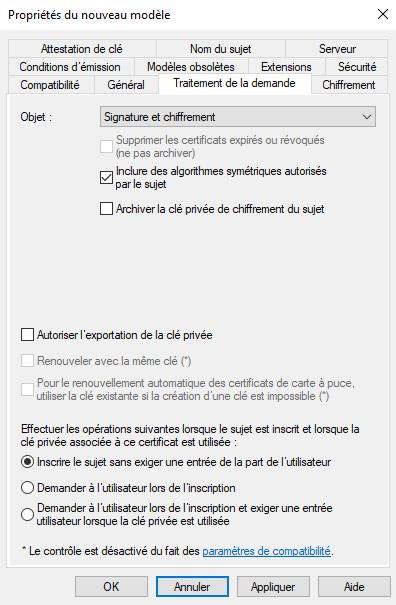
Confirme la creación de esta nueva plantilla.
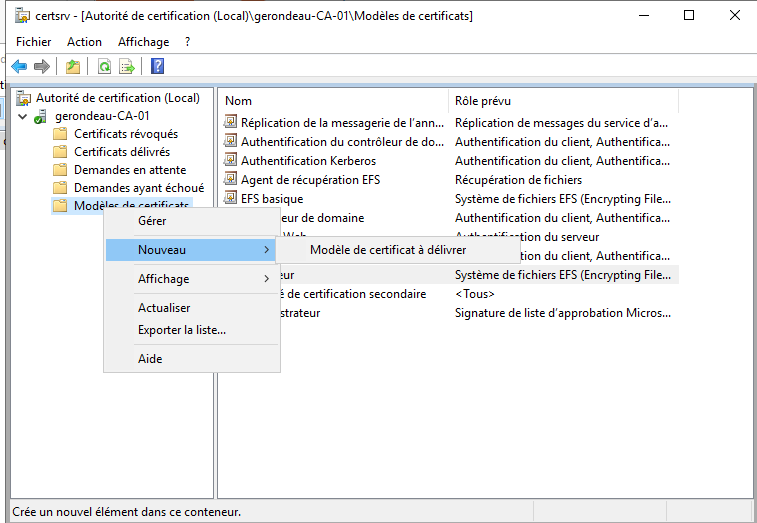
Vuelva a la ventana de la Autoridad de certificación (certsrv), haga clic derecho en "Plantillas de certificados", luego seleccione "Nuevo", y por último "Plantilla de certificado para emitir".
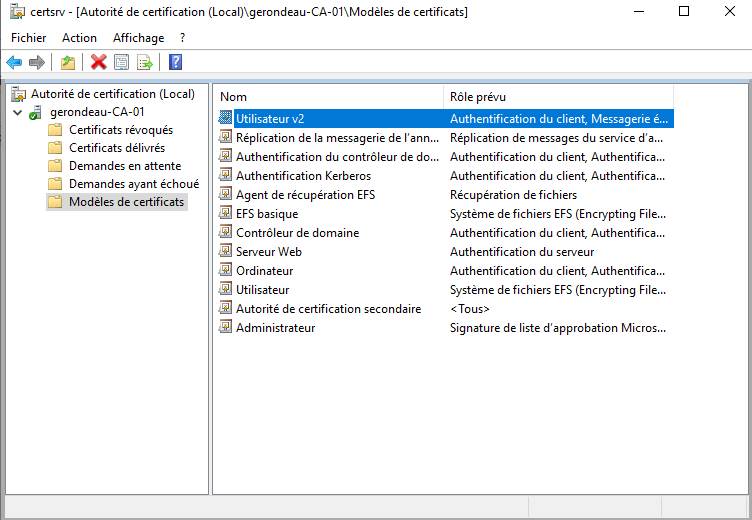
Seleccione la plantilla recién creada y haga clic en Aceptar.
La nueva plantilla debería aparecer ahora en la ventana actual.
Habilitación de la autoinscripción para usuarios del dominio
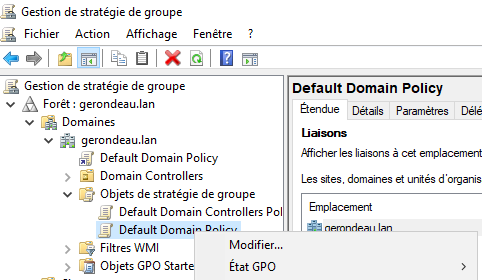
Inicie sesión en un controlador de dominio y abra la Administración de directivas de grupo herramienta. Expanda el dominio para el que desea habilitar la autoinscripción y, a continuación, abra la "Objetos de directiva de grupo" carpeta. Haga clic derecho en "Directiva de dominio predeterminada" y haga clic en "Editar".
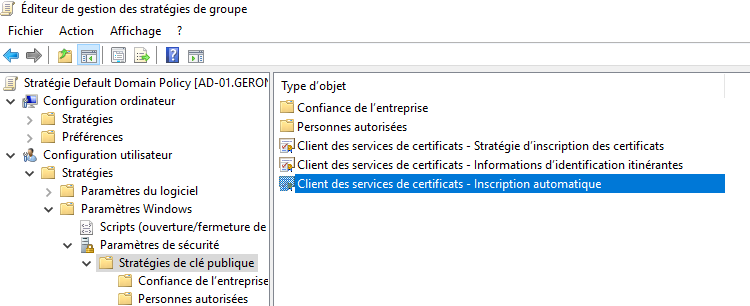
Vaya a: &#xNAN;"Configuración de usuario" → "Directivas" → "Configuración de Windows" → "Configuración de seguridad" → "Directivas de clave pública", luego haga clic en "Cliente de Servicios de certificados – Autoinscripción".
Seleccione "Habilitada" para la "Modelo de configuración" opción y marque las dos primeras casillas:
"Renovar certificados caducados [...]"
"Actualizar certificados [...]"
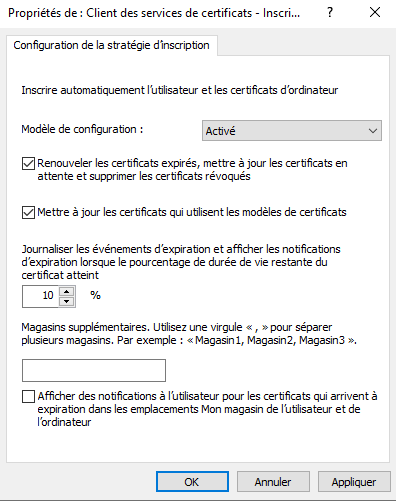
Luego haga clic en Aceptar.
Simplemente haga clic en Aceptar de nuevo y cierre la GPO.
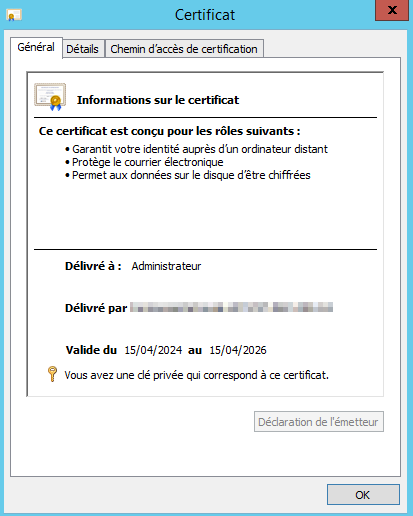
Desde una sesión de usuario del dominio, escriba "gpupdate /force" y espere a que se aplique la GPO. Entonces debería aparecer un certificado en su almacén de certificados. Si no es así, use el comando "gpresult /r" para asegurarse de que la GPO se ha aplicado correctamente.
En la imagen siguiente, el certificado del usuario "Administrator" es visible.
¿Te fue útil?