

Déploiement de certificats utilisateur au sein d'Active Directory
Installation du rôle Services de certificats Active Directory
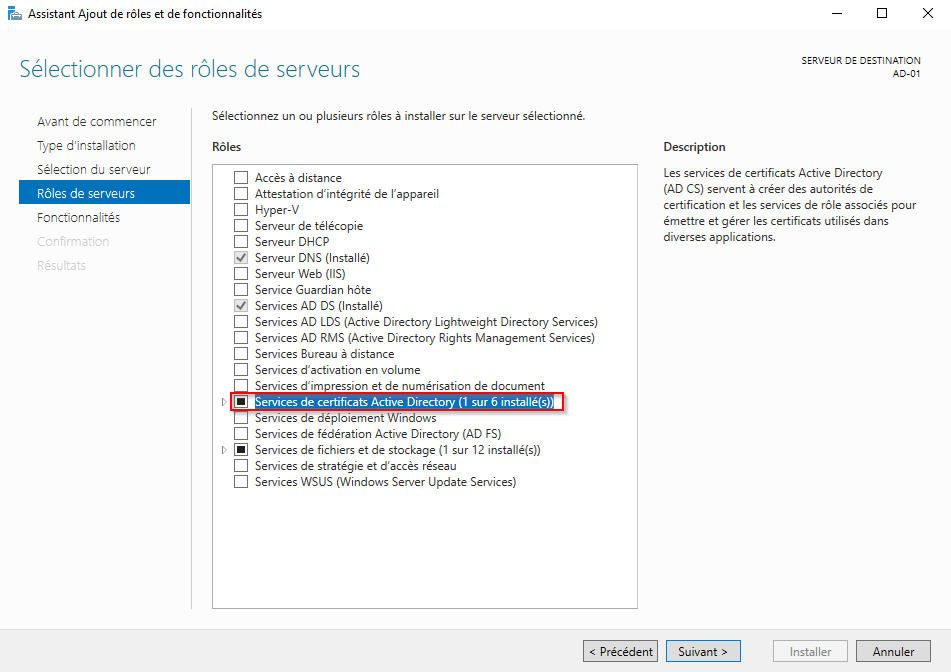
Installez le "Services de certificats Active Directory" rôle sur l'un de vos serveurs. Il est important de noter qu'un serveur hébergeant ce rôle doit être considéré comme hautement sensible et doit bénéficier d'un niveau de protection et de surveillance similaire à celui d'un contrôleur de domaine.
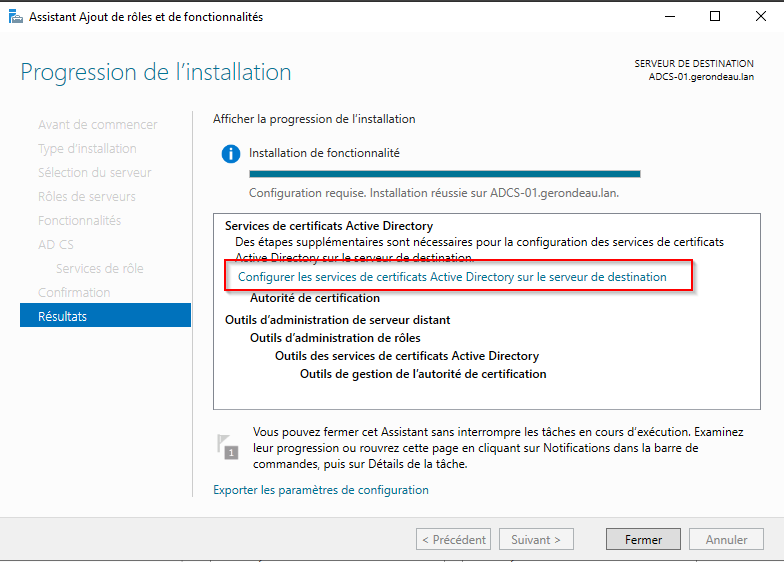
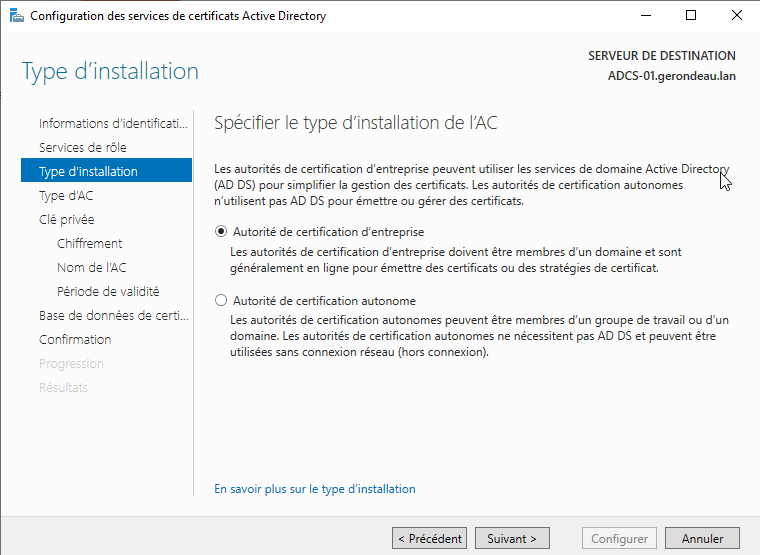
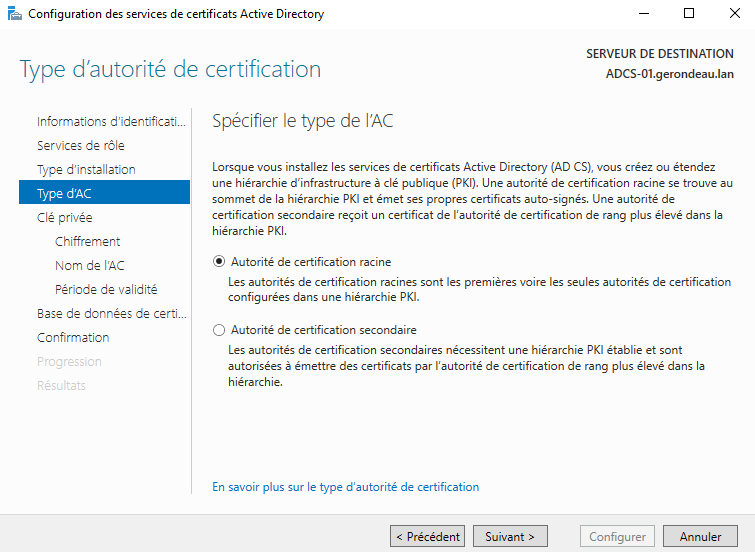
Suivez les instructions de configuration de l'autorité de certification selon les besoins de votre entreprise.
Création d'un nouveau modèle de certificat
Ouvrez le Gestionnaire de certificats (certsrv) et le "Modèles de certificats" dossier.
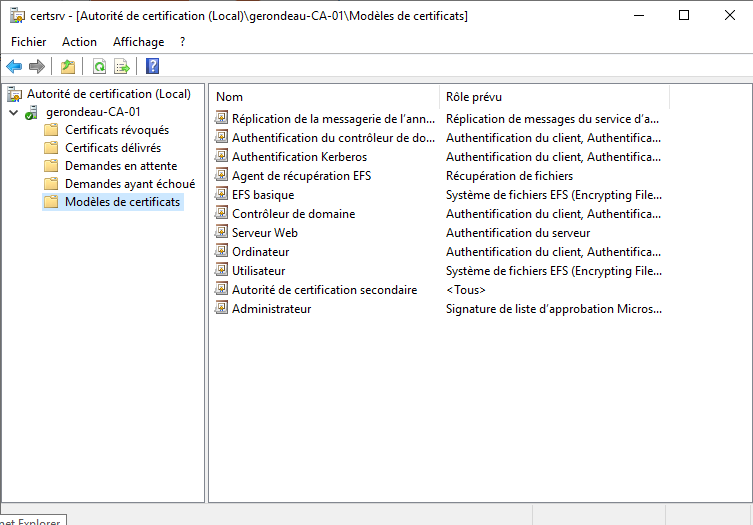
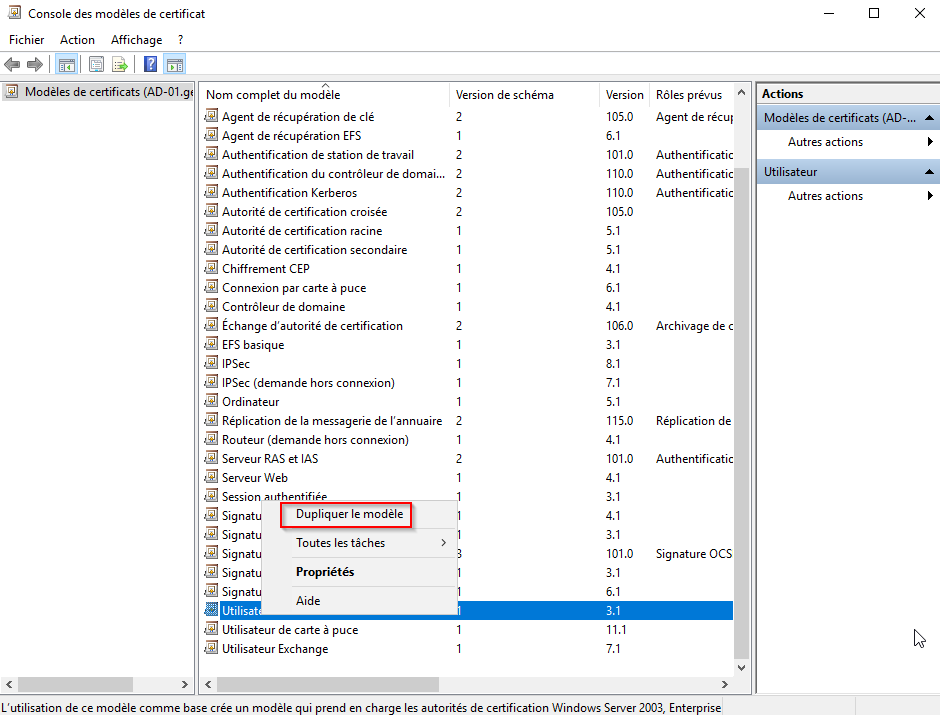
Cliquez avec le bouton droit sur le "Modèles de certificats" dossier, sélectionnez "Gérer", puis cliquez avec le bouton droit sur "Utilisateur" et enfin sélectionnez "Dupliquer le modèle".
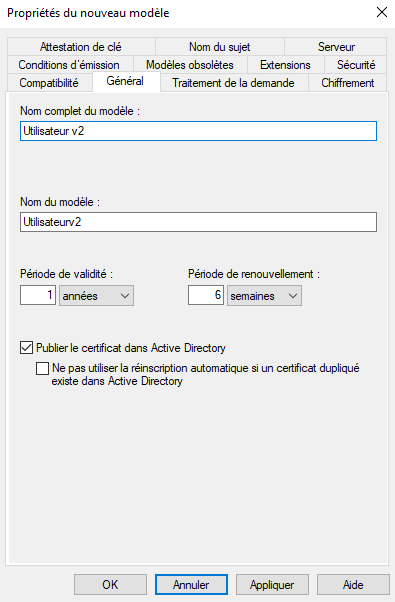
Renommez le modèle nouvellement créé en "Utilisateur v2".
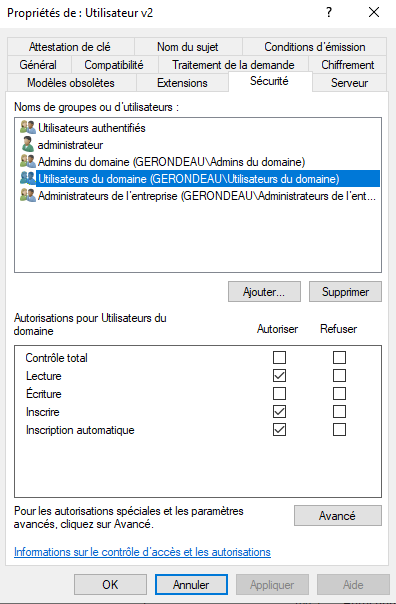
Dans l' "Sécurité" onglet, activez les autorisations "Lecture", "Inscription", et "Inscription automatique" pour les utilisateurs du domaine.
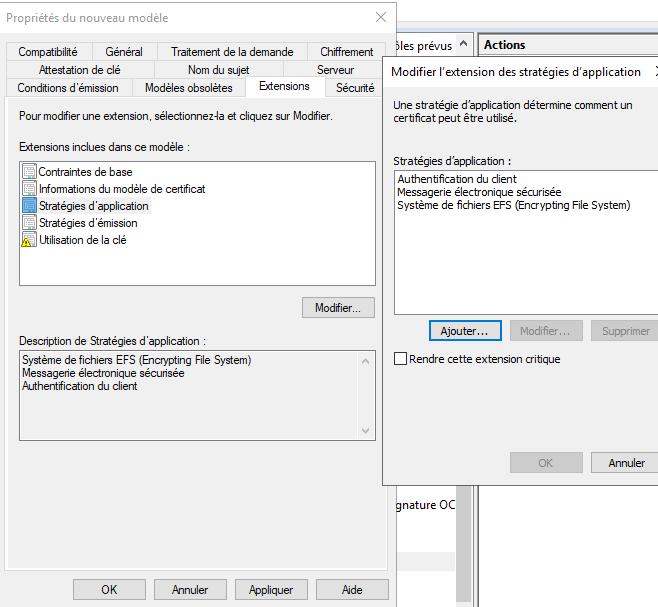
Si nécessaire, la stratégie d'application de ce nouveau modèle peut être modifiée. Dans la plupart des cas, ces certificats seront utilisés pour l'authentification des utilisateurs ; vérifiez donc que la stratégie d'application inclut "Authentification du client". Vous pouvez supprimer les autres stratégies d'application si vous le souhaitez.
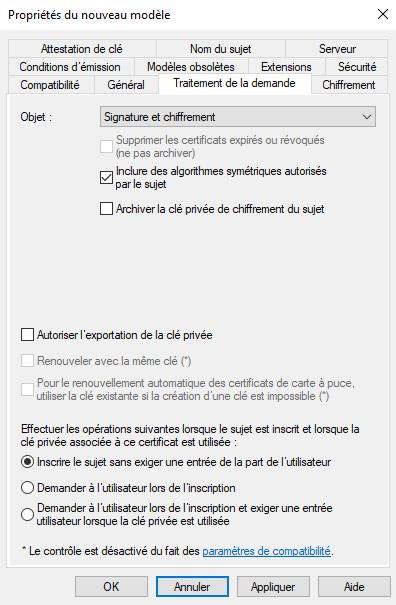
Dans l' "Gestion des requêtes" onglet, décochez l'option "Autoriser l'exportation de la clé privée".
Confirmez la création de ce nouveau modèle.
Revenez à la fenêtre de l'autorité de certification (certsrv), cliquez avec le bouton droit sur "Modèles de certificats", puis sélectionnez "Nouveau", puis enfin "Modèle de certificat à émettre".
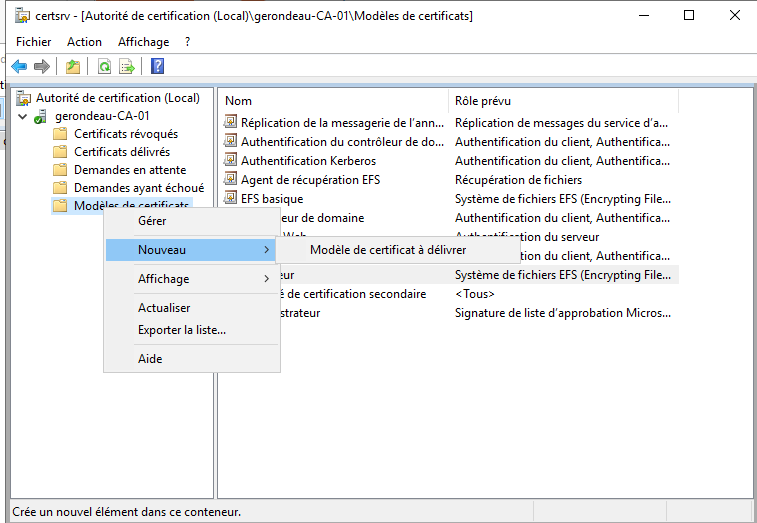
Sélectionnez le modèle nouvellement créé et cliquez sur OK.
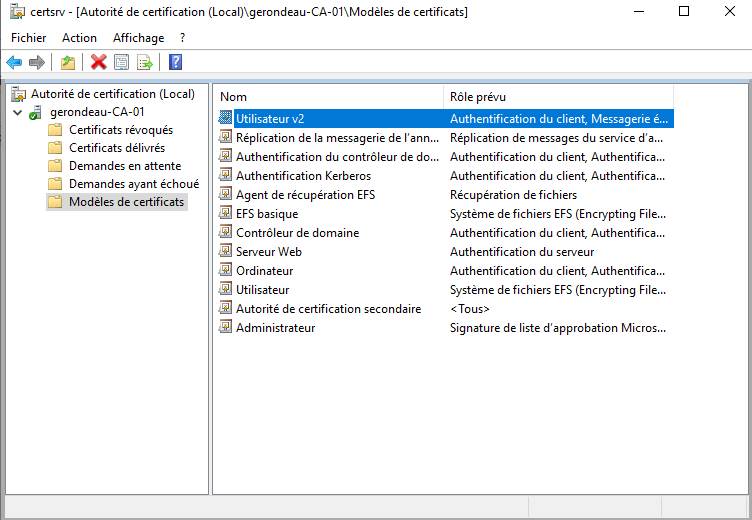
Le nouveau modèle devrait maintenant apparaître dans la fenêtre actuelle.
Activation de l'inscription automatique pour les utilisateurs du domaine
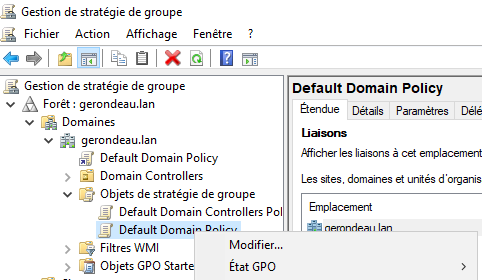
Connectez-vous à un contrôleur de domaine et ouvrez le Gestion de stratégie de groupe outil. Développez le domaine pour lequel vous souhaitez activer l'inscription automatique, puis ouvrez le "Objets de stratégie de groupe" dossier. Cliquez avec le bouton droit sur "Stratégie de domaine par défaut" et cliquez sur "Modifier".
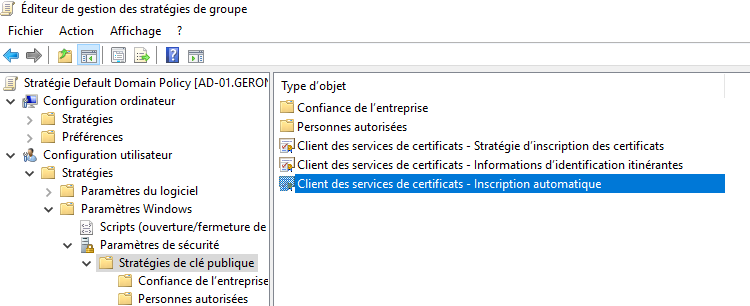
Accédez à : &#xNAN;"Configuration utilisateur" → "Stratégies" → "Paramètres Windows" → "Paramètres de sécurité" → "Stratégies de clés publiques", puis cliquez sur "Client des services de certificats – Inscription automatique".
Sélectionnez "Activé" pour l' "Modèle de configuration" option et cochez les deux premières cases :
"Renouveler les certificats expirés [...]"
"Mettre à jour les certificats [...]"
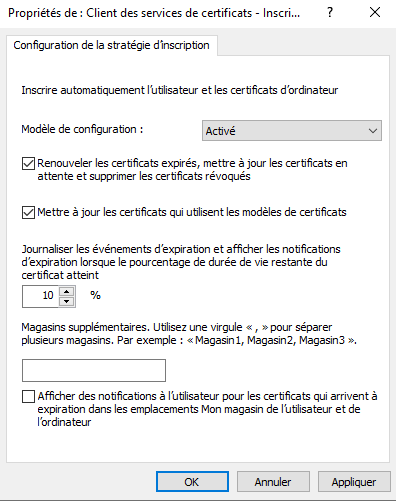
Puis cliquez sur OK.
Cliquez simplement sur OK à nouveau, puis fermez l'objet de stratégie de groupe.
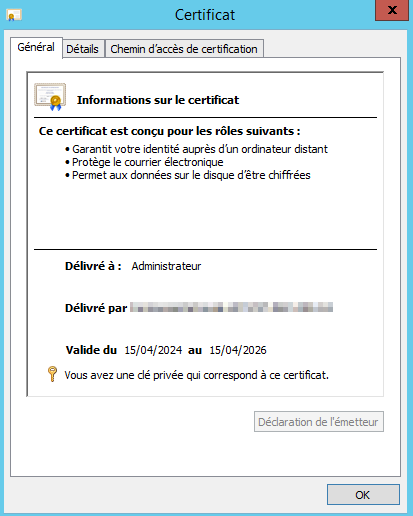
Depuis une session utilisateur du domaine, tapez "gpupdate /force" et attendez que l'objet de stratégie de groupe soit appliqué. Un certificat devrait alors apparaître dans votre magasin de certificats. Si ce n'est pas le cas, utilisez la commande "gpresult /r" pour vous assurer que l'objet de stratégie de groupe a été appliqué correctement.
Dans l'image ci-dessous, le certificat de l'utilisateur "Administrateur" est visible.
Ce contenu vous a-t-il été utile ?