> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/cyber-best-practices/fr/renforcez-votre-environnement/readme/cloud-backup-solutions.md).
# Solutions de sauvegarde cloud
Utilisez cette page pour choisir une approche de sauvegarde Cloud qui continue de fonctionner après un ransomware.
Objectif : capacité de restauration, conservation et protection contre la suppression des sauvegardes.
## Google Drive et OneDrive
Les environnements Google Drive et OneDrive ne disposent pas de fonctionnalités natives leur permettant de restaurer leurs données à la suite d’une attaque par ransomware qui a supprimé leurs versions précédentes. Il est donc nécessaire d’envisager certaines solutions afin de sauvegarder régulièrement leurs données et de les protéger.
Plusieurs solutions peuvent être envisagées pour atteindre cet objectif, chacune ayant ses avantages et ses inconvénients.
#### solution n°1 : Disque dur
Cette solution consiste à sauvegarder manuellement les fichiers de l’environnement Google Drive ou OneDrive sur un disque dur externe. Idéalement, une sauvegarde d’un environnement OneDrive ou Google Drive devrait être effectuée sur au moins deux disques durs externes afin d’éviter toute perte de données en cas de défaillance de l’un des disques durs. Bien que cette solution soit la plus simple à mettre en œuvre, elle est aussi la plus contraignante.
#### solution n°2 : NAS
Un NAS (Network Attached Storage) est un serveur de stockage réseau physique. Cette solution consiste à installer une application de synchronisation sur le NAS (à savoir Google Drive Desktop pour un environnement Google Workspace et OneDrive pour un environnement O365) afin de synchroniser régulièrement les lecteurs partagés (Google Drive) et les sites SharePoint (OneDrive), et d’effectuer des sauvegardes sur les disques du NAS. Il est également possible d’utiliser certains types de RAID pour améliorer la sécurité des disques ou la tolérance aux pannes du NAS.
#### solution n°3 : Espace de stockage AWS/Azure
Azure (Microsoft) et AWS (Amazon) proposent des espaces de stockage Cloud abordables pour stocker des sauvegardes. L’idée est de transférer régulièrement toutes les données des environnements Google Drive et OneDrive vers l’un de ces espaces de stockage, soit manuellement, soit automatiquement à l’aide d’un script et d’une machine abonnée à l’un de ces environnements. Plusieurs outils gratuits sont développés et fréquemment mis à jour à cette fin, à savoir rclone et duplicity, qui sont conçus pour permettre ce type de transfert.
#### solution n°4 : Solutions tierces
Certaines solutions tierces peuvent être envisagées si aucune des solutions précédentes n’est adaptée. Ces solutions rendent les sauvegardes très simples à utiliser, mais entraînent un coût financier important. Ce type de solution consiste à donner à un service tiers un accès à votre environnement Google Drive et OneDrive afin qu’il puisse récupérer automatiquement les données de manière régulière. Ces solutions fournissent également des fonctionnalités de restauration des données. Parmi les exemples, on peut citer Afi, Backupify, Spanning et SpinBackup.
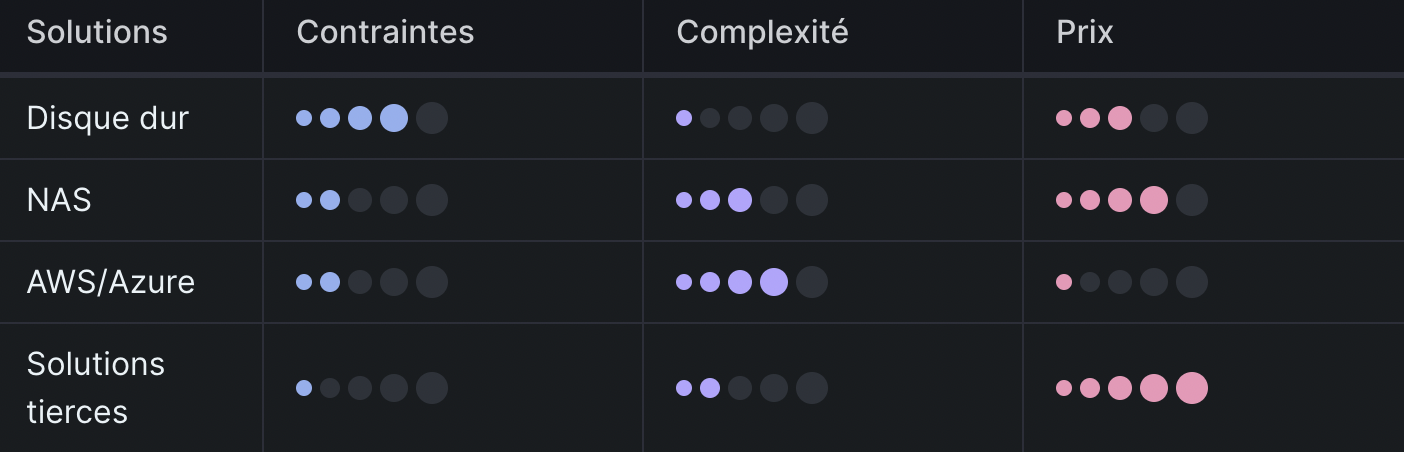
#### Tableau récapitulatif
En analysant tous ces scénarios, il est possible de définir certains critères et de classer toutes ces solutions en conséquence, comme l’illustre le tableau suivant :
## Azure
### Sauvegardes immuables Azure
Les sauvegardes Azure peuvent être de deux types : Backup Vault ou Recovery Services, selon vos modèles de données :
Il existe 2 méthodes pour garantir l’immuabilité de ces sauvegardes :

{% stepper %}
{% step %}
### Vérifiez que la fonctionnalité Soft Delete est activée.
Par défaut, Soft Delete est activé sur les coffres Azure Recovery Services. Cette fonctionnalité protège les sauvegardes contre une suppression accidentelle ou malveillante pendant une période de 14 jours, sans coût supplémentaire. Si les sauvegardes sont supprimées et que Soft Delete n’est pas activé, ni vous ni Microsoft ne pouvez récupérer les données supprimées. Il est nécessaire de mettre en œuvre la protection suivante afin d’éviter le scénario suivant :
1. Compromission du tenant Azure et des coffres-forts ;
2. Désactivation de Soft Delete ;
3. Suppression des sauvegardes ;
4. Restauration ;
5. Suppression définitive.
{% endstep %}
{% step %}
### Utilisez l’autorisation multi-utilisateur (MUA) sur la fonctionnalité Soft Delete.
La MUA pour Azure Backup utilise une nouvelle ressource appelée Resource Guard pour s’assurer que les opérations critiques, telles que la désactivation de Soft Delete, l’arrêt et la suppression des sauvegardes, ou la réduction de la rétention des stratégies de sauvegarde, ne sont effectuées qu’avec une autorisation appropriée. Pour comprendre le processus, il est nécessaire de connaître 2 rôles qui doivent être définis au sein de l’organisation Azure :
1. Administrateur de sauvegarde : propriétaire du coffre Recovery Services ou du coffre Backup Vault qui effectue les opérations d’administration et de gestion sur ceux-ci ;
2. Administrateur de sécurité : propriétaire de Resource Guard, agissant comme le gardien des opérations critiques sur le coffre. Ainsi, l’administrateur de sécurité contrôle les autorisations dont l’administrateur de sauvegarde a besoin pour effectuer des opérations critiques sur le coffre.
Pour configurer MUA, vous devez :
* Vérifier que Resource Guard et Azure Recovery Services Vault se trouvent dans la même région Azure ;
* Vérifier que l’administrateur de sauvegarde ne dispose pas de droits de contributeur sur Resource Guard. Vous pouvez avoir Resource Guard dans un autre abonnement du même tenant ou dans un autre tenant ;
* Suivez la [procédure officielle Azure](https://learn.microsoft.com/en-us/azure/backup/multi-user-authorization?pivots=vaults-recovery-services-vault\&tabs=azure-portal).
{% endstep %}
{% endstepper %}
### Protection de vos opérations critiques Azure
La configuration de coffres immuables permet les protections suivantes :
* Recovery Services : protège les données contre la suppression ; empêche la modification ou la suppression de la stratégie de sauvegarde afin de réduire la durée de conservation des données.
* Backup Vaults : protège les données contre la suppression
{% stepper %}
{% step %}
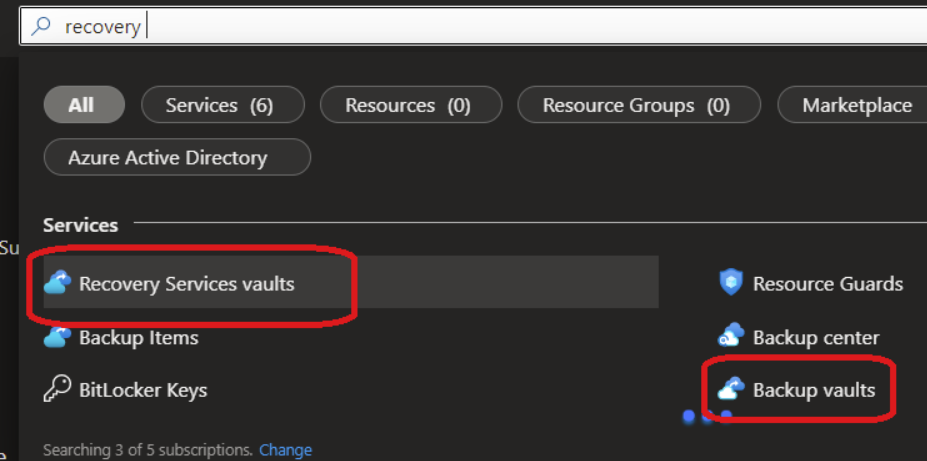
### Connectez-vous à votre portail Azure et recherchez les coffres Recovery Services, les Backup Vaults ou le coffre que vous souhaitez protéger :
{% endstep %}
{% step %}
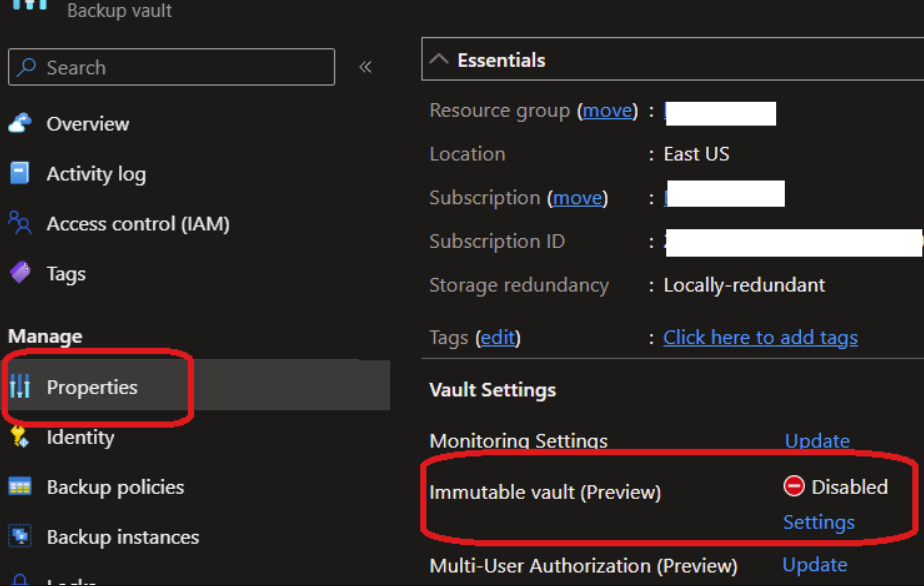
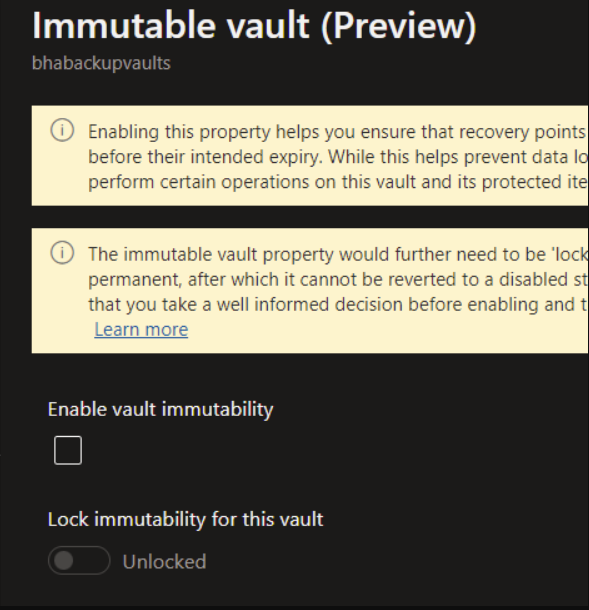
### Cliquez sur l’onglet Properties pour activer le coffre immuable et verrouiller le coffre pendant la durée de la stratégie de sauvegarde
{% hint style="info" %}
Remarque : cette étape ne peut pas être annulée, utilisez-la avec prudence pour les données sensibles.
{% endhint %}
{% endstep %}
{% step %}
### Répétez cette opération pour les autres coffres requis pour la continuité d’activité.
{% endstep %}
{% endstepper %}
## AWS
### Solution dégradée (sans droits SCP)
Remarque : la première étape doit être répétée pour chaque compartiment S3 contenant des données sensibles ou techniques pouvant être nécessaires à la production.
{% stepper %}
{% step %}
### Créez une stratégie de compartiment S3 qui empêche la suppression des versions du compartiment S3.
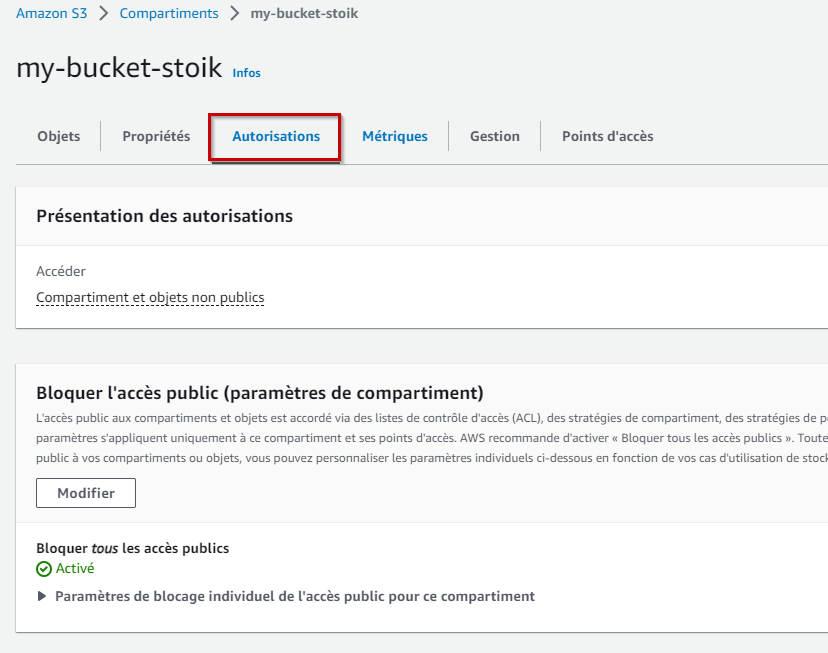
1. Dans la [console Amazon S3](https://console.aws.amazon.com/s3/), ouvrez le compartiment, puis **Autorisations**.
2. Sous **Stratégie de compartiment**, cliquez sur **Modifier**.
3. Remplacez la stratégie de compartiment existante (s’il y en a une) par le JSON ci-dessous.
```json
{
"Version": "2012-10-17",
"Statement": [
{
"Sid": "DenyVersionDeletion",
"Effect": "Deny",
"Principal": "*",
"Action": "s3:DeleteObject*",
"Resource": "arn:aws:s3:::my-bucket-name/*"
}
]
}
```
{% hint style="info" %}
Remplacez `my-bucket-name` par le nom de votre compartiment.
{% endhint %}
{% endstep %}
{% step %}
### Créez un mécanisme d’alerte pour détecter toute modification ou suppression de ce compartiment.
1. Activez [AWS CloudTrail](https://console.aws.amazon.com/cloudtrail/) s’il n’est pas déjà activé.
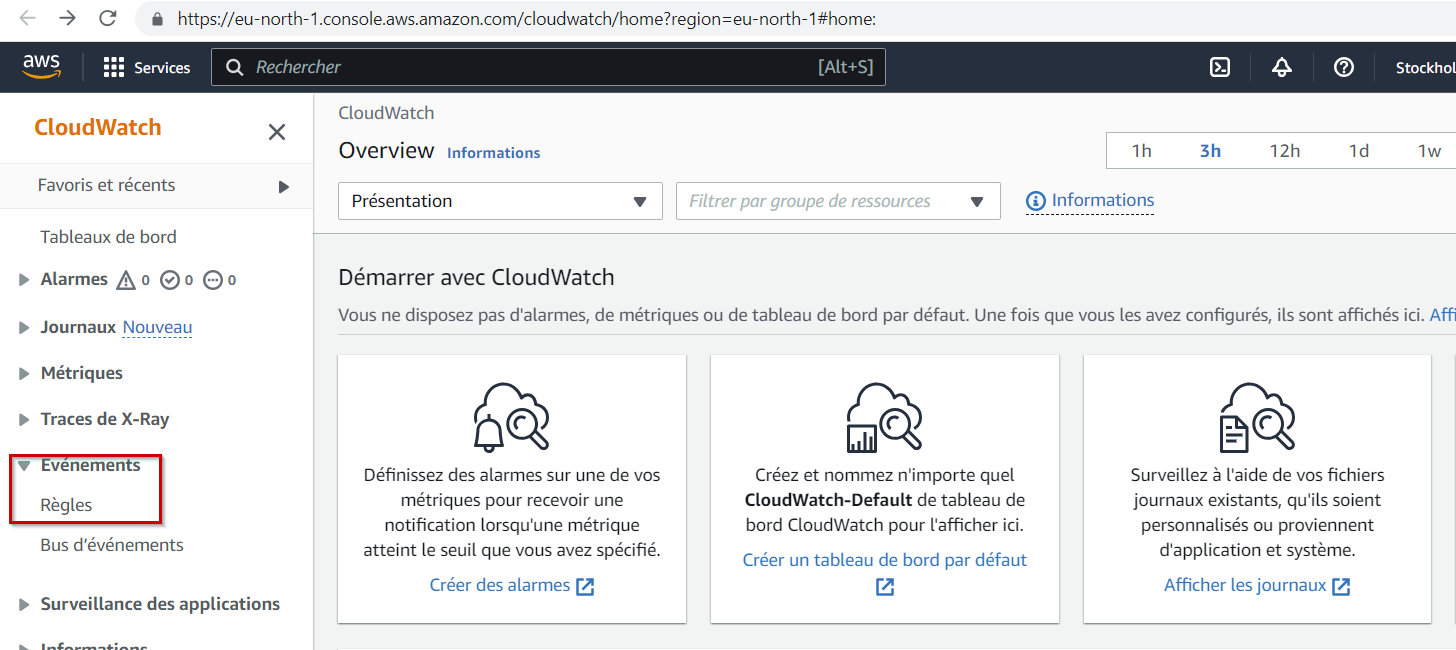
2. Ouvrez la [console Amazon EventBridge](https://console.aws.amazon.com/events/) (CloudWatch Events), puis allez dans **Règles**.
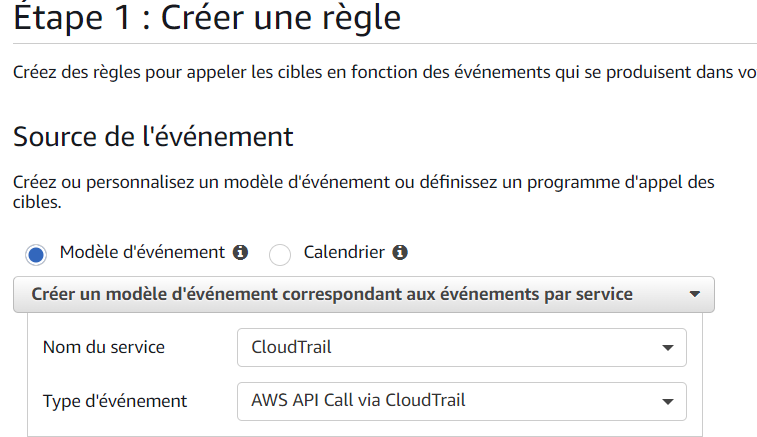
3. Cliquez sur **Créer une règle**. Sélectionnez **Appel d’API AWS via CloudTrail** comme type d’événement.
4. Choisissez **Opérations spécifiques** et ajoutez :
1. PutBucketPolicy
2. DeleteBucketPolicy
3. DeleteBucketLifecycle
4. DeleteBucketPublicAccessBlock
5. PutBucketPublicAccessBlock
6. DeleteBucket comme opérations pour lesquelles nous voulons être alertés.
5. Utilisez le modèle d’événement ci-dessous :
```json
{
"source": ["aws.s3"],
"detail-type": ["AWS API Call via CloudTrail"],
"detail": {
"eventSource": ["s3.amazonaws.com"],
"eventName": ["DeleteBucket", "DeleteBucketLifecycle", "DeleteBucketPolicy", "PutBucketPolicy", "DeleteBucketPublicAccessBlock", "PutBucketPublicAccessBlock"],
"requestParameters": {
"bucketName": ["my-bucket-name"]
}
}
}
```
{% hint style="info" %}
Remplacez `my-bucket-name` avec le compartiment que vous souhaitez protéger.
{% endhint %}
{% endstep %}
{% endstepper %}
6. Configurez la cible de l’alerte (par exemple, un sujet SNS pour les notifications, ou une fonction Lambda).
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/cyber-best-practices/fr/renforcez-votre-environnement/readme/cloud-backup-solutions.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.