

Gebruikerscertificaten uitrollen binnen Active Directory
Installeren van de AD Certificate Services-rol
Installeer de "Active Directory Certificate Services" rol op een van uw servers. Het is belangrijk op te merken dat een server waarop deze rol wordt gehost als zeer gevoelig moet worden beschouwd en een beveiligings- en bewakingsniveau moet hebben dat vergelijkbaar is met dat van een domeincontroller.
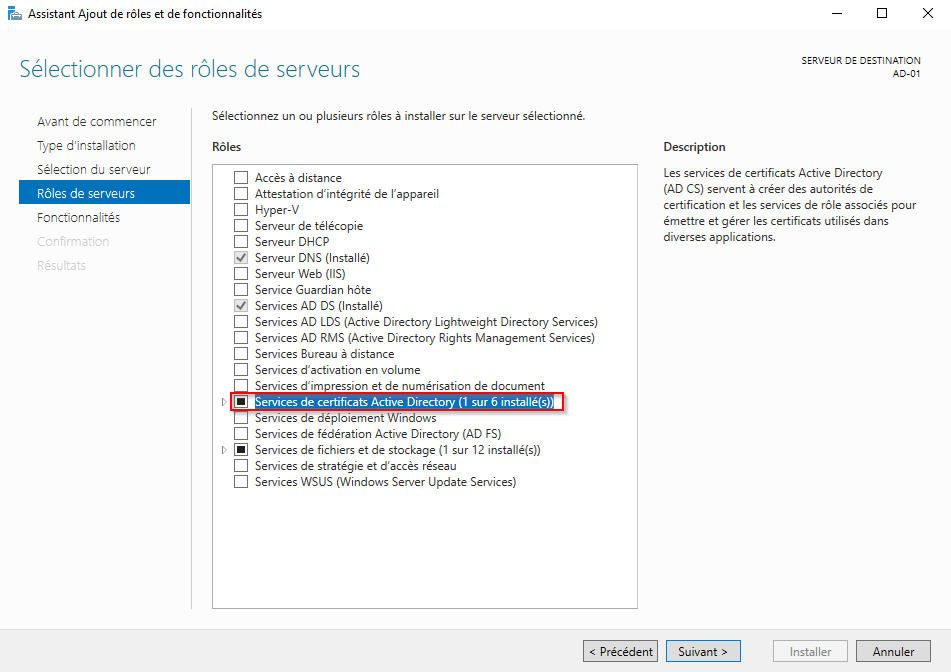
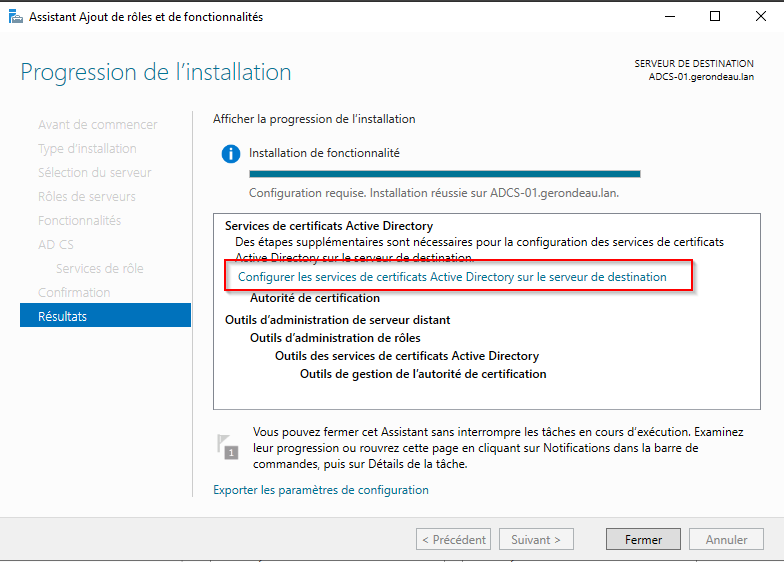
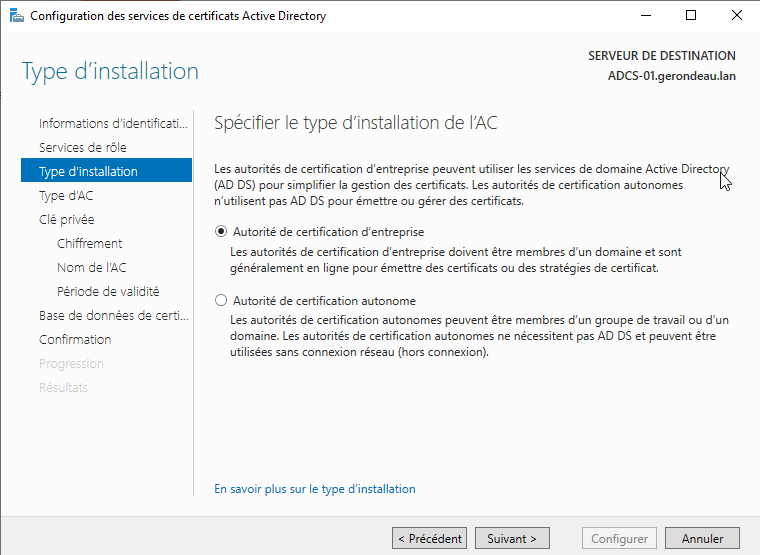
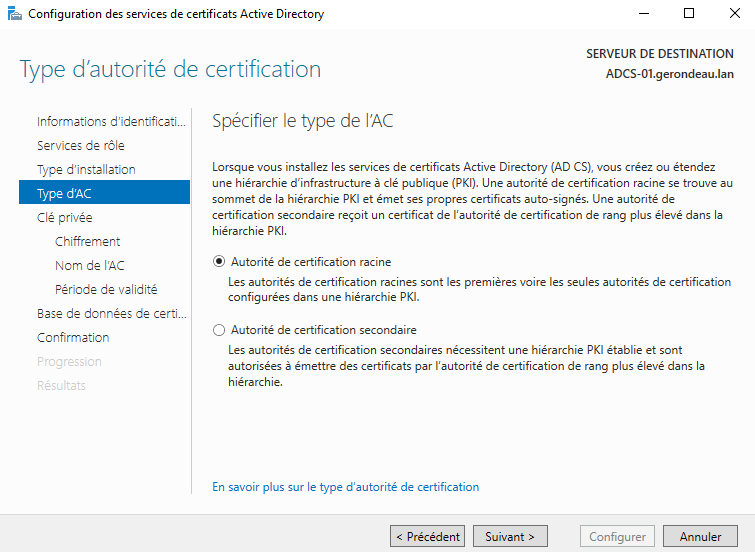
Volg de configuratie-instructies van de certificeringsautoriteit volgens de behoeften van uw bedrijf.
Een nieuw certificaatsjabloon maken
Open Certificate Manager (certsrv) en de "Certificaatsjablonen" map.
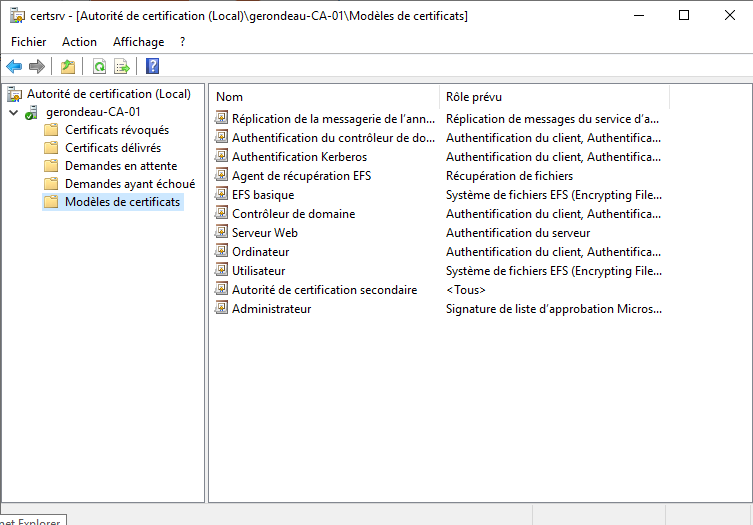
Klik met de rechtermuisknop op de "Certificaatsjablonen" map en selecteer "Beheren"en klik vervolgens met de rechtermuisknop op "Gebruiker" en selecteer ten slotte "Sjabloon dupliceren".
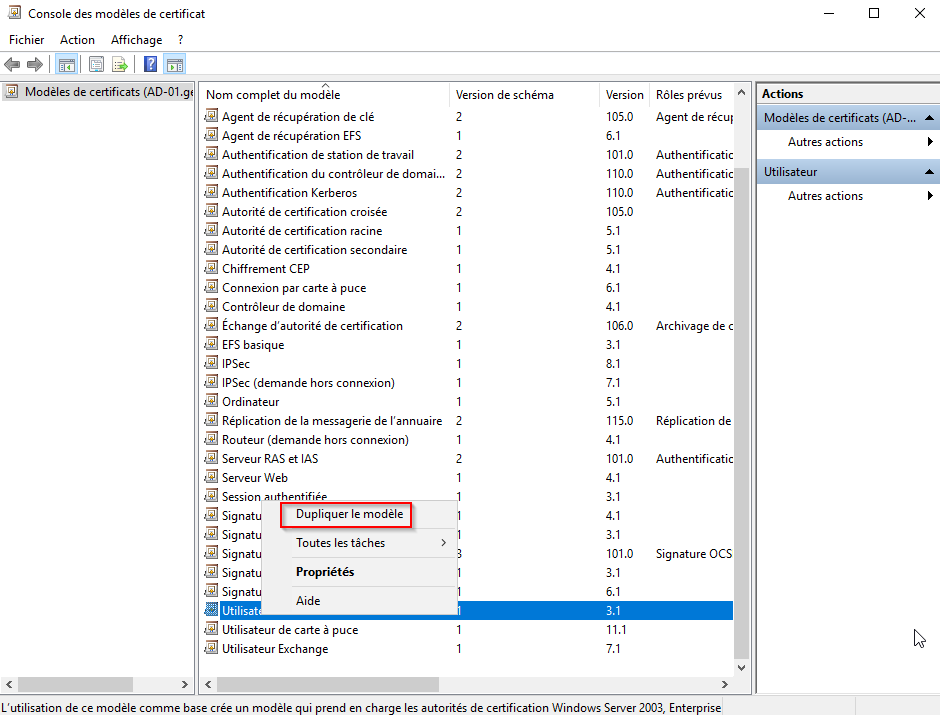
Hernoem het zojuist gemaakte sjabloon naar "Gebruiker v2".
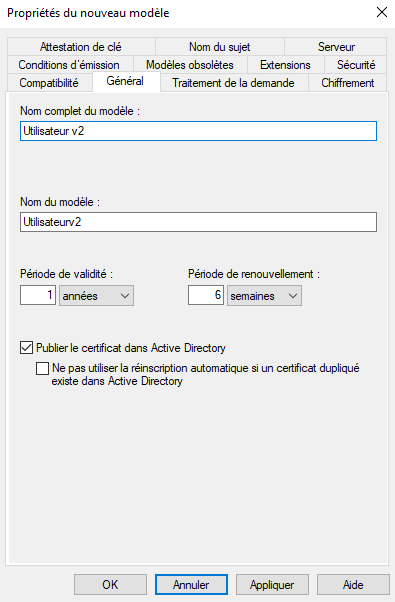
In het "Beveiliging" tabblad, schakel de machtigingen in "Lezen", "Aanmelden"en "Automatisch aanmelden" voor domeingebruikers.
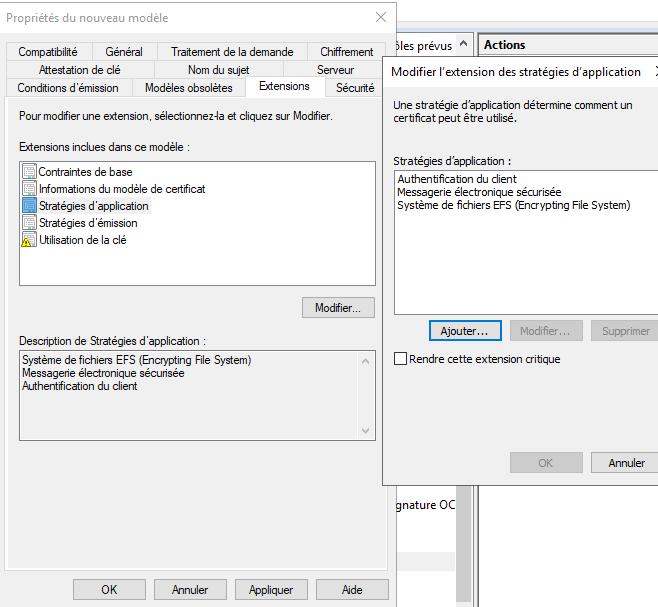
Indien nodig kan het toepassingsbeleid van dit nieuwe sjabloon worden gewijzigd. In de meeste gevallen worden deze certificaten gebruikt voor gebruikersverificatie, dus controleer of het toepassingsbeleid het volgende bevat "Clientverificatie". U kunt desgewenst andere toepassingsbeleidsregels verwijderen.
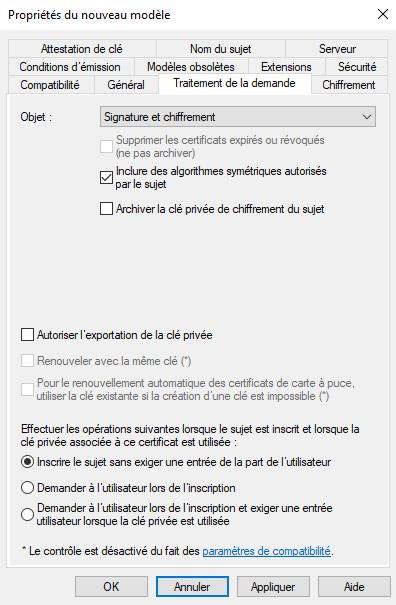
In het "Aanvraagverwerking" tabblad, vink de optie uit "Toestaan dat de privésleutel wordt geëxporteerd".
Bevestig de creatie van dit nieuwe sjabloon.
Keer terug naar het venster Certificeringsautoriteit (certsrv), klik met de rechtermuisknop op "Certificaatsjablonen"en selecteer vervolgens "Nieuw"en ten slotte "Certificaatsjabloon om uit te geven".
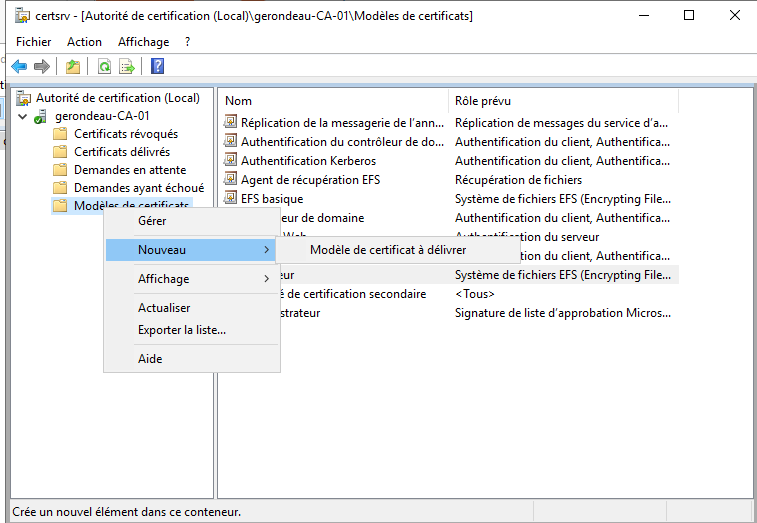
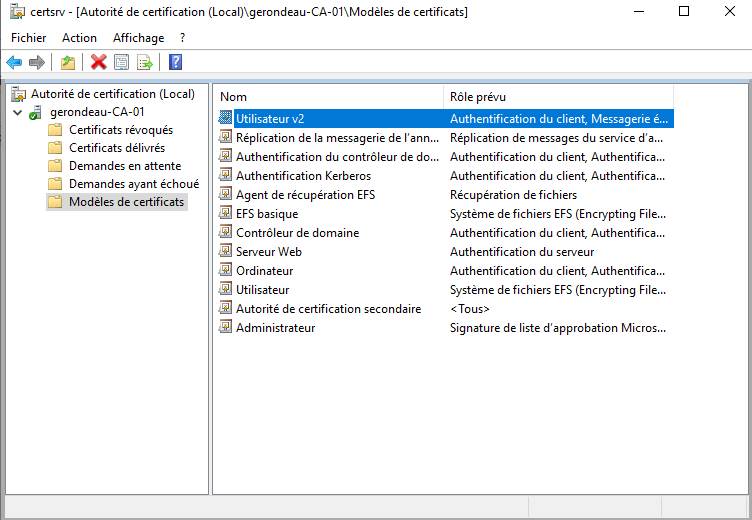
Selecteer het zojuist gemaakte sjabloon en klik op OK.
Het nieuwe sjabloon zou nu in het huidige venster moeten verschijnen.
Automatische aanmelding inschakelen voor domeingebruikers
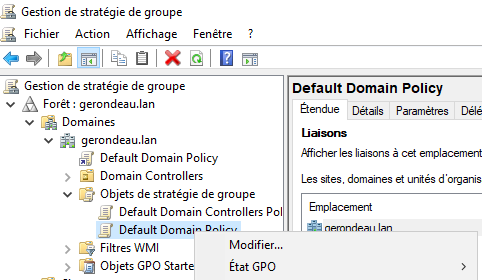
Meld u aan op een domeincontroller en open de Groepsbeleidsbeheer tool. Vouw het domein uit waarvoor u automatische aanmelding wilt inschakelen en open vervolgens de "Groepsbeleidsobjecten" map. Klik met de rechtermuisknop op "Standaarddomeinbeleid" en klik op "Bewerken".
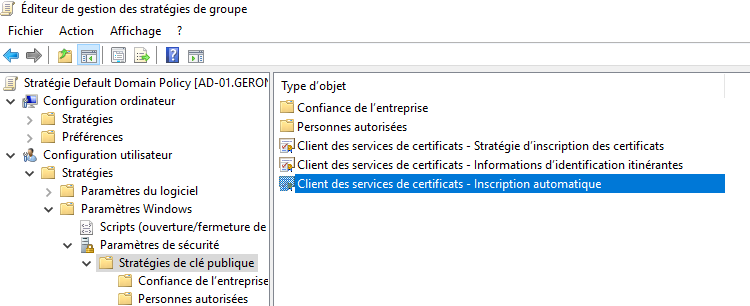
Ga naar: &#xNAN;"Gebruikersconfiguratie" → "Beleid" → "Windows-instellingen" → "Beveiligingsinstellingen" → "Beleid voor openbare sleutels"en klik vervolgens op "Client van certificaatservices – Automatische aanmelding".
Selecteer "Ingeschakeld" voor de "Configuratiemodel" optie en vink de eerste twee vakjes aan:
"Verlopen certificaten vernieuwen [...]"
"Certificaten bijwerken [...]"
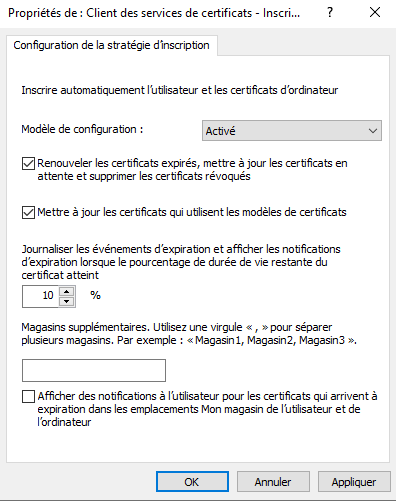
Klik vervolgens op OK.
Klik gewoon op OK opnieuw en sluit de GPO.
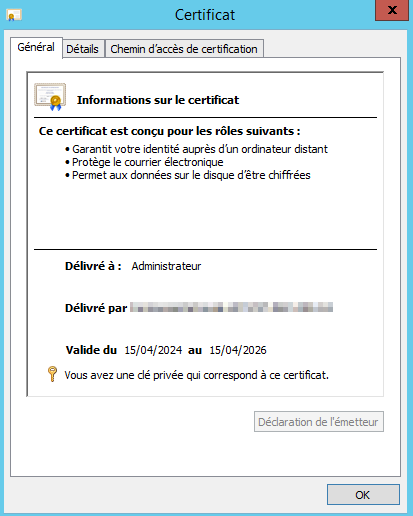
Typ vanuit een sessie van een domeingebruiker "gpupdate /force" en wacht tot de GPO is toegepast. Er zou dan een certificaat in uw certificaatarchief moeten verschijnen. Zo niet, gebruik dan het commando "gpresult /r" om te controleren of de GPO correct is toegepast.
In de onderstaande afbeelding is het certificaat van de gebruiker "Administrator" zichtbaar.
Was dit nuttig?