

Onveranderlijke S3-back-ups
U kunt S3 Object Lock gebruiken om
Objecten op te slaan met een WORM (Write-Once-Read-Many)-model. Objectvergrendeling kan helpen voorkomen dat objecten gedurende een bepaalde periode of voor onbepaalde tijd worden verwijderd of overschreven.
Te voldoen aan wettelijke vereisten die WORM-opslag voorschrijven, of om een extra beschermingslaag toe te voegen tegen wijzigingen en het verwijderen van back-ups.
Voor de bewerking zijn de volgende AWS-machtigingen vereist:
s3:PutObjectLockConfigurations3:PutBucketVersioning
De Object Lock-functie inschakelen
Object Lock kan alleen worden ingeschakeld voor nieuwe S3-buckets. Als u Object Lock voor een bestaande bucket wilt inschakelen, moet u contact opnemen met AWS Support voor een prijsopgave.
Wanneer u een bucket aanmaakt met Object Lock ingeschakeld, schakelt Amazon S3 automatisch versioning in voor de bucket.
Als u een bucket aanmaakt met Object Lock ingeschakeld, kunt u Object Lock niet uitschakelen of versioning voor de bucket onderbreken.
De S3-bucket bestaat niet
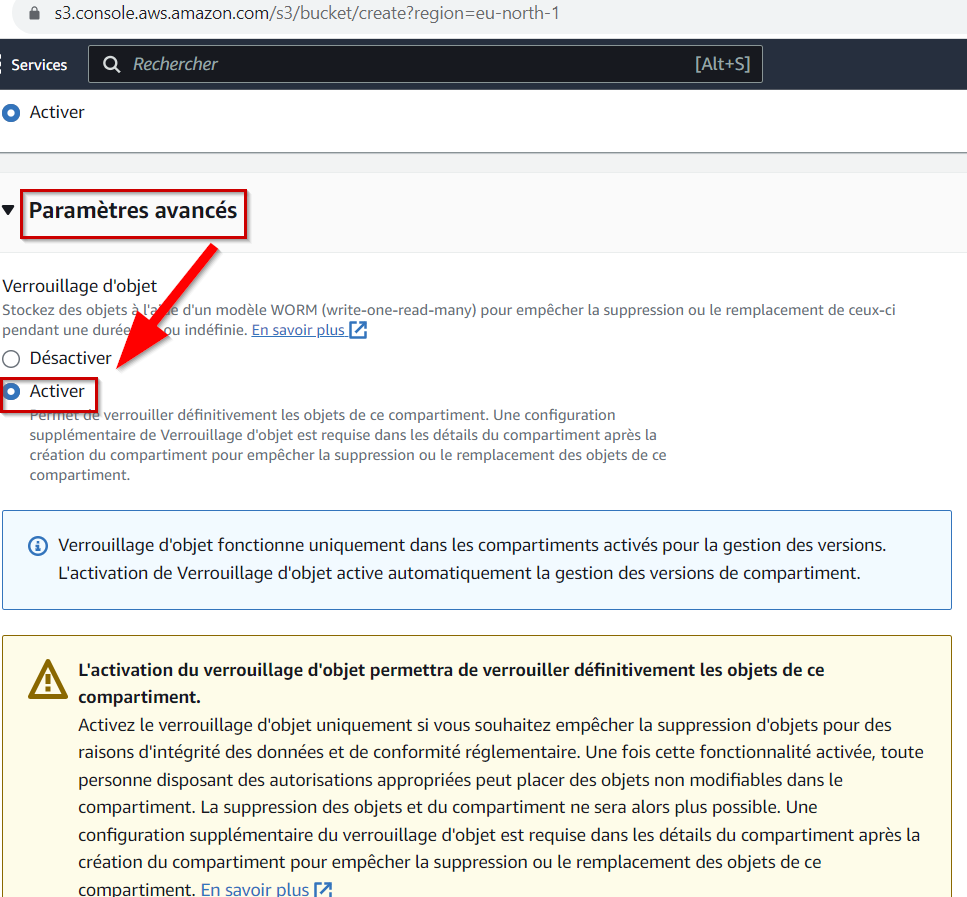
Wanneer u zich in de S3-bucket beheercentrum bevindt, klikt u op Geavanceerde instellingen en selecteert u vervolgens Inschakelen:
Configureer vervolgens de rest van uw bucket. U hebt dan twee keuzes voor het configureren van Object Lock:
Governancemodus: Objecten in de bucket kunnen niet worden verwijderd zonder verhoogde bevoegdheden en de AWS-machtiging s3:BypassGovernanceRetention.
Compliance-modus: Deze modus biedt het hoogste beschikbare niveau van onveranderlijkheid. Het is onmogelijk om buckets te verwijderen die in deze modus zijn geconfigureerd, zelfs niet met de rechten van het AWS-rootaccount.
We raden aan uw essentiële back-ups te configureren met Compliance-modus.
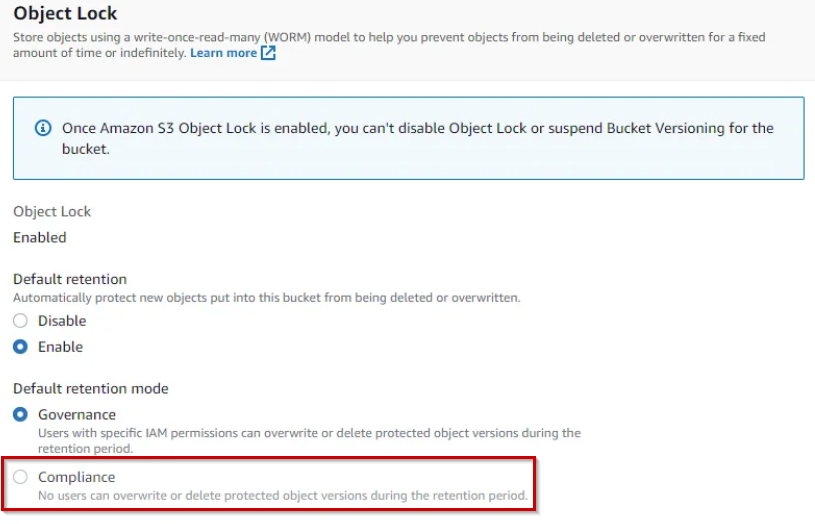
Kies ten slotte uw objectbewaarperiode door deze in te stellen volgens uw back-upbeleid.
Bronnen:
https://docs.aws.amazon.com/AmazonS3/latest/userguide/object-lock-overview.html
https://aws.amazon.com/fr/blogs/storage/how-to-manage-retention-periods-in-bulk-using-amazon-s3-batch-operations/
De S3-bucket bestaat
U hebt contact opgenomen met AWS Support en het kopiëren van objecten van uw bestaande bucket naar de bucket met Object Lock ingeschakeld is te kostbaar.
We raden aan uw toekomstige back-ups te configureren met behulp van stap 1 van deze handleiding en de volgende beveiligingsmaatregelen toe te passen op uw eerdere back-ups:
Zodra u MFA-verwijderen hebt ingeschakeld, kan alleen de root gebruiker S3-objecten definitief verwijderen of de versioningconfiguratie van uw S3-bucket wijzigen. De rootgebruiker moet worden geverifieerd met een MFA-apparaat om deze actie uit te voeren.
Volg deze stappen om MFA-verwijderen voor uw bucket in te schakelen:
Genereer een toegangssleutel en geheime sleutel voor de rootgebruiker.
Configureer een MFA-apparaat voor de rootgebruiker (als u dat nog niet hebt gedaan).
Configureer de AWS Command Line Interface (AWS CLI) met de inloggegevens van de rootgebruiker.
Gebruik de PutBucketVersioning API om de MFA-verwijderfunctie in te schakelen:
aws s3api put-bucket-versioning --bucket mybucketname --versioning-configuration MFADelete=Enabled,Status=Enabled --mfa "arn:aws:iam::(accountnumber):mfa/root-account-mfa-device (pass)"Controleer vervolgens of de configuratie succesvol is uitgevoerd:
Controleer in de Amazon S3-console of versioning is ingeschakeld voor de bucket.
Controleer of MFA-verwijderen is ingeschakeld met behulp van de GetBucketVersioning API:
aws s3api get-bucket-versioning --bucket mybucketname
{
  "Status": "Ingeschakeld",
  "MFADelete": "Ingeschakeld"
}
Als het resultaat van het MFADelete-JSON-object Ingeschakeld is, is de configuratie succesvol voltooid.
Was dit nuttig?