> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-center-en-es/mdr/deploy/microsoft-defender.md).
# Microsoft Defender
Conecta tu inquilino de Microsoft Defender XDR / Defender for Endpoint a Stoïk para que el equipo CERT de Stoïk pueda supervisarlo y responder ante incidentes, como parte de la oferta MDR (detección y respuesta gestionadas). A diferencia de CrowdStrike o SentinelOne, Stoïk no vende licencias de Microsoft Defender: las licencias siguen siendo tuyas y mantienes el control de tu inquilino de Microsoft.
{% hint style="warning" %}
La gestión de MS Defender EDR está actualmente en fase beta. Avísanos si tienes comentarios o encuentras algún problema.
{% endhint %}
Tu inquilino se conecta a Stoïk de dos maneras, y ambas son necesarias:
* **La aplicación Stoïk** ([Parte A](#part-a-authorise-the-stoik-application)): envía tus alertas y la lista de dispositivos protegidos a Stoïk Protect.
* **La cuenta de invitado MDR de Stoïk** ([Parte B](#part-b-give-the-stoik-cert-team-access-to-your-defender-portal)): permite que el equipo CERT de Stoïk investigue y responda desde tu portal de Defender (cronología del dispositivo, aislamiento, respuesta en directo).
La configuración solo está completa cuando Stoïk puede ver todos tus dispositivos protegidos en el portal de Defender: consulta [Comprobar la configuración y avisar a Stoïk](#check-the-setup-and-notify-stoik).
## Requisitos previos
* El alcance de las licencias se acuerda con tu representante de ventas de Stoïk como parte de la contratación de Stoïk MDR. Stoïk no compra licencias de Microsoft en tu nombre.
* Las estaciones de trabajo tienen Defender for Endpoint Plan 2 (incluido en Microsoft 365 E5 / A5 y en Defender for Business para pymes).
* Una cuenta de **Administrador global** del inquilino que contiene tus dispositivos Defender. Para [B.3](#b.3-create-the-stoik-role-in-defender), también sirve una cuenta de **Administrador de seguridad** .
## Implementar Defender en tus dispositivos
Asignar una licencia no equivale a implementar el agente de Defender for Endpoint. Es necesario incorporar todos los dispositivos.
* **Estaciones de trabajo:** incorpóralas mediante Intune, Directiva de grupo o el script local. Consulta la documentación de Microsoft sobre [Incorporación de dispositivos](https://learn.microsoft.com/en-us/defender-endpoint/onboarding) para conocer los métodos disponibles.
* **Servidores**, una de estas dos opciones:
* Una licencia de servidor de Defender for Endpoint: suscríbete primero como parte del alcance de las licencias; consulta [Requisitos previos](#prerequisites)y, a continuación, incorpora los servidores con el paquete de incorporación de Microsoft.
* **Microsoft Defender for Servers** (Defender for Cloud): en `Defender for Cloud` > `Environment settings` > tu suscripción > `Defender plans` > `Servers` > `Settings`, configura **Endpoint protection** como **On**. Conecta primero los servidores locales mediante **Azure Arc** . La suscripción de Azure debe pertenecer al **mismo inquilino de Microsoft** que conectas a Stoïk; de lo contrario, los servidores aparecerán en la consola de otro inquilino.
* **Windows Server 2012 R2 / 2016:** usa el agente unificado moderno. Los dispositivos que aún estén incorporados mediante Microsoft Monitoring Agent (MMA) deben migrarse: MMA dejará de funcionar el 26 de febrero de 2027. Consulta la [guía de migración de Microsoft](https://learn.microsoft.com/en-us/defender-endpoint/update-agent-mma-windows).
{% hint style="warning" %}
Que un dispositivo aparezca en `MDR` > `Monitored Assets` de Stoïk Protect no significa que Defender for Endpoint esté instalado y activo en él. Los activos que aparecen allí proceden de Entra ID, no de Defender, por lo que un dispositivo puede aparecer antes de que se implemente realmente el agente, y es posible que no aparezcan los servidores que no estén unidos a Entra. La lista de referencia está en `Assets` > `Devices` del portal de Defender.
{% endhint %}
## Parte A: Autorizar la aplicación de Stoïk
Autoriza la aplicación de Stoïk con un solo clic desde Stoïk Protect.
{% hint style="warning" %}
Completa la Parte A y la Parte B en el **mismo tenant de Microsoft**: aquel en el que aparecen tus dispositivos en `Assets` > `Devices` del portal de Defender.
{% endhint %}
1. Inicia sesión en [Stoïk Protect](https://app.stoik.io) con tu cuenta de Stoïk.
2. Ve a `MDR` > `Settings`.
3. Haz clic en **Connect your Microsoft account**.
4. Se te redirigirá a Microsoft. Revisa los permisos que solicita la aplicación Stoïk MDR y haz clic en **Accept**.
5. Volverás a Stoïk Protect. La página **Settings** mostrará que la conexión está **Connected**, junto con el **Microsoft Tenant ID**detectado. Anótalo: debe ser el mismo ID del tenant que copies en el paso [B.1](#b.1-invite-the-stoik-mdr-user). Si no coincide, te has conectado a otro tenant: ponte en contacto con antes de continuar.
## Parte B: Dar acceso al equipo CERT de Stoïk al portal de Defender
Completa los cuatro pasos, del B.1 al B.4, independientemente de tu configuración de Defender. Los tenants de Microsoft utilizan distintos modelos de permisos: el predeterminado, los roles heredados de Defender for Endpoint o RBAC unificado de Defender XDR (el modelo predeterminado para los tenants nuevos de Defender for Endpoint desde 2025). Estos pasos funcionan en todos los modelos, y un paso que no sea necesario en tu tenant no causará ningún problema.
### B.1: Invitar al usuario de Stoïk MDR
{% stepper %}
{% step %}
Ve a [portal.azure.com](https://portal.azure.com) (o a [entra.microsoft.com](https://entra.microsoft.com)) con una cuenta de **Global Administrator** .
{% endstep %}
{% step %}
Ve a `Users` > `Todos los usuarios`, luego haz clic en **Invitar a un usuario externo**.
{% endstep %}
{% step %}
Rellena los campos:
* **Dirección de correo electrónico:** `mdr_api@stoikcert.onmicrosoft.com`
* **Nombre para mostrar:** `Stoik_Mdr_Api`
Copia tu **ID de inquilino** (que se muestra en el paso 3 del formulario de invitación). Debe coincidir con el ID de inquilino que aparece en Stoïk Protect en la Parte A.
{% endstep %}
{% step %}
Ve a la pestaña **Asignaciones** , haz clic en **Agregar rol**, busca y selecciona **Operador de seguridad**, y luego haz clic en **Seleccionar**.
{% hint style="info" %}
Si el rol no aparece en la lista de asignaciones después, se trata de un error conocido de visualización de Microsoft. Actualiza la página; normalmente el rol se habrá aplicado correctamente.
{% endhint %}
{% endstep %}
{% step %}
Haz clic en **Revisar e invitar**, y luego en **Invitar** para finalizar.
{% endstep %}
{% endstepper %}
{% hint style="info" %}
En tu inquilino, el nombre de usuario del invitado será `mdr_api_stoikcert.onmicrosoft.com#EXT#@.onmicrosoft.com`. En los siguientes pasos, búscalo por su nombre para mostrar **Stoik\_Mdr\_Api**, no por su dirección de correo electrónico.
{% endhint %}
Una política de acceso condicional bloquea al usuario invitado
Si tu inquilino tiene políticas de acceso condicional, estas podrían bloquear la cuenta de invitado de Stoïk MDR. Excluye el grupo `Stoik-MDR` , creado en [B.2](#b.2-create-the-stoik-mdr-group), de la política que bloquea el acceso:
1. Ve a `Protección` > `Acceso condicional` > `Políticas`.
2. Haz clic en la política que está bloqueando el acceso.
3. En la sección `Usuarios` , haz clic en la pestaña `Excluir` , marca `Usuarios y grupos`, y luego busca y selecciona el grupo `Stoik-MDR` .
4. Haz clic en **Guardar**.
Tu inquilino exige MFA
Si tu inquilino exige MFA, se le solicitará al usuario de Stoïk MDR que la complete, pero el equipo de Stoïk CERT no puede hacerlo. En lugar de eximir la cuenta de MFA, configura una relación de confianza entre inquilinos para que tu inquilino acepte la MFA ya realizada en el inquilino de Stoïk:
1. Inicia sesión en el [Centro de administración de Microsoft Entra](https://entra.microsoft.com).
2. Ve a `Identity` > `External Identities` > `Cross-tenant access settings`.
3. En la pestaña `Organizational settings` haz clic en **Agregar organización**.
4. Escribe el ID del inquilino de Stoïk `8100d7bd-172a-492e-bb96-e3f923731bd9` (o `stoikcert.onmicrosoft.com`), selecciónalo y haz clic en **Agregar**.
5. Cuando la organización aparezca en la lista, haz clic en el enlace de la columna `Inbound access` (normalmente `Inherited from default`).
6. Ve a la pestaña `Trust settings` .
7. Selecciona **Personalizar configuración**.
8. Marca `Trust multi-factor authentication from Microsoft Entra tenants`.
9. Haz clic en **Guardar**.
### B.2: Crear el grupo Stoik-MDR
Los grupos de dispositivos de Defender y los roles heredados de Defender solo admiten grupos, nunca usuarios individuales. Usa este grupo, no el usuario, en todos los pasos siguientes.
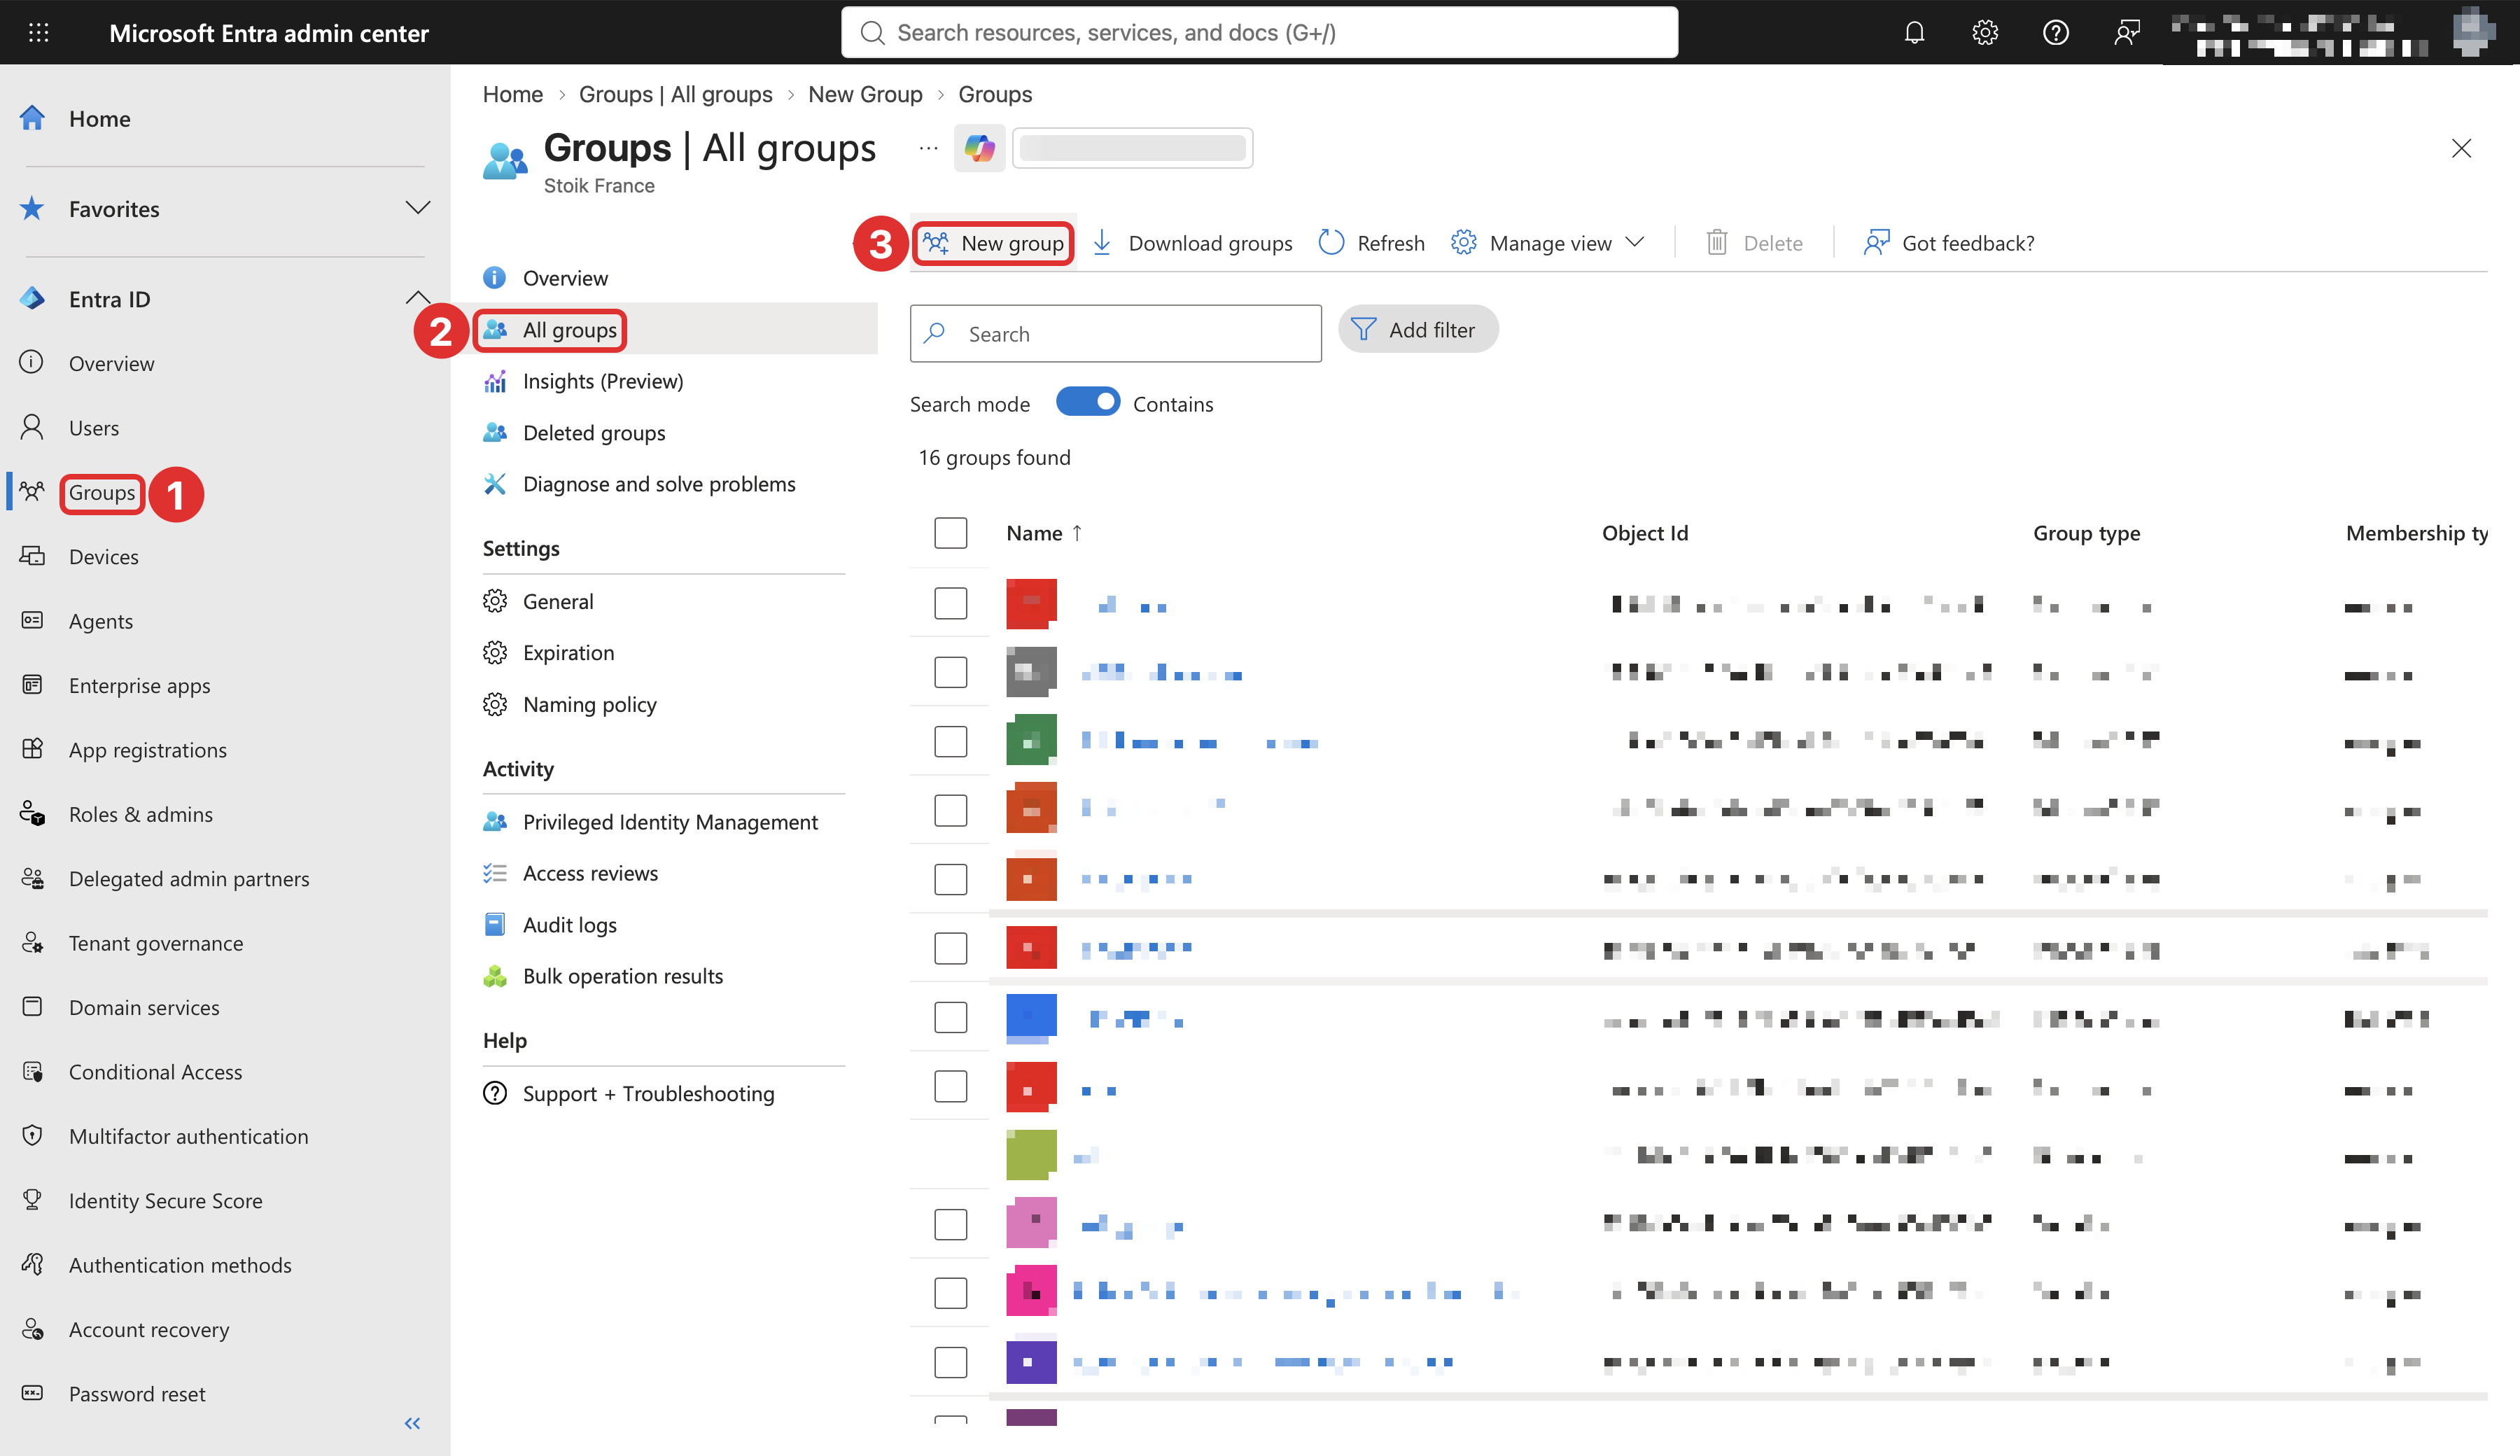
1. En [entra.microsoft.com](https://entra.microsoft.com), ve a `Groups` > `All groups` > **Nuevo grupo**.
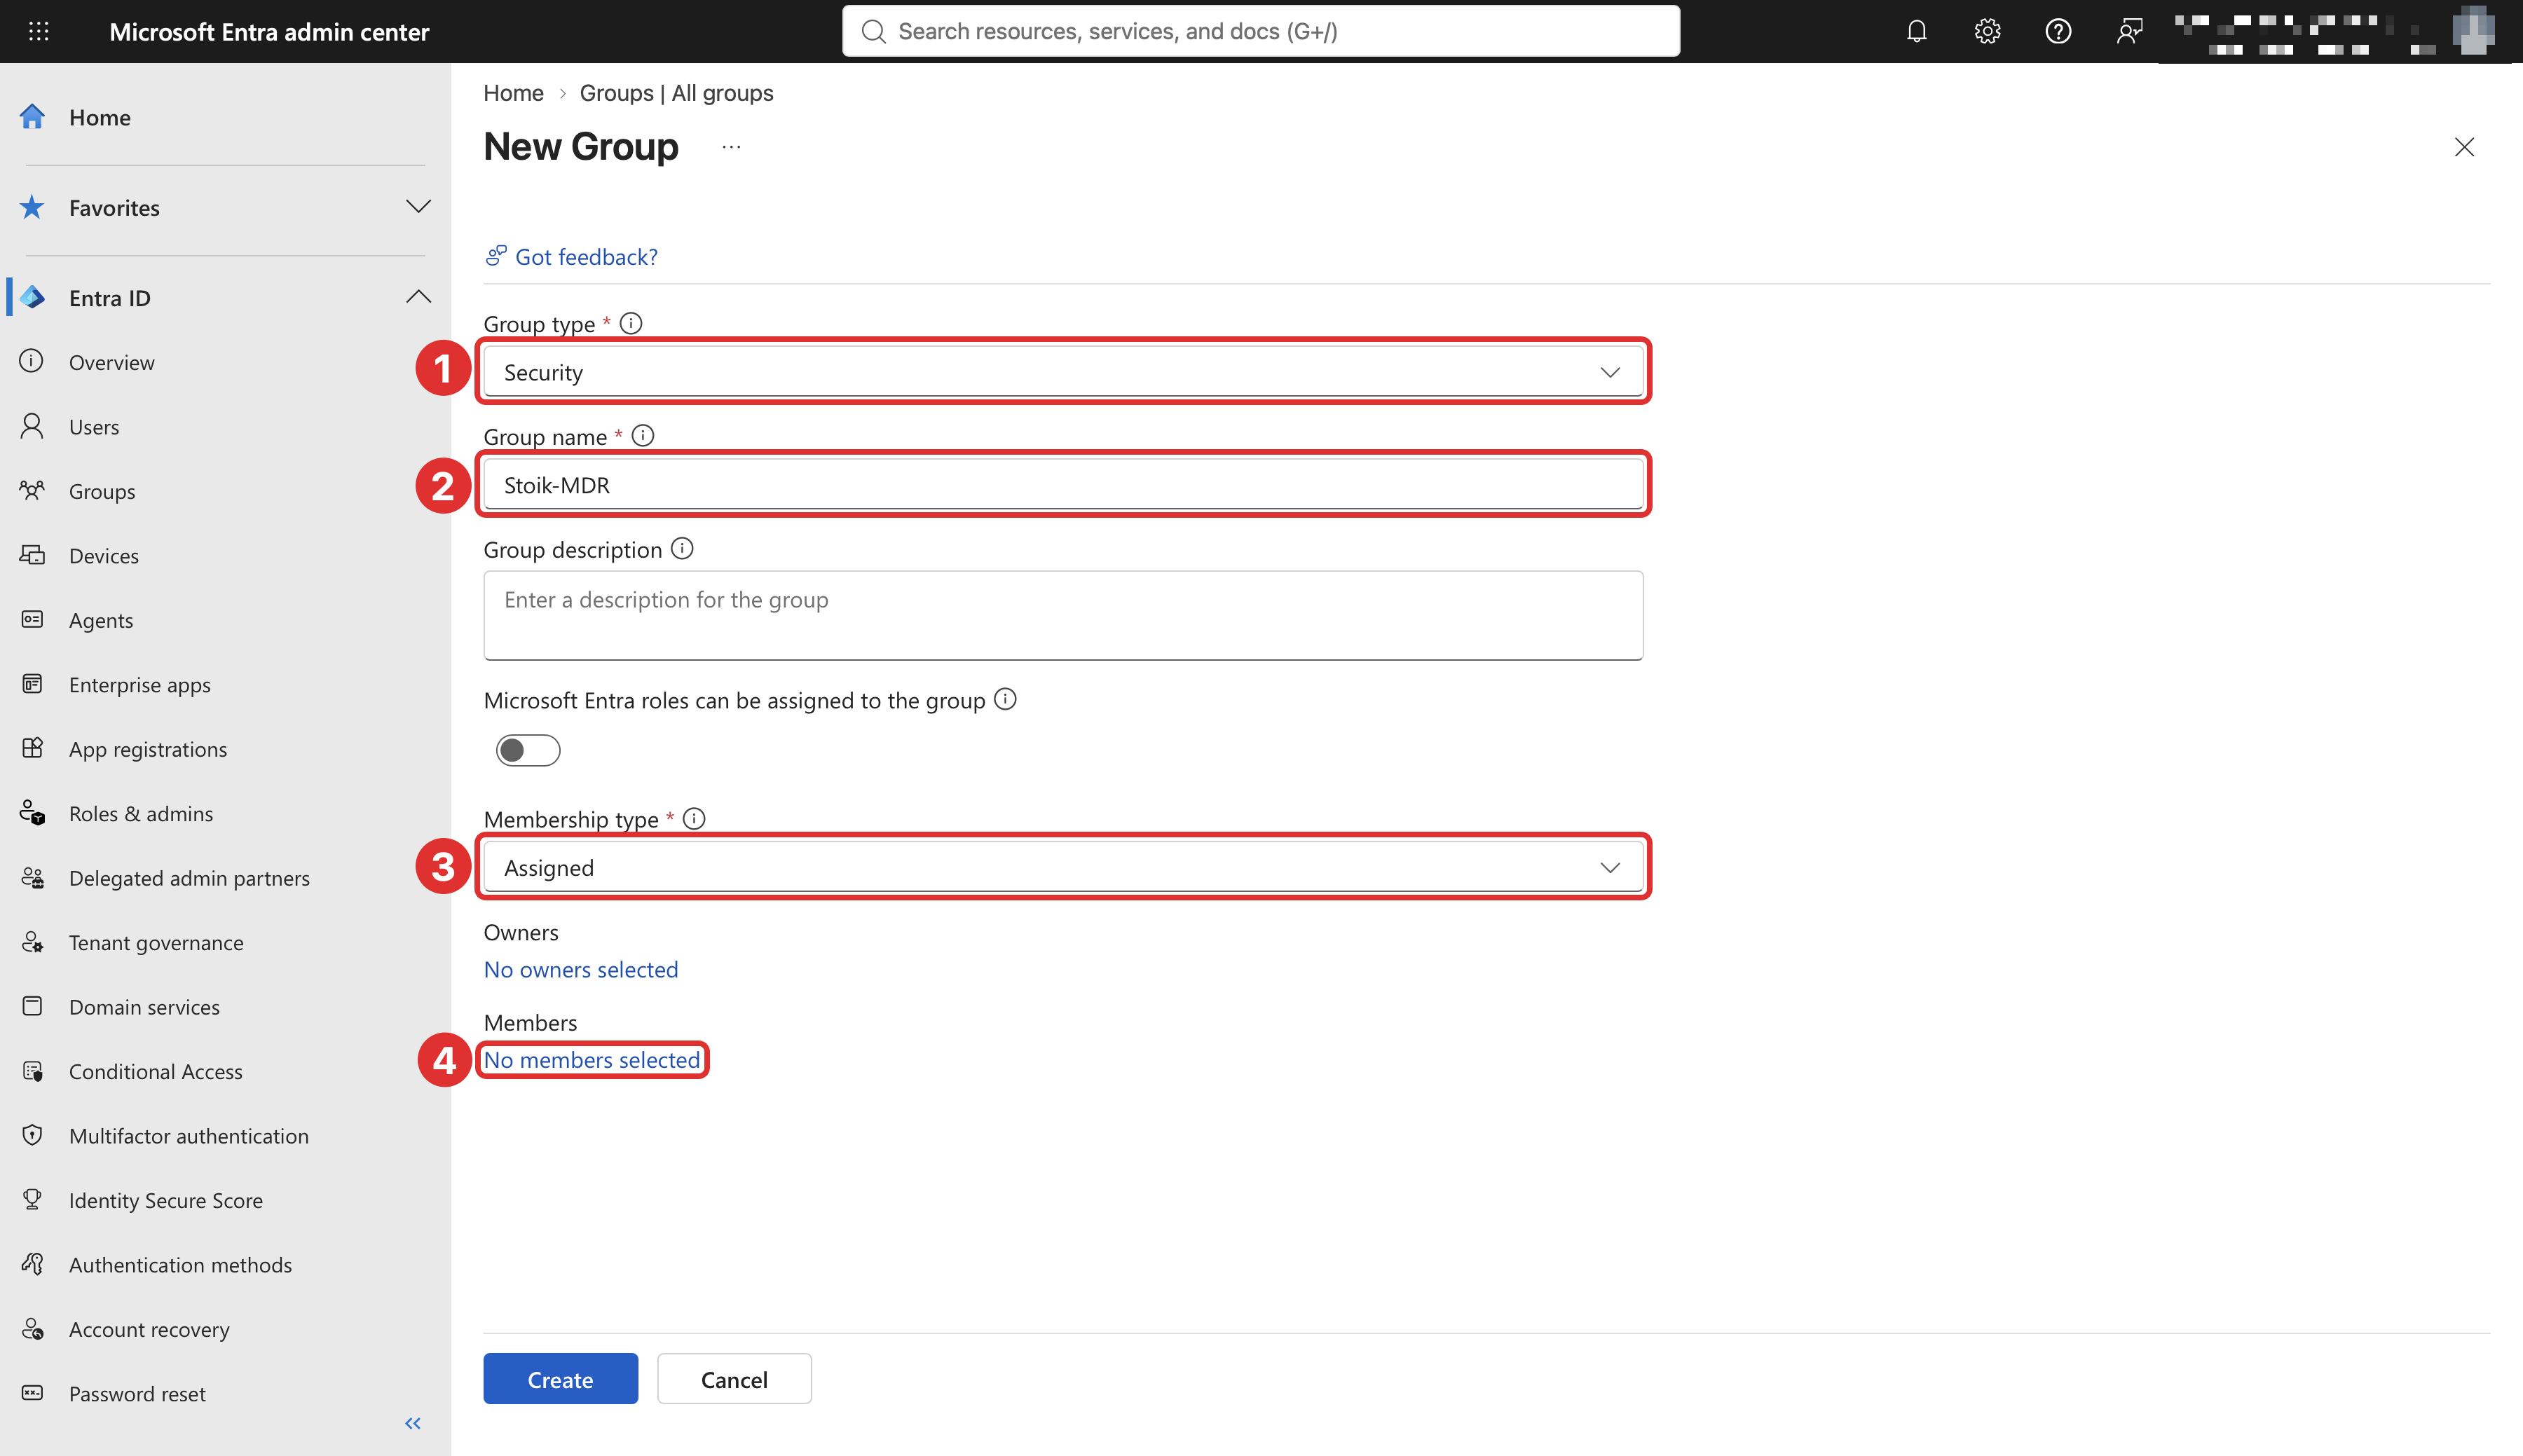
2. Rellena los campos:
* **Tipo de grupo:** `Security`
* **Nombre del grupo:** `Stoik-MDR`
* **Tipo de pertenencia:** `Assigned`
3. En **Miembros**, haz clic en **No hay ningún miembro seleccionado**, agrega **Stoik\_Mdr\_Api**, luego haz clic en **Crear**.
### B.3: Crear el rol de Stoïk en Defender
Este paso es obligatorio, aunque no sepas qué modelo de permisos de Defender usa tu inquilino.
{% stepper %}
{% step %}
Ve a [security.microsoft.com](https://security.microsoft.com) con una cuenta de **Administrador global** o **Administrador de seguridad** .
{% endstep %}
{% step %}
Expande `System`, haz clic en `Permissions`, luego, en `Microsoft Defender XDR (Unified RBAC)`, selecciona `Roles`.
{% endstep %}
{% step %}
Haz clic en **Crear rol personalizado** y completa **Nombre del rol** con `stoik_mdr_role`.

{% endstep %}
{% step %}
Concede permisos: para cada uno de los tres grupos de permisos (**Operaciones de seguridad**, **Postura de seguridad**, **Autorización y configuración**), selecciona **Todos los permisos de lectura y administración**, haz clic en **Aplicar**, y luego en **Siguiente**.
{% endstep %}
{% step %}
Añade la asignación:
* Haz clic en **Añadir asignación**.
* Nombre: `stoik_mdr_assignment`.
* Asignar a: el grupo **`Stoik-MDR`** .
* Selecciona **Todos los orígenes de datos**.
* Marca **Incluir automáticamente los orígenes de datos futuros**.
* Haz clic en **Añadir**, luego **Siguiente**.

{% endstep %}
{% step %}
Haz clic en **Enviar** para finalizar.
{% endstep %}
{% step %}
Aún en `System` > `Permissions` > `Microsoft Defender XDR (Unified RBAC)`, abre **Configuración de cargas de trabajo** (o **Activar cargas de trabajo**) y comprueba que **Microsoft Defender for Endpoint** esté **activado**. Si no lo está, se ignora el rol anterior para los dispositivos.
{% endstep %}
{% endstepper %}
Prefieres conservar los roles heredados de Defender for Endpoint
En lugar de activar la carga de trabajo de Defender for Endpoint en Unified RBAC:
1. Ve a `Settings` > `Endpoints` > `Permissions` > `Roles`.
2. Haz clic en **Añadir elemento** y asígnale el nombre `stoik_mdr_role`.
3. Marca **todos los permisos**, incluido **Live response advanced**.
4. En **Grupos de usuarios asignados**, añade `Stoik-MDR`.
5. Haz clic en **Guardar**.
### B.4: Da acceso a todos tus grupos de dispositivos
Omite este paso solo si nunca has creado un grupo de dispositivos. Un grupo de dispositivos cuyo acceso está restringido a otros grupos oculta todos sus dispositivos a Stoïk, incluidos los servidores.
1. Ve a `Settings` > `Endpoints` > `Permissions` > `Device groups`.
2. Para **cada** grupo de dispositivos, **incluido `Ungrouped devices (default)`**: ábrelo y ve a **Acceso de usuarios** pestaña, agregar `Stoik-MDR`, luego haz clic en **Guardar**.
Los cambios pueden tardar algunas horas en aplicarse.
## Comprueba la configuración y avisa a Stoïk
1. En [security.microsoft.com](https://security.microsoft.com), ve a `Assets` > `Devices` y anota el número de dispositivos y de servidores (filtra por `OS platform` en Windows Server y Linux).
2. En Entra, ve a `Enterprise applications` > la aplicación Stoïk > `Permissions`y comprueba que todos los permisos indiquen **Concedido para \**.
3. Envía un correo electrónico a con tu **Microsoft Tenant ID** y el número de dispositivos y servidores del punto 1.
A continuación, el equipo Stoïk CERT inicia sesión con la cuenta de invitado y valida la incorporación solo cuando ve `Assets` > `Devices` con los mismos recuentos. Si falta el menú o la lista está vacía, consulta [Solución de problemas](#troubleshooting).
Volver a aprobar la aplicación Stoïk (clientes existentes)
Cuando Stoïk añade un permiso a su aplicación (por ejemplo, para mostrar tu lista real de dispositivos de Defender en Stoïk Protect o para aislar un dispositivo), un administrador global de tu tenant debe volver a aprobarlo: abre el enlace que te envió tu CSM de Stoïk y haz clic en **Aceptar**.
Esto solo afecta a la aplicación Stoïk (parte A). No cambia el acceso de la cuenta de invitado al portal de Defender (parte B).
## Solución de problemas
Stoïk ve alertas, pero no aparece el menú Assets > Devices o la lista de dispositivos está vacía
Unified RBAC o los roles heredados están activos y el invitado no tiene un rol de Defender, o un grupo de dispositivos restringe el acceso. Completa los pasos [B.2](#b.2-create-the-stoik-mdr-group) a [B.4](#b.4-give-access-to-all-your-device-groups): rol asignado a `Stoik-MDR`, carga de trabajo de Defender for Endpoint activada y grupo añadido a todos los grupos de dispositivos.
Los dispositivos de las estaciones de trabajo son visibles, pero faltan los servidores
Los servidores están en un grupo de dispositivos restringido, la integración de Defender for Servers está desactivada o la suscripción de Azure pertenece a otro tenant. Consulta [B.4](#b.4-give-access-to-all-your-device-groups) para su grupo de dispositivos y la sección de servidores de [Implementar Defender en tus dispositivos](#deploy-defender-on-your-devices).
La cuenta de invitado no puede iniciar sesión
Una directiva de acceso condicional o un requisito de MFA lo bloquea. Consulta los dos menús desplegables de [B.1](#b.1-invite-the-stoik-mdr-user).
No se encuentra al invitado al asignar el rol
El nombre de usuario de un invitado contiene `#EXT#`, por lo que la búsqueda por correo electrónico no funciona. Busca **Stoik\_Mdr\_Api**, o asigna el grupo `Stoik-MDR` .
El ID del inquilino en Stoïk Protect no coincide con el de la consola de Defender
La parte A se aprobó en otro inquilino. Ponte en contacto con , y luego vuelve a realizar la [parte A](#part-a-authorise-the-stoik-application) en el inquilino donde se encuentran tus dispositivos.
Los dispositivos de Stoïk Protect no coinciden con los de Defender
La lista de Stoïk Protect sigue obteniéndose de Entra ID, o los permisos de la aplicación no se volvieron a aprobar. Consulta `Volver a aprobar la aplicación de Stoïk` en [Comprueba la configuración y notifica a Stoïk](#check-the-setup-and-notify-stoik).
El botón «Conectar tu cuenta de Microsoft» de Stoïk Protect muestra un error
Asegúrate de haber iniciado sesión en Microsoft con una cuenta de **Administrador global** .
La conexión aparece como «Conectado» en Stoïk Protect, pero no se muestra ningún host ni alerta
La primera sincronización de datos puede tardar unas horas.
Un banner menciona dispositivos que utilizan MMA
Los servidores más antiguos todavía usan el agente heredado, que dejará de funcionar el 26 de febrero de 2027. Migra esos servidores al agente unificado: consulta [Implementar Defender en tus dispositivos](#deploy-defender-on-your-devices).
Si tienes algún problema sin resolver o quieres revocar el acceso de Stoïk a tu inquilino de Microsoft Defender, ponte en contacto con .
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-center-en-es/mdr/deploy/microsoft-defender.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.