> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-center-en-es/mdr/deploy/sentinelone/add-on/identity-security.md).

# Seguridad de identidad

Configure Identity Security, el SKU unificado de protección de identidad de SentinelOne, en su Active Directory. Cubre tres motores: ISPM (evaluación de la postura de Active Directory), ISIDP (protección en tiempo real de los controladores de dominio) e IDR (señuelos en endpoints). La integración con Microsoft Entra ID es opcional.

Todas las rutas siguientes se refieren a la barra lateral de Singularity Operations Center (`Políticas y configuraciones` es el botón en la parte inferior de la barra lateral).

## Requisitos previos

* **Licencias**: Endpoint (Core, Control o Complete) + **Seguridad de identidad**, en la cuenta *y* en cada sitio.
* **Agentes de Windows**: **≥ 25.2.3.437** en los DC, servidores y el servidor Conector AD. Estaciones de trabajo (IDR): ≥ 24.1.5.277.
* **Agente de identidad heredado**: DC ya en el agente de Windows 25.2: nada que hacer. Solo si el Agente de identidad heredado sigue presente: desinstálelo y luego reinicie (nunca junto con el agente de Windows).
* **Servidor Conector AD**: un servidor miembro del dominio, consulte [Elija el servidor Conector AD](#choose-the-ad-connector-server).
* **Flujos Conector AD → DC**: 53 · 88 · 389/636 · 445 · 5986 (WinRM HTTPS) · RPC Event Log.
* **Flujos salientes**: HTTPS 443 / WebSocket a la consola S1 de su región.
* **Cuenta de servicio de AD**: un usuario estándar de solo lectura, consulte [Crear la cuenta de servicio de AD](#create-the-ad-service-account).
* **WinRM HTTPS en cada DC**:

```
winrm quickconfig -transport:https     :: WinRM HTTPS (certificado emitido al FQDN del DC)
winrm configsddl default               :: Lectura + ejecución para la cuenta de servicio
:: Firewall: permita TCP 5986 + "Remote Event Log Management (RPC / RPC-EPMAP)"
```

## Habilitar el motor de identidad

`Políticas y configuraciones` > `Seguridad de cargas de trabajo de endpoint/nube` > `Política` > `Motores de detección`

1. Seleccione el ámbito de la cuenta (o Sitio para un MSSP) en el selector de ámbito de la parte superior y luego habilite **Detección y respuesta de identidad**.
2. Mantenga la configuración predeterminada de identidad, con el intervalo de actualización establecido en al menos 60 min.
3. En `Políticas y configuraciones` > `Cuentas`, establezca **Modo de postura de seguridad de identidad** a **Completo**.

<figure><img src="https://1731397918-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-ff47e3c5a07c99859df109907264e4d57060c7b6%2Fs1-identity-security-detection-engines-enabled.png?alt=media" alt=""><figcaption><p>Motores de detección > Detección y respuesta de identidad.</p></figcaption></figure>

## Conectar Active Directory

`Políticas y configuraciones` > `Seguridad de identidad` > `Active Directory` > `Conectar AD`

Los ejemplos de esta sección usan un bosque ficticio `acme.local`, con el dominio secundario `corp.acme.local` (NetBIOS `CORP`).

### Crear la cuenta de servicio de AD

ISPM, ISIDP e IDR solo necesitan **acceso de lectura**. No es necesaria una cuenta de Domain Admin ni se recomienda. Los scripts de remediación de ISPM se ejecutan por separado, manualmente, por un Domain Admin.

<table data-search="false"><thead><tr><th>Requisito</th><th>Por qué</th></tr></thead><tbody><tr><td>Dedicada <strong>estándar</strong> usuario (p. ej. <code>svc-s1-identity</code>)</td><td>Solo lectura es suficiente y garantiza trazabilidad</td></tr><tr><td>Contraseña larga y aleatoria que <strong>nunca expira</strong></td><td>Si la contraseña cambia en AD, la conexión se interrumpe (estado <em>Deshabilitado</em>)</td></tr><tr><td>Creado en el bosque <strong>dominio raíz</strong></td><td>Requerido para evaluar todo el bosque con la supervisión de subdominios</td></tr><tr><td>Kerberos <strong>AES 128 y AES 256</strong> marcado</td><td>Requerido para la evaluación</td></tr><tr><td>Miembro de <strong>Usuarios de administración remota</strong></td><td>Acceso WinRM a los DC (amenazas y algunas exposiciones)</td></tr><tr><td>Miembro de <strong>Lectores de registros de eventos</strong></td><td>Lee los registros de seguridad del DC (IP de origen y usuario en las detecciones)</td></tr><tr><td>Lectura en adminSDHolder, KRBTGT, Administrator, Domain / Schema / Enterprise Admins, contenedor MicrosoftDNS</td><td>De lo contrario, se genera la exposición "Permisos insuficientes para la evaluación de exposición de AD"</td></tr><tr><td>Lectura en <code>CN=Deleted Objects</code></td><td>Detecta eliminación masiva de cuentas</td></tr></tbody></table>

<details>

<summary>Ejemplo de PowerShell</summary>

Para ejecutarlo en un DC o con RSAT, ajustando los nombres según sea necesario:

```powershell
# 1. Crear la cuenta
New-ADUser -Name "svc-s1-identity" -SamAccountName "svc-s1-identity" `
  -UserPrincipalName "svc-s1-identity@acme.local" -Path "OU=Service Accounts,DC=acme,DC=local" `
  -AccountPassword (Read-Host -AsSecureString "Password") -Enabled $true `
  -PasswordNeverExpires $true -CannotChangePassword $true `
  -KerberosEncryptionType AES128,AES256

# 2. Grupos integrados
Add-ADGroupMember -Identity "Remote Management Users" -Members "svc-s1-identity"
Add-ADGroupMember -Identity "Event Log Readers"       -Members "svc-s1-identity"
```

```
:: 3. Derechos de lectura (List Contents + Read Property), heredados
dsacls "DC=acme,DC=local" /I:T /g ACME\svc-s1-identity:LCRP
dsacls "CN=Deleted Objects,DC=acme,DC=local" /takeownership
dsacls "CN=Deleted Objects,DC=acme,DC=local" /I:T /g ACME\svc-s1-identity:LCRP

:: 4. En CADA DC: acceso WinRM y lectura del registro de seguridad para Network Service
winrm configsddl default                       :: añada la cuenta, compruebe Lectura + ejecución
wevtutil gl security                           :: la salida debe contener (A;;0x1;;;S-1-5-20)
wevtutil sl security /ca:"<current SDDL>(A;;0x1;;;S-1-5-20)"
```

</details>

Con *Supervisión de subdominios*, repita los `dsacls` comandos en cada dominio donde los permisos predeterminados se hayan restringido.

### Elija el servidor Conector AD

* Servidor **miembro** del dominio, no un DC. Ejemplo: `srv-s1adc01.corp.acme.local`.
* Siempre encendido y no aislado de la red, 4 vCPU / 16 GB de RAM, agente de Windows **≥ 25.2.3.437**.
* Debe **resolverse mediante DNS** y alcanzar cada dominio declarado en los puertos 53, 88, 389/636, 445 y 5985/5986.
* Un solo bosque, incluso con varios dominios: **un conector** es suficiente. Bosques aislados sin confianza: un conector por bosque.

Comprobaciones rápidas para ejecutar desde este servidor:

```powershell
Resolve-DnsName corp.acme.local
Test-NetConnection dc01.corp.acme.local -Port 636     # LDAPS
Test-NetConnection dc01.corp.acme.local -Port 5986    # WinRM HTTPS
```

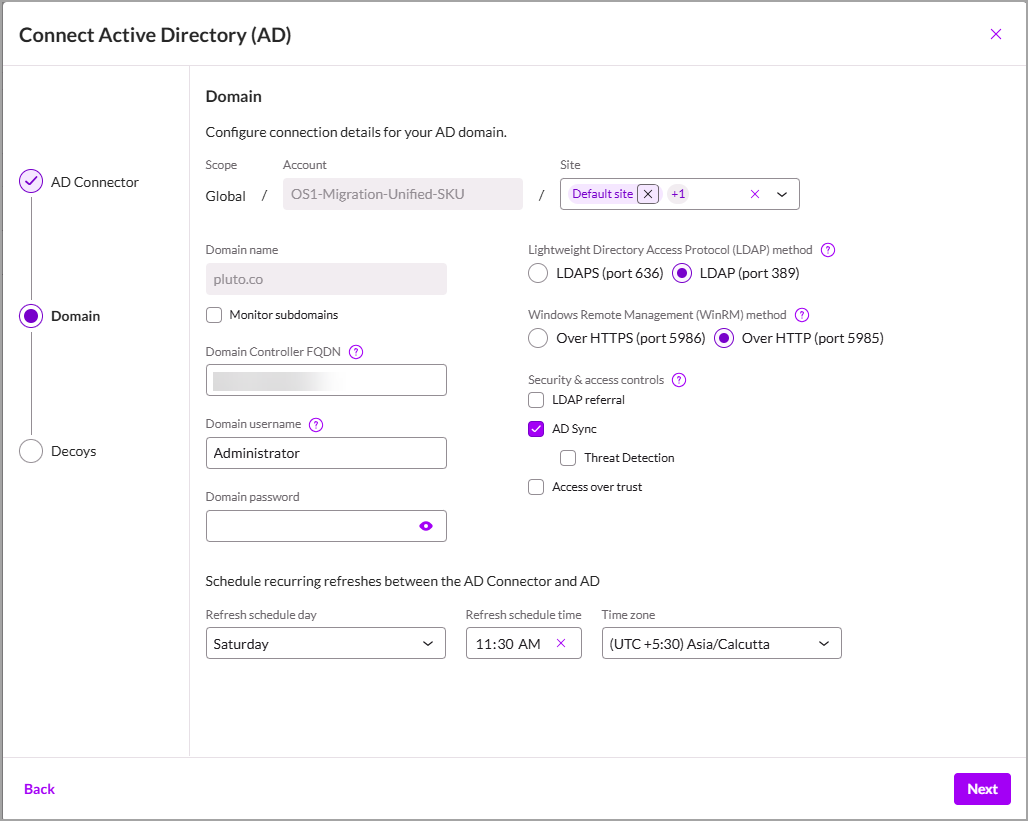
### Complete el asistente Conectar AD

1. **Conector AD**: escriba al menos 3 caracteres del nombre del host (p. ej. `srv`), elija el endpoint con estado verde y luego *Siguiente*. Un banner confirma la conexión después de unos minutos.
2. **Servidor**: complete los campos de la tabla siguiente y luego *Siguiente*. La consola ejecuta una prueba LDAP, y el dominio solo se guarda si la prueba tiene éxito.
3. **Señuelos**: configure los señuelos, consulte [Señuelos](#decoys), luego *Finalizar*.

<figure><img src="https://1731397918-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-2948384debcb6e8660f9c15c95d090e84b53cdb7%2Fs1-identity-security-connect-ad-domain-form.png?alt=media" alt=""><figcaption><p>Paso de dominio del asistente. En este ejemplo de documentación, se seleccionan LDAP y WinRM HTTP; en producción, prefiera LDAPS y WinRM HTTPS.</p></figcaption></figure>

<table data-search="false"><thead><tr><th>Campo</th><th>Qué introducir</th><th>Ejemplo</th></tr></thead><tbody><tr><td><strong>Sitio</strong></td><td>En el ámbito de la cuenta: los sitios que heredan este dominio (útil para IDR e ISIDP). "All" no cubre los sitios creados más tarde.</td><td>París, Lyon</td></tr><tr><td><strong>Nombre de dominio</strong></td><td>Del dominio <strong>FQDN DNS</strong>, nunca el nombre NetBIOS. Para cubrir todo el bosque, introduzca el dominio raíz.</td><td><code>acme.local</code> o <code>corp.acme.local</code>, no <code>CORP</code></td></tr><tr><td><strong>Supervisión de subdominios</strong></td><td>Evalúa cada dominio del bosque (el mismo árbol y otros árboles). Sin esta casilla, los subdominios se descubren pero <strong>no se evalúan</strong>.</td><td>Marcado</td></tr><tr><td><strong>FQDN del controlador de dominio</strong></td><td>El FQDN de <strong>un</strong> DC del dominio, resolvible por el Conector AD. Se acepta un RODC. Sin dirección IP. Los demás DC se descubren automáticamente (primero el PDC).</td><td><code>dc01.corp.acme.local</code>, no <code>10.0.0.10</code></td></tr><tr><td><strong>Nombre de usuario de dominio</strong></td><td>La cuenta de servicio, en formato UPN, NetBIOS o nombre simple</td><td><code>svc-s1-identity@acme.local</code>, <code>ACME\svc-s1-identity</code>, o <code>svc-s1-identity</code>; no <code>ACME.LOCAL\svc-s1-identity</code></td></tr><tr><td><strong>Contraseña de dominio</strong></td><td>Introduzca con cuidado: una contraseña incorrecta <strong>bloquea la cuenta</strong> tras intentos repetidos</td><td></td></tr><tr><td><strong>Programación de actualización</strong> (día, hora, zona horaria)</td><td>Actualización de datos de AD, para programar durante horas de menor actividad. No activa la evaluación ISPM, que permanece fija los sábados a las 04:00 UTC.</td><td>Domingo · 02:00 · Europe/Paris</td></tr></tbody></table>

### Protocolos y opciones

<table data-search="false"><thead><tr><th width="140">Opción</th><th width="160">Elección</th><th>Requisitos previos y consecuencias</th></tr></thead><tbody><tr><td rowspan="2"><strong>Método LDAP</strong></td><td><strong>LDAPS (636)</strong>, recomendado</td><td>Cifra el tráfico entre el conector y los DC. Requiere un <strong>certificado de servidor válido en los DC</strong> (AD CS o un certificado "Kerberos / Domain Controller Authentication") y el puerto 636 abierto. Compruebe: <code>ldp.exe</code>, conexión SSL a <code>dc01.corp.acme.local:636</code>.</td></tr><tr><td><strong>LDAP (389)</strong></td><td>Canal sin cifrar, reservado para DC sin certificado o para solucionar problemas. El error "LDAPS connection failed" le indica que vuelva a intentarlo por LDAP. Puertos fijos, no configurables.</td></tr><tr><td rowspan="2"><strong>Método WinRM</strong></td><td><strong>HTTPS (5986)</strong>, recomendado</td><td>Requiere un oyente HTTPS en <strong>cada DC</strong>, con un certificado cuyo Subject sea el FQDN del DC (el certificado LDAPS funciona) y el puerto 5986 abierto: <code>winrm quickconfig -transport:https</code>.</td></tr><tr><td><strong>HTTP (5985)</strong></td><td>Si los DC no tienen certificado. La autenticación sigue siendo Kerberos, pero <code>AllowUnencrypted=true</code> se requiere tanto en el cliente como en el servicio. <strong>Sin WinRM en todos los DC</strong>, la detección de amenazas falla y algunas exposiciones se convierten en <em>Omitido</em>.</td></tr><tr><td><strong>Referencia LDAP</strong></td><td>Marcado si el bosque tiene subdominios</td><td>Sigue las referencias a subdominios: las políticas ISIDP e IDR también se aplican a los dominios secundarios, que pasan a ser visibles en la Configuración de protocolos. La cuenta debe poder consultar estos subdominios. Si se habilita después, ejecute <em>Actualizar datos de AD</em>.</td></tr><tr><td><strong>Sincronización de AD</strong></td><td>Marcado</td><td>Sincroniza atributos de usuarios y grupos. Requerido para Threat Detection, CCP, el análisis de cuentas comprometidas y el inventario de activos. La primera sincronización puede tardar un poco.</td></tr><tr><td><strong>Detección de amenazas</strong></td><td>Marcado (requiere Sincronización de AD)</td><td>Amenazas ISPM en tiempo real: password spray, bloqueos masivos y restablecimientos, etc. Se basa en una conexión LDAP persistente al PDC y en WinRM. Si se deshabilita, elimina los objetos sincronizados.</td></tr><tr><td><strong>Acceso a través de confianza</strong></td><td>Solo para otro bosque de confianza</td><td>Para evaluar un dominio en otro bosque usando la cuenta del bosque principal. Dos campos adicionales: <em>Nombre de dominio de confianza</em> y <em>Controlador de dominio de confianza</em> (FQDN, no IP). <strong>No se puede editar</strong> después: elimine y vuelva a crear.</td></tr></tbody></table>

<details>

<summary>Ejemplo de acceso a través de confianza</summary>

El `filiale.local` confianzas entre bosques `acme.local`. Introduzca Nombre de dominio = `filiale.local`, Nombre de usuario = `svc-s1-identity@acme.local`, Acceso a través de confianza = marcado, Nombre de dominio de confianza = `acme.local`, Controlador de dominio de confianza = `dc01.acme.local`. El conector debe resolver y alcanzar los `filiale.local` DC.

</details>

### Señuelos

IDR usa estos señuelos.

<table data-search="false"><thead><tr><th>Campo</th><th>Consejo</th><th>Ejemplo</th></tr></thead><tbody><tr><td>País para el generador de nombres</td><td>País coherente con sus usuarios</td><td>Francia</td></tr><tr><td>Prefijo de servicio (SPN)</td><td>El prefijo de sus cuentas de servicio reales, si las hay</td><td><code>svc</code></td></tr><tr><td>Formato de nombre</td><td>Mismo formato que sus nombres de usuario reales. Variables: <code>%FN%</code> (nombre), <code>%LN%</code> (apellido), <code>%FNI%</code> y <code>%LNI%</code> (iniciales), <code>%#n%</code> (n dígitos aleatorios).</td><td><code>%FNI%.%LN%</code> → <code>j.dupont</code></td></tr><tr><td>Formato de nombre de host</td><td>Modelado según la nomenclatura de sus estaciones de trabajo y DC</td><td>Personalizado: <code>PC-</code> + dígitos</td></tr><tr><td>Formato de dirección IP</td><td>Rango o CIDR de <strong>más de 250 direcciones</strong>, <strong>nunca utilizado en producción</strong> (de lo contrario, falsos positivos)</td><td><code>10.250.0.0/24</code></td></tr></tbody></table>

{% hint style="warning" %}
Los señuelos ya no se pueden editar mientras una política activa de protección de identidad cubra el dominio.
{% endhint %}

### Tras la validación

* El estado del dominio cambia a **Habilitado**. Vuelve a *Deshabilitado* si el conector deja de funcionar o la contraseña de la cuenta cambia.
* La consola ejecuta aprendizaje de AD, sincronización y luego la evaluación ISPM (unos 30 min). Los dominios añadidos a la vez se procesan uno tras otro.
* Se crean políticas predeterminadas, **inactivas**.
* Cada dominio solo puede declararse **una vez por organización**. Después de eliminar una, espere 120 s antes de volver a crearla. Después de añadir un DC, haga clic en **Actualizar datos de AD**, de lo contrario aparecen falsos positivos de DCSync.

Si el dominio no se puede guardar, consulte [Solución de problemas](#troubleshooting).

## Revisar la postura de AD (ISPM)

`Políticas y configuraciones` > `Seguridad de identidad` > `Configuración de postura de identidad`

No hay nada más que hacer: la evaluación comienza en cuanto se guarda el dominio (unos 30 min) y luego se ejecuta cada sábado a las 04:00 UTC.

1. Para un análisis inmediato: **Analizar ahora**.
2. Para revisar los resultados: `Configuraciones incorrectas` > `Identidad`. Aborde primero las exposiciones Críticas y Altas (haga clic en la configuración incorrecta y luego `Acciones` > `Mitigar` > `Descargar script`).

## Proteger controladores de dominio (ISIDP)

`Políticas y configuraciones` > `Seguridad de identidad` > `Políticas de identidad` (`Política del proveedor de identidad` / `Política de acceso condicional` pestañas)

Se crearon dos políticas predeterminadas cuando se guardó el dominio, **inactivas y de solo lectura**. Duplíquelas:

1. **Política de acceso condicional**: duplicar `Default_policy_account_ca`, añada una **Basada en ataques** regla que cubra todos los ataques con la acción de **auditoría** , luego actívela.
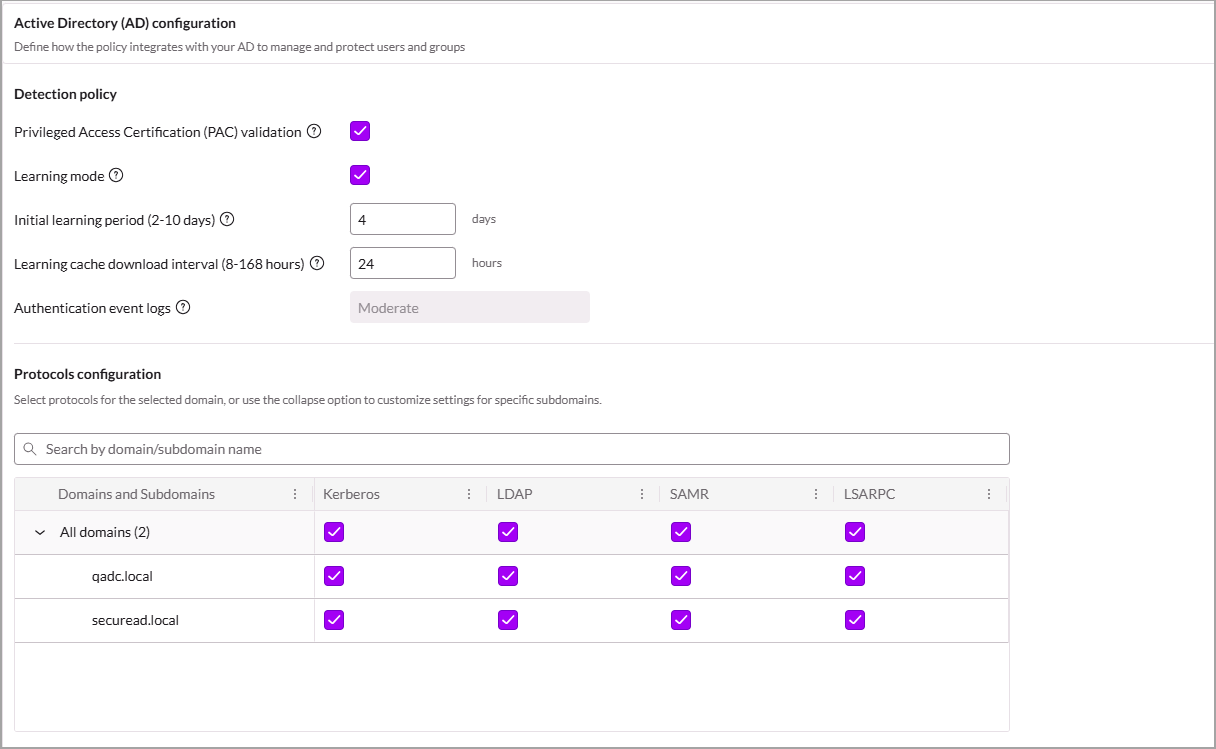
2. **Política del proveedor de identidad**: duplicar `Default_policy_account_idp` y compruebe lo siguiente:
   * Todos los dominios están seleccionados y **Aplicar a servidores Windows** está marcado.
   * La validación PAC permanece habilitada, salvo que exista una solución PAM o JIT. Modo de aprendizaje: habilitado, 4 días.
   * Protocolos Kerberos, LDAP, SAMR y LSARPC marcados. Complemento: *Fijar versión* en N-1.
   * Recomendado: *Configuración de credenciales comprometidas* habilitado (bases de datos de filtraciones, sin mitigación al principio).
   * La directiva de CA del paso 1 está seleccionada.
3. `Acciones` > `Activar directiva`. Para aplicar inmediatamente: barra lateral `Centinelas` > `Puntos de conexión`, seleccione los DC, luego `Acciones` > `Acciones del agente` > `Aplicar cambios de la directiva de identidad`.

<figure><img src="https://1731397918-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-9a8a118214ab166837d7191294e7b3f153795fc2%2Fs1-identity-security-identity-provider-policy.png?alt=media" alt=""><figcaption><p>Directiva del proveedor de identidad: detección y protocolos.</p></figcaption></figure>

{% hint style="info" %}
Después de unos días sin falsos positivos, cambie las reglas de ataque de *auditoría* a **Bloquear**.
{% endhint %}

## Desplegar señuelos en los endpoints (IDR)

`Políticas y configuraciones` > `Seguridad de identidad` > `Políticas de identidad` > `Directiva de protección de identidad`

1. Haz clic en **Nueva directiva de protección de identidad**, con la respuesta de AD PowerShell configurada en **Alerta**.
2. Añada 4 reglas: Administradores privilegiados, cuentas de servicio, controladores de dominio, administradores delegados. Seleccione los objetos reales y luego marque **Añadir señuelos** y **Ocultar objetos reales**.
3. *Crear*, luego `Acciones` > `Activar directiva`.

Pruebe desde una estación de trabajo unida al dominio: `net group "Domain Admins" /domain` debería devolver una cuenta señuelo. Con un agente 25.2.3+, la detección aparece como un indicador en `Búsqueda de eventos` (consulta: `indicator.name = 'IdentityDeceptivePing'`). Otras alertas están en `Alertas`.

## Conectar Microsoft Entra ID (opcional)

Solo si el cliente usa Entra ID: `Políticas y configuraciones` > `Cuentas en la nube` > `Microsoft Azure`. Necesita un tenant **Administrador global** cuenta y el ID de inquilino. Opcional: el ID de objeto de un grupo de «usuarios de riesgo».

1. *Conectar cuenta*: escriba **Inquilino**, compruebe **Habilitar seguridad de identidad**.
2. Nombre de la conexión, ID de inquilino y **Sincronizar cuentas de usuario de Microsoft Entra ID** habilitado.
3. En Azure: *Propiedades del inquilino* > *Administración de acceso para recursos de Azure = Sí*, luego cierre sesión y vuelva a iniciarla.
4. Descargue la plantilla de Terraform y ejecútela en Azure Cloud Shell:

```
terraform init && terraform apply -auto-approve
```

5. Pegue `application_id` y `client_secret`, luego **Seleccionar todo** y la incorporación automática, y *Finalizar*.

{% hint style="warning" %}
El secreto **vence después de un año**: planifique su renovación.
{% endhint %}

Los resultados aparecen en `Configuraciones incorrectas` > `Identidad`.

## Verifique que se genere una alerta

Desde una estación de trabajo unida al dominio, con una cuenta de dominio, preferiblemente en un piloto.

1. Para ver resultados de inmediato: en la directiva del proveedor de identidad, **desactive temporalmente el modo de aprendizaje** (durante el aprendizaje, solo se generan alertas de nivel Alto). Luego aplique la directiva a los DC.
2. Ejecute los comandos:

```
net group "Domain Admins" /domain      :: ISIDP (SAMR) + IDR (señuelo en la respuesta)
dsquery * -filter "(admincount=1)"      :: ISIDP (LDAP), requiere RSAT AD Tools
```

3. Compruebe la `Alertas` barra lateral (período *Última 1 hora*), **Motor de detección** filtro:
   * `ADSecure-DC`, `-SAMR` o `-LDAP` para ISIDP (enumeración de cuentas privilegiadas).
   * `ADSecure-EP` para IDR. Con un agente 25.2.3+, busque el indicador en `Búsqueda de eventos` en su lugar.
4. Vuelva a habilitar el modo de aprendizaje una vez validada la prueba.

## Comprobación final

* El conector de AD muestra un estado activo en `Políticas y configuraciones` > `Seguridad de identidad` > `Active Directory`.
* Las configuraciones incorrectas de ISPM aparecen en la **Configuraciones incorrectas** barra lateral, pestaña Identidad.
* La directiva de Acceso condicional y la directiva del proveedor de identidad están activas.
* La directiva de protección de identidad está activa.
* El `Paneles` > `Identidad` el panel muestra datos y las alertas son visibles en `Alertas` > `Identidad`.
* Los activos de AD y Entra son visibles en `Inventario` > `Identidad`.

## Solución de problemas

<details>

<summary>Error al guardar: falló la autenticación</summary>

Compruebe la cuenta y la contraseña (y cualquier bloqueo).

</details>

<details>

<summary>Error al guardar: falló la conexión LDAPS</summary>

Compruebe el certificado del DC y el puerto 636, o vuelva a LDAP.

</details>

<details>

<summary>Error al guardar: la cuenta de usuario no tiene los permisos…</summary>

Revise los permisos en [Crear la cuenta de servicio de AD](#create-the-ad-service-account).

</details>

<details>

<summary>Error al guardar: el controlador de dominio está caído / no disponible / ocupado</summary>

Compruebe DNS y los flujos desde el conector de AD, y luego inténtelo de nuevo.

</details>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.stoik.io/help/help-center-en-es/mdr/deploy/sentinelone/add-on/identity-security.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.