> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-center-en-es/mdr/deploy/antivirus.md).
# Antivirus y exclusiones
Desinstale cualquier antivirus existente u otra solución EDR antes de instalar su Stoïk MDR EDR (CrowdStrike o SentinelOne), para evitar conflictos que puedan comprometer el correcto funcionamiento de la solución.
## Cuándo desinstalar
{% tabs %}
{% tab title="CrowdStrike" %}
Los equipos de Stoïk han implementado un despliegue gradual [en tres fases](/help/help-center-en-es/mdr/deploy/crowdstrike.md#deployment-phases) para limitar el riesgo de bloqueos y el impacto en los equipos de los usuarios. La fase 1 le permite instalar el EDR manteniendo su antivirus o EDR actual, por lo que debe desinstalar su solución antivirus o EDR anterior antes de pasar a la fase 2.
{% hint style="warning" %}
Si no lo desinstala antes de pasar a la fase 2, puede aparecer una «pantalla azul» al reiniciar el equipo.
{% endhint %}
Sin embargo, algunas soluciones antivirus o EDR, ya sean de uso único o multipropósito, pueden causar bloqueos ya desde la fase 1 del despliegue: consulte [Antivirus de uso único](#single-use-antivirus) y [Soluciones multipropósito](#multi-purpose-solutions).
{% endtab %}
{% tab title="SentinelOne" %}
SentinelOne no utiliza un despliegue por fases: la protección completa está activa en cuanto se instala. Desinstale su solución antivirus o EDR anterior antes de instalar SentinelOne para evitar cualquier conflicto.
{% endtab %}
{% endtabs %}
## Antivirus de uso único
Estos programas solo tienen una función: la protección antivirus.
{% tabs %}
{% tab title="CrowdStrike" %}
* **Bitdefender**: debe desinstalarse durante la fase 1 del despliegue. Si no lo desinstala, puede producirse una pantalla azul al reiniciar el equipo.
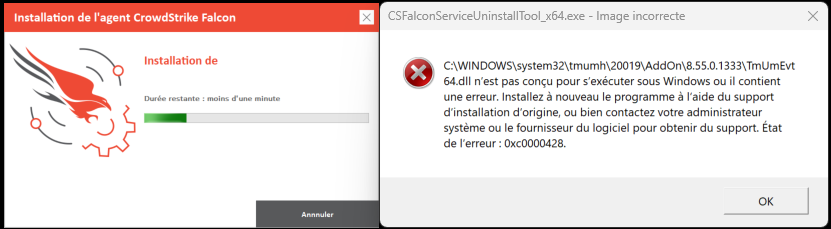
* **Trend Micro**: debe desinstalarse a partir de la fase 2 del despliegue; de lo contrario, pueden aparecer mensajes de error.
* **macOS**: No se conocen conflictos; no es necesario realizar ninguna acción.
{% endtab %}
{% tab title="SentinelOne" %}
* **Bitdefender** y **Trend Micro**: debe desinstalarse antes de la instalación, ya que SentinelOne no dispone de un despliegue por fases.
* **macOS**: No se conocen conflictos; no es necesario realizar ninguna acción.
{% endtab %}
{% endtabs %}
## Soluciones multipropósito
Estos programas ofrecen varias funciones de seguridad en una sola herramienta: antivirus, firewall, control de dispositivos USB, EDR integrado, etc. Algunos ejemplos comunes son **WithSecure**, **ESET**, y **Kaspersky**.
{% tabs %}
{% tab title="CrowdStrike" %}
Desactive solo la función antivirus. No es necesario desinstalar todo el software.
No es necesario desinstalar **Windows Defender**: es totalmente compatible con su EDR. Permanece activo en la fase 1, y el motor antivirus se desactiva automáticamente en la fase 2.
{% endtab %}
{% tab title="SentinelOne" %}
Estas soluciones deben desinstalarse por completo antes de instalar SentinelOne, ya que no hay un despliegue por fases que tolere un conflicto temporal.
La única excepción es **Windows Defender**: no es necesario desinstalarlo, es totalmente compatible con SentinelOne, y el motor antivirus se desactiva automáticamente en cuanto se instala SentinelOne.
{% endtab %}
{% endtabs %}
{% hint style="warning" %}
Tenga cuidado con los efectos secundarios en Windows. Si desactiva por completo la solución multipropósito y esta gestionaba anteriormente su firewall, entonces:
* El [Firewall de Windows](https://learn.microsoft.com/en-us/windows/security/operating-system-security/network-security/windows-firewall/) asumirá automáticamente el control.
* Sin embargo, aplicará sus propias reglas predeterminadas, muy restrictivas.
* Esto puede bloquear por completo sus conexiones de red.
La solución consiste en reconfigurar su firewall local de Windows con las reglas y exclusiones necesarias para restaurar las conexiones esperadas.
{% endhint %}
Ejemplo de mensaje de error:
## Reglas de exclusión
Gestionar los flujos de las aplicaciones mediante reglas de exclusión es un enfoque específico de las soluciones antivirus tradicionales, pero sí **no** se aplica a un EDR como **CrowdStrike** o **SentinelOne**.
### Diferencia de funcionamiento entre antivirus y EDR
* **Antivirus:** analiza de forma proactiva todos los archivos inactivos del sistema (se hayan ejecutado o no). Esto genera un gran volumen de análisis y requiere numerosas exclusiones para evitar falsos positivos en archivos inactivos.
* **EDR (CrowdStrike, SentinelOne):** se centra únicamente en los archivos que se ejecutan realmente y en los comportamientos dinámicos del sistema (procesos, conexiones, acciones del usuario, etc.). No se realiza un análisis continuo de todo el disco. Los archivos inactivos no se analizan salvo durante los análisis manuales.
Dado que un EDR analiza **comportamientos sospechosos en lugar de firmas**, excluir una carpeta del análisis es innecesario.
{% hint style="warning" %}
Excluir una carpeta tendría un efecto negativo: si se produjera un comportamiento sospechoso en esa carpeta, el EDR no podría detectarlo. Dicho esto, esto sigue siendo técnicamente posible si la necesidad es validada por nuestro equipo SOC.
{% endhint %}
### Prevención inteligente y gestión reactiva de exclusiones
Su EDR integra un conjunto de mecanismos preventivos para limitar los falsos positivos sin intervención manual:
* Las listas de exclusión preconfiguradas se aplican automáticamente durante el despliegue.
* En caso de una detección sospechosa que involucre una aplicación empresarial, el programa se bloquea temporalmente y luego es analizado por nuestro SOC antes de tomar cualquier medida definitiva.
{% hint style="warning" %}
Para evitar posibles interrupciones no deseadas en la actividad empresarial, el aislamiento completo se realiza **solo manualmente**, ya sea tras el análisis de nuestro equipo SOC o por usted.
{% endhint %}
### Las exclusiones no deben definirse de antemano
Intentar anticipar exclusiones antes de que se produzca cualquier detección supone un riesgo importante:
* Equivale a excluir de forma preventiva comportamientos potencialmente maliciosos simplemente porque están asociados a una aplicación empresarial conocida.
* **Resultado:** corre el riesgo de neutralizar las capacidades de detección del EDR, lo que permitiría que ciertos ataques pasaran desapercibidos.
Las exclusiones en un EDR son muchas menos. En **Stoïk**, se gestionan **solo en respuesta a una detección real**, cuando realmente se ha producido un evento de bloqueo, basándose en el análisis del SOC. Ni es necesario ni recomendable añadir reglas de exclusión «preventivas» como haría con un antivirus tradicional.
**Ejemplo concreto:** Uno de nuestros clientes (un actor nacional del sector minorista) tenía más de 3.000 estaciones de trabajo y varios miles de exclusiones en su solución antivirus anterior. Tras pasar a un EDR, no se requirieron exclusiones.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-center-en-es/mdr/deploy/antivirus.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.