> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-center-fr/mdr/deploy/crowdstrike/add-on/itp-legacy.md).
# ITP avec Entra ID (hérité)
Configurez le connecteur hérité Entra ID pour CrowdStrike ITP en créant une application dans Entra ID. Ce connecteur est **obsolète** et n'est disponible que dans des cas spécifiques, sur demande auprès de Stoïk : utilisez la [configuration actuelle](https://docs.stoik.io/help/help-center-fr/mdr/deploy/crowdstrike/add-on/itp.md) à la place.
## Prérequis
* Une licence Entra ID payante. [Microsoft Entra ID](https://entra.microsoft.com) La version gratuite n'est pas prise en charge.
* Un compte disposant des droits d'administrateur général sur votre compte Entra ID.
## Objectif d’ITP
L'option ITP (Identity Threat Protection) surveille en continu les activités liées aux comptes et Active Directory afin de détecter les comportements anormaux.
### Analyse comportementale centrée sur l'identité
* Authentifications suspectes
* Modèles d'accès inhabituels
* Tentatives de connexion non autorisées
* Anomalies de compte utilisateur
Exemples d'événements détectés : connexions suspectes poste de travail vers serveur, analyses de réseau, tentatives par force brute ou extraction d'identifiants. Lorsqu'un événement critique est identifié, le module peut **le bloquer automatiquement**.
### Évaluation de votre posture de sécurité Active Directory
Le module fournit une vue en temps réel de la sécurité de votre Active Directory, similaire au scan Stoïk Protect AD, mais avec des options plus avancées :
* Identification des problèmes de configuration
* Détection des comptes dont les mots de passe sont compromis
* Gestion et contrôle des privilèges des utilisateurs
### Surveillance des menaces cloud (facultative)
Lorsqu'il est configuré avec votre service d'identité (par ex. Entra ID), ITP peut détecter les menaces dans vos environnements cloud :
* Connexions depuis des adresses IP suspectes
* Tentatives d'accès anormales aux comptes utilisateurs
## Intégration
L'intégration nécessite les étapes suivantes pour **chaque tenant Azure**.
{% stepper %}
{% step %}
### Créer et configurer une application dans Entra ID
1. Dans le portail Azure, ouvrez le menu de gauche et cliquez sur `Microsoft Entra ID`.
2. Depuis le `Ajouter` menu, sélectionnez `Inscriptions d'applications`.
3. Sur la `Inscrire une application` page :
* En vertu de `Nom`, saisissez un nom correspondant à vos conventions internes, ou utilisez `stoik-connector-itp`.
* En vertu de `Types de comptes pris en charge`, sélectionnez `Comptes dans ce répertoire organisationnel uniquement`.
* En vertu de `URI de redirection`, sélectionnez `Web` et saisissez `https://localhost`.
* Cliquez sur `Enregistrer`.
4. Dans le menu de gauche de l'application, cliquez sur `Autorisations d'API`.
5. Cliquez sur `Ajouter une autorisation`.
6. Dans la `Panneau de demande d'autorisations d'API` panneau, cliquez sur `Microsoft Graph`, puis sélectionnez `Autorisations d'application`.
7. Dans `Sélectionner des autorisations`:
* Type `répertoire`, développez `Répertoire`, et sélectionnez `Directory.Read.All`.
* Type `audit`, développez `Journal d'audit`, et sélectionnez `AuditLog.Read.All`.
8. Cliquez sur `Ajouter des autorisations`, puis cliquez sur `Accorder le consentement administrateur` et confirmez.
{% endstep %}
{% step %}
### Récupérer le domaine du tenant
1. Dans le portail Azure, accédez à `Microsoft Entra ID`.
2. Dans le menu de gauche, cliquez sur `Aperçu`.
3. Notez la valeur du `domaine principal` (par ex. `example.onmicrosoft.com`).
{% endstep %}
{% step %}
### Récupérer l'ID et le secret de l'application
1. Dans Microsoft Entra ID, allez à `Inscriptions d'applications` et sélectionnez votre application.
2. Dans `Aperçu`, notez le `ID d'application (client)`.
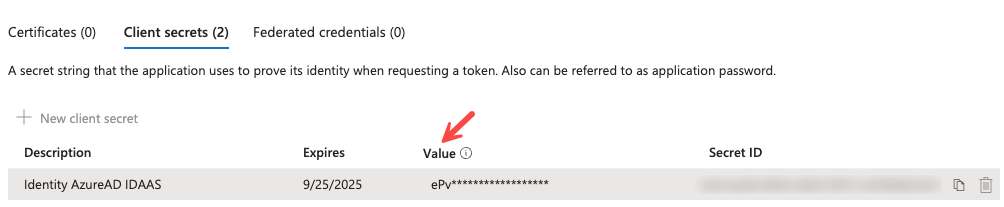
3. Dans `Certificats et secrets`, créez un nouveau secret client : fournissez une description et une durée d'expiration.
4. Enregistrez immédiatement la valeur générée. Elle ne sera plus visible par la suite.
{% endstep %}
{% step %}
### Créer un rôle personnalisé pour l'accès RBAC
Pour afficher les informations d'attribution de rôles Azure RBAC dans Identity Protection, l'application doit recevoir l'autorisation de lire les définitions et les attributions RBAC.
#### Créer le rôle personnalisé
1. Dans le portail Azure, accédez à `Groupes de gestion`.
2. Cliquez sur `groupe racine du tenant`.
3. Sélectionner `Contrôle d’accès (IAM)`, puis cliquez sur `Rôles`.
4. Cliquez sur `Ajouter`, puis sélectionnez `Ajouter un rôle personnalisé`.
5. Dans la `Notions de base` onglet, saisissez un nom explicite (par ex. `lecteur RBAC d’Identity Protection`).
6. Dans la `Autorisations` onglet, ajoutez les autorisations suivantes :
```
Microsoft.Authorization/roleDefinitions/read
```
```
Microsoft.Authorization/roleAssignments/read
```
7. Cliquez sur `Vérifier + créer`, puis `Créer`.
#### Attribuer le rôle personnalisé
1. Dans le portail Azure, accédez à `Groupes de gestion`.
2. Cliquez sur `groupe racine du tenant`.
3. Sélectionner `Contrôle d’accès (IAM)`, puis cliquez sur `Attributions de rôles`.
4. Cliquez sur `Ajouter`, puis sélectionnez `Ajouter une attribution de rôle`.
5. Dans la `Rôle` onglet, sélectionnez le rôle personnalisé que vous venez de créer.
6. Dans la `Membres` onglet, cliquez sur `Sélectionnez des membres`, recherchez l'application créée précédemment (par ex. `stoik-connector-itp`), sélectionnez-la et cliquez sur `Sélectionner`.
7. Cliquez sur `Vérifier + attribuer`, puis `Vérifier + attribuer` à nouveau pour confirmer.
{% endstep %}
{% step %}
### Transmettre les informations à Stoïk
{% hint style="info" %}
Si vous avez un accès direct à votre plateforme Falcon ITP, ignorez cette étape et passez à la suivante.
{% endhint %}
Envoyez les informations suivantes à :
* Nom de domaine principal du tenant (se termine par `onmicrosoft.com`)
* ID d'application
* Secret de l'application
Sans ces informations, le connecteur ne peut pas être activé de notre côté.
{% endstep %}
{% step %}
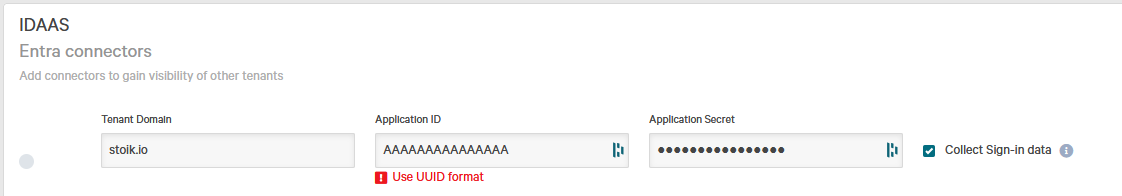
### Configurer le connecteur dans Identity Protection
1. Dans la console Falcon, allez à `Identity Protection` > `Configurer` > `Connecteurs`.
2. Sélectionner `Entra` sous le `IDAAS` catégorie.
3. Configurez le connecteur avec le nom de domaine principal du tenant, l'ID d'application et le secret de l'application.
4. Activez l'option de collecte des données de connexion.
5. Enregistrez la configuration.
L'indicateur d'état devient vert en moins d'une minute, confirmant que la connexion a été établie avec succès.
{% hint style="info" %}
Le nom de domaine principal du tenant à utiliser est celui généré par Microsoft lors de la création de votre tenant Azure. Il se termine toujours par `onmicrosoft.com`.
{% endhint %}
{% endstep %}
{% step %}
### Accorder l’accès à la remédiation à Stoïk
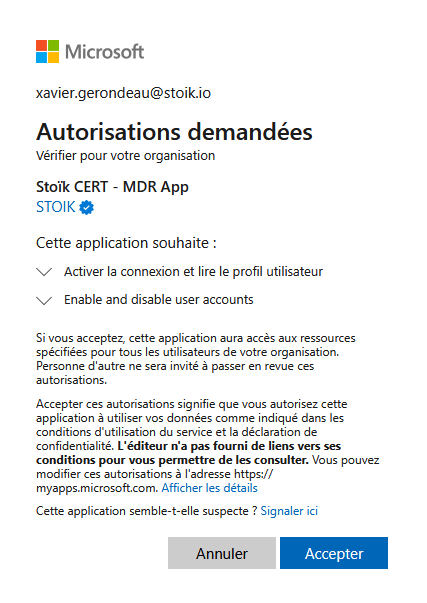
Si un compte est compromis la nuit ou le week-end, vos équipes peuvent ne pas être disponibles pour effectuer la remédiation. Nous recommandons d'accorder l'accès afin que les comptes impactés puissent être désactivés une fois le compromis confirmé.
Cliquez sur le [lien fourni](https://login.microsoftonline.com/organizations/adminconsent?client_id=72f25200-dfe6-4c66-959d-103731ae6215\&redirect_uri=https://login.microsoftonline.com/common/oauth2/nativeclient), examinez les autorisations demandées et cliquez sur `Accepter`. Vous serez redirigé vers une page blanche que vous pourrez fermer.
L'application ne dispose que des autorisations nécessaires pour activer ou désactiver les comptes existants, sans possibilité de créer des comptes ni de modifier d'autres attributs. Chaque action est authentifiée via MFA, journalisée et horodatée. Un journal d'audit complet peut être fourni sur demande.
{% endstep %}
{% endstepper %}
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-center-fr/mdr/deploy/crowdstrike/add-on/itp-legacy.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.