> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-center-fr/mdr/deploy/microsoft-defender.md).
# Microsoft Defender
Connectez votre tenant Microsoft Defender XDR / Defender for Endpoint à Stoïk afin que l’équipe CERT de Stoïk puisse le surveiller et intervenir dans le cadre de l’offre MDR (Managed Detection and Response). Contrairement à CrowdStrike ou SentinelOne, Stoïk ne vend pas de licences Microsoft Defender : elles restent les vôtres, et vous gardez le contrôle de votre tenant Microsoft.
{% hint style="warning" %}
La gestion de MS Defender EDR est actuellement en version bêta. Faites-nous savoir si vous avez des commentaires ou rencontrez des problèmes.
{% endhint %}
Votre tenant est connecté à Stoïk de deux façons, toutes deux indispensables :
* **L’application Stoïk** ([Partie A](#part-a-authorise-the-stoik-application)) : envoie vos alertes et la liste des appareils protégés à Stoïk Protect.
* **Le compte invité Stoïk MDR** ([Partie B](#part-b-give-the-stoik-cert-team-access-to-your-defender-portal)) : permet à l’équipe CERT de Stoïk d’enquêter et d’intervenir dans votre portail Defender (chronologie des appareils, isolement, réponse en direct).
La configuration est terminée uniquement lorsque Stoïk peut voir tous vos appareils protégés dans le portail Defender : consultez [Vérifier la configuration et informer Stoïk](#check-the-setup-and-notify-stoik).
## Prérequis
* Le périmètre des licences est défini avec votre représentant commercial Stoïk dans le cadre de l’achat de Stoïk MDR. Stoïk n’achète pas de licences Microsoft en votre nom.
* Les postes de travail disposent de Defender for Endpoint Plan 2 (inclus dans Microsoft 365 E5 / A5 et dans Defender for Business pour les PME).
* Un compte **Administrateur général** du tenant qui héberge vos appareils Defender. Pour [B.3](#b.3-create-the-stoik-role-in-defender), un compte **Administrateur de la sécurité** convient également.
## Déployer Defender sur vos appareils
L’attribution d’une licence ne revient pas à déployer l’agent Defender for Endpoint. Chaque appareil doit être intégré.
* **Postes de travail :** intégrez-les via Intune, une stratégie de groupe ou le script local. Consultez la documentation de Microsoft sur [l’intégration des appareils](https://learn.microsoft.com/en-us/defender-endpoint/onboarding) pour connaître les méthodes disponibles.
* **Serveurs**, deux options possibles :
* Une licence serveur Defender for Endpoint : souscrivez-la d’abord dans le cadre du périmètre de licences, consultez [Prérequis](#prerequisites), puis intégrez les serveurs avec le package d’intégration de Microsoft.
* **Microsoft Defender for Servers** (Defender for Cloud) : dans `Defender for Cloud` > `Environment settings` > votre abonnement > `Defender plans` > `Servers` > `Settings`, définissez **Endpoint protection** sur **On**. Connectez d’abord les serveurs sur site via **Azure Arc** . L’abonnement Azure doit appartenir au **même tenant Microsoft** que celui que vous connectez à Stoïk, sinon les serveurs apparaîtront dans la console d’un autre tenant.
* **Windows Server 2012 R2 / 2016 :** utilisez l’agent unifié moderne. Les appareils encore intégrés via Microsoft Monitoring Agent (MMA) doivent être migrés : MMA cessera de fonctionner le 26 février 2027. Consultez le guide de migration de Microsoft [guide de migration](https://learn.microsoft.com/en-us/defender-endpoint/update-agent-mma-windows).
{% hint style="warning" %}
Le fait qu’un appareil apparaisse sous `MDR` > `Monitored Assets` dans Stoïk Protect ne signifie pas que Defender for Endpoint est installé et actif sur cet appareil. Les actifs affichés ici proviennent d’Entra ID, et non de Defender lui-même. Un appareil peut donc apparaître avant le déploiement effectif de l’agent, tandis que les serveurs qui ne sont pas joints à Entra peuvent être absents. La liste de référence se trouve dans `Assets` > `Devices` dans le portail Defender.
{% endhint %}
## Partie A : autoriser l’application Stoïk
Autorisez l’application Stoïk en un seul clic depuis Stoïk Protect.
{% hint style="warning" %}
Effectuez les parties A et B dans le **même tenant Microsoft** : celui dans lequel vos appareils apparaissent sous `Assets` > `Devices` dans le portail Defender.
{% endhint %}
1. Connectez-vous à [Stoïk Protect](https://app.stoik.io) avec votre compte Stoïk.
2. Accédez à `MDR` > `Settings`.
3. Cliquez sur **Connect your Microsoft account**.
4. Vous êtes redirigé vers Microsoft. Examinez les autorisations demandées par l’application Stoïk MDR, puis cliquez sur **Accept**.
5. Vous revenez à Stoïk Protect. La page **Paramètres** indique que la connexion est **Connectée**, ainsi que le **Microsoft Tenant ID**. Notez-le : il doit correspondre au tenant ID que vous copierez à l’étape [B.1](#b.1-invite-the-stoik-mdr-user). S’il est différent, vous vous êtes connecté à un autre tenant : contactez avant de poursuivre.
## Partie B : donner à l’équipe CERT de Stoïk accès à votre portail Defender
Effectuez les quatre étapes, de B.1 à B.4, quelle que soit votre configuration Defender. Les tenants Microsoft utilisent différents modèles d’autorisations : le modèle par défaut, les rôles hérités de Defender for Endpoint ou le RBAC unifié de Defender XDR (le modèle par défaut pour les tenants qui utilisent Defender for Endpoint depuis 2025). Ces étapes fonctionnent dans tous les cas ; une étape qui n’est pas nécessaire dans votre tenant ne présente aucun risque.
### B.1 : inviter l’utilisateur Stoïk MDR
{% stepper %}
{% step %}
Accédez à [portal.azure.com](https://portal.azure.com) (ou à [entra.microsoft.com](https://entra.microsoft.com)) avec un compte **Administrateur général** .
{% endstep %}
{% step %}
Accédez à `Users` > `Tous les utilisateurs`, puis cliquez sur **Inviter un utilisateur externe**.
{% endstep %}
{% step %}
Renseignez les champs suivants :
* **Adresse e-mail :** `mdr_api@stoikcert.onmicrosoft.com`
* **Nom d’affichage :** `Stoik_Mdr_Api`
Copiez votre **ID de tenant** (affiché à l’étape 3 du formulaire d’invitation). Il doit correspondre à l’ID de tenant indiqué dans Stoïk Protect dans la partie A.
{% endstep %}
{% step %}
Accédez à l’onglet **Attributions** , cliquez sur **Ajouter un rôle**, recherchez et sélectionnez **Opérateur de sécurité**, puis cliquez sur **Sélectionner**.
{% hint style="info" %}
Si le rôle n’apparaît pas ensuite dans la liste des attributions, il s’agit d’un bogue d’affichage connu de Microsoft. Actualisez la page ; le rôle est généralement appliqué correctement.
{% endhint %}
{% endstep %}
{% step %}
Cliquez sur **Vérifier + inviter**, puis sur **Inviter** pour finaliser.
{% endstep %}
{% endstepper %}
{% hint style="info" %}
Dans votre tenant, le nom d’utilisateur de l’invité devient `mdr_api_stoikcert.onmicrosoft.com#EXT#@.onmicrosoft.com`. Aux étapes suivantes, recherchez-le par son nom d’affichage **Stoik\_Mdr\_Api**, et non par son adresse e-mail.
{% endhint %}
Une stratégie d’accès conditionnel bloque l’utilisateur invité
Si des stratégies d’accès conditionnel sont configurées dans votre tenant, elles peuvent bloquer le compte invité MDR de Stoïk. Excluez le groupe `Stoik-MDR` , créé dans [B.2](#b.2-create-the-stoik-mdr-group), de la stratégie de blocage :
1. Accédez à `Protection` > `Accès conditionnel` > `Stratégies`.
2. Cliquez sur la stratégie qui bloque l’accès.
3. Dans la section `Utilisateurs` , cliquez sur l’onglet `Exclure` , cochez `Utilisateurs et groupes`, puis recherchez et sélectionnez le groupe `Stoik-MDR` .
4. Cliquez sur **Enregistrer**.
Votre tenant impose l’authentification multifacteur (MFA)
Si votre tenant impose l’authentification multifacteur (MFA), l’utilisateur Stoïk MDR sera invité à la valider, ce que l’équipe Stoïk CERT ne peut pas faire. Au lieu d’exempter le compte de l’authentification multifacteur, configurez une approbation inter-tenant afin que l’authentification multifacteur déjà effectuée sur le tenant de Stoïk soit acceptée par le vôtre :
1. Connectez-vous au [centre d’administration Microsoft Entra](https://entra.microsoft.com).
2. Accédez à `Identity` > `External Identities` > `Cross-tenant access settings`.
3. Sous l’onglet `Organizational settings` cliquez sur **Ajouter une organisation**.
4. Saisissez l’ID du tenant de Stoïk `8100d7bd-172a-492e-bb96-e3f923731bd9` (ou `stoikcert.onmicrosoft.com`), sélectionnez-le, puis cliquez sur **Ajouter**.
5. Une fois l’organisation affichée dans la liste, cliquez sur le lien sous la colonne `Inbound access` (généralement `Inherited from default`).
6. Accédez à l’onglet `Trust settings` .
7. Sélectionnez **Personnaliser les paramètres**.
8. Cochez `Trust multi-factor authentication from Microsoft Entra tenants`.
9. Cliquez sur **Enregistrer**.
### B.2 : Créer le groupe Stoik-MDR
Les groupes d’appareils Defender et les rôles Defender hérités n’acceptent que des groupes, jamais des utilisateurs individuels. Utilisez ce groupe, et non l’utilisateur, dans toutes les étapes suivantes.
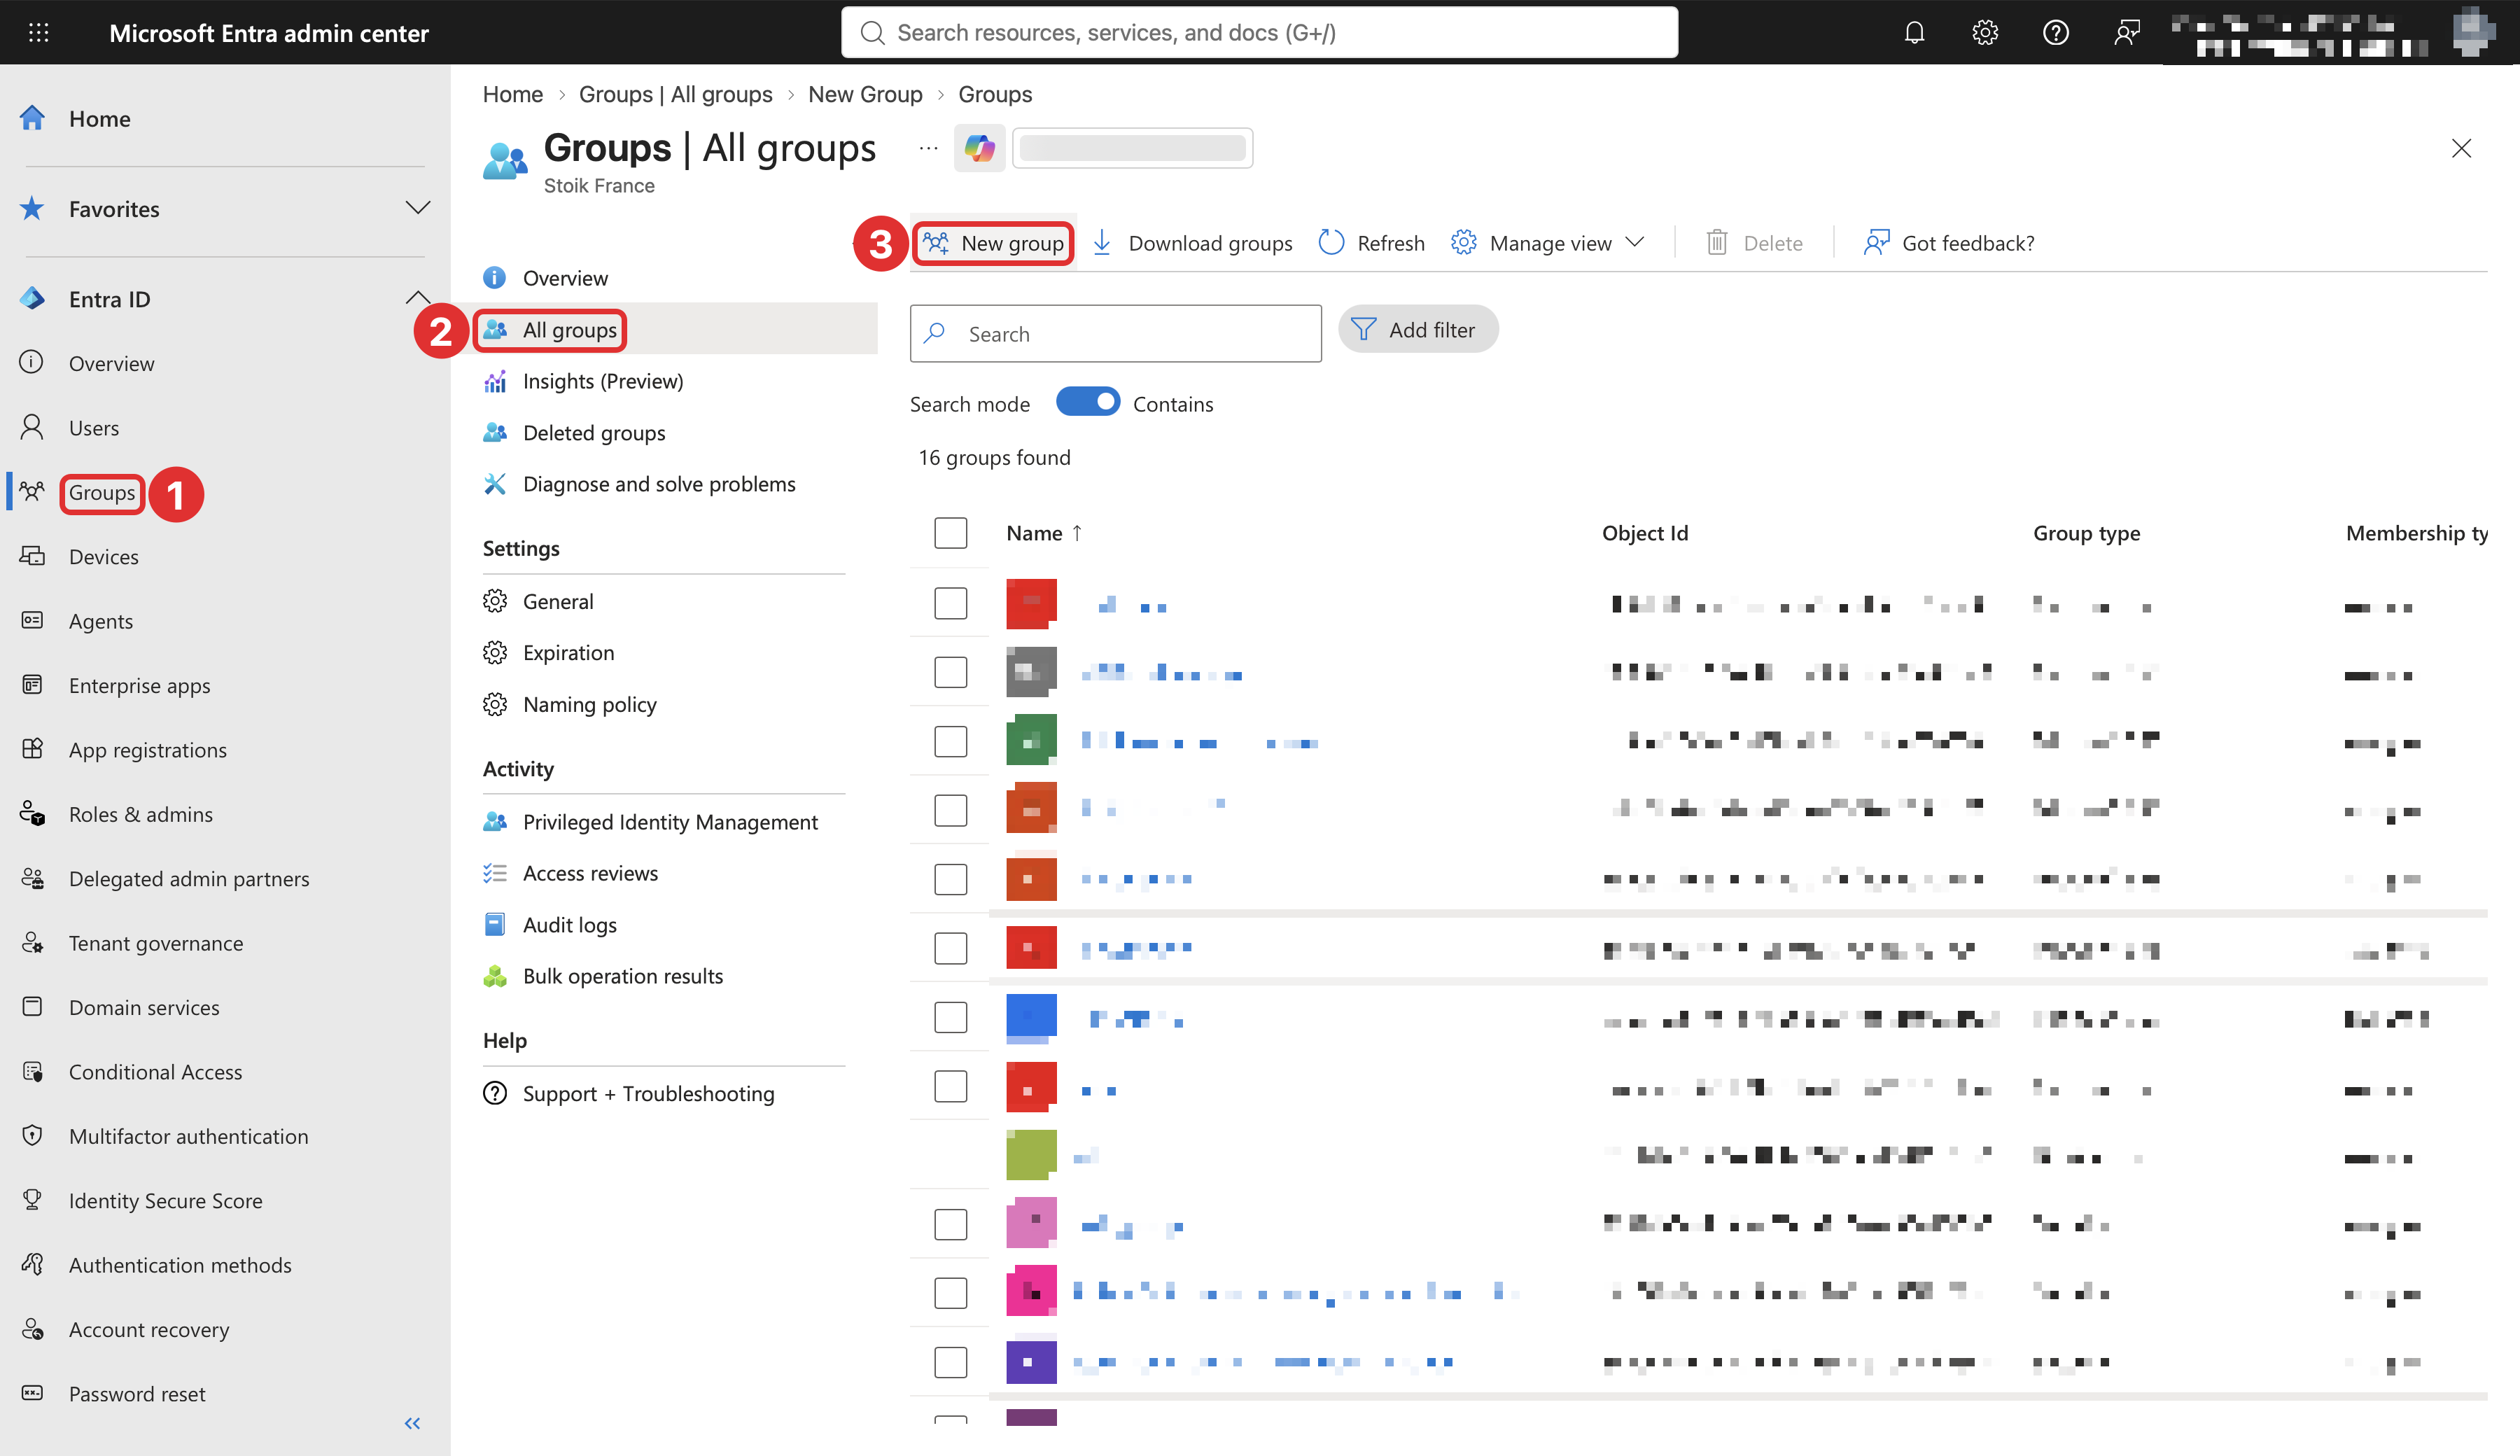
1. Dans [entra.microsoft.com](https://entra.microsoft.com), accédez à `Groups` > `All groups` > **Nouveau groupe**.
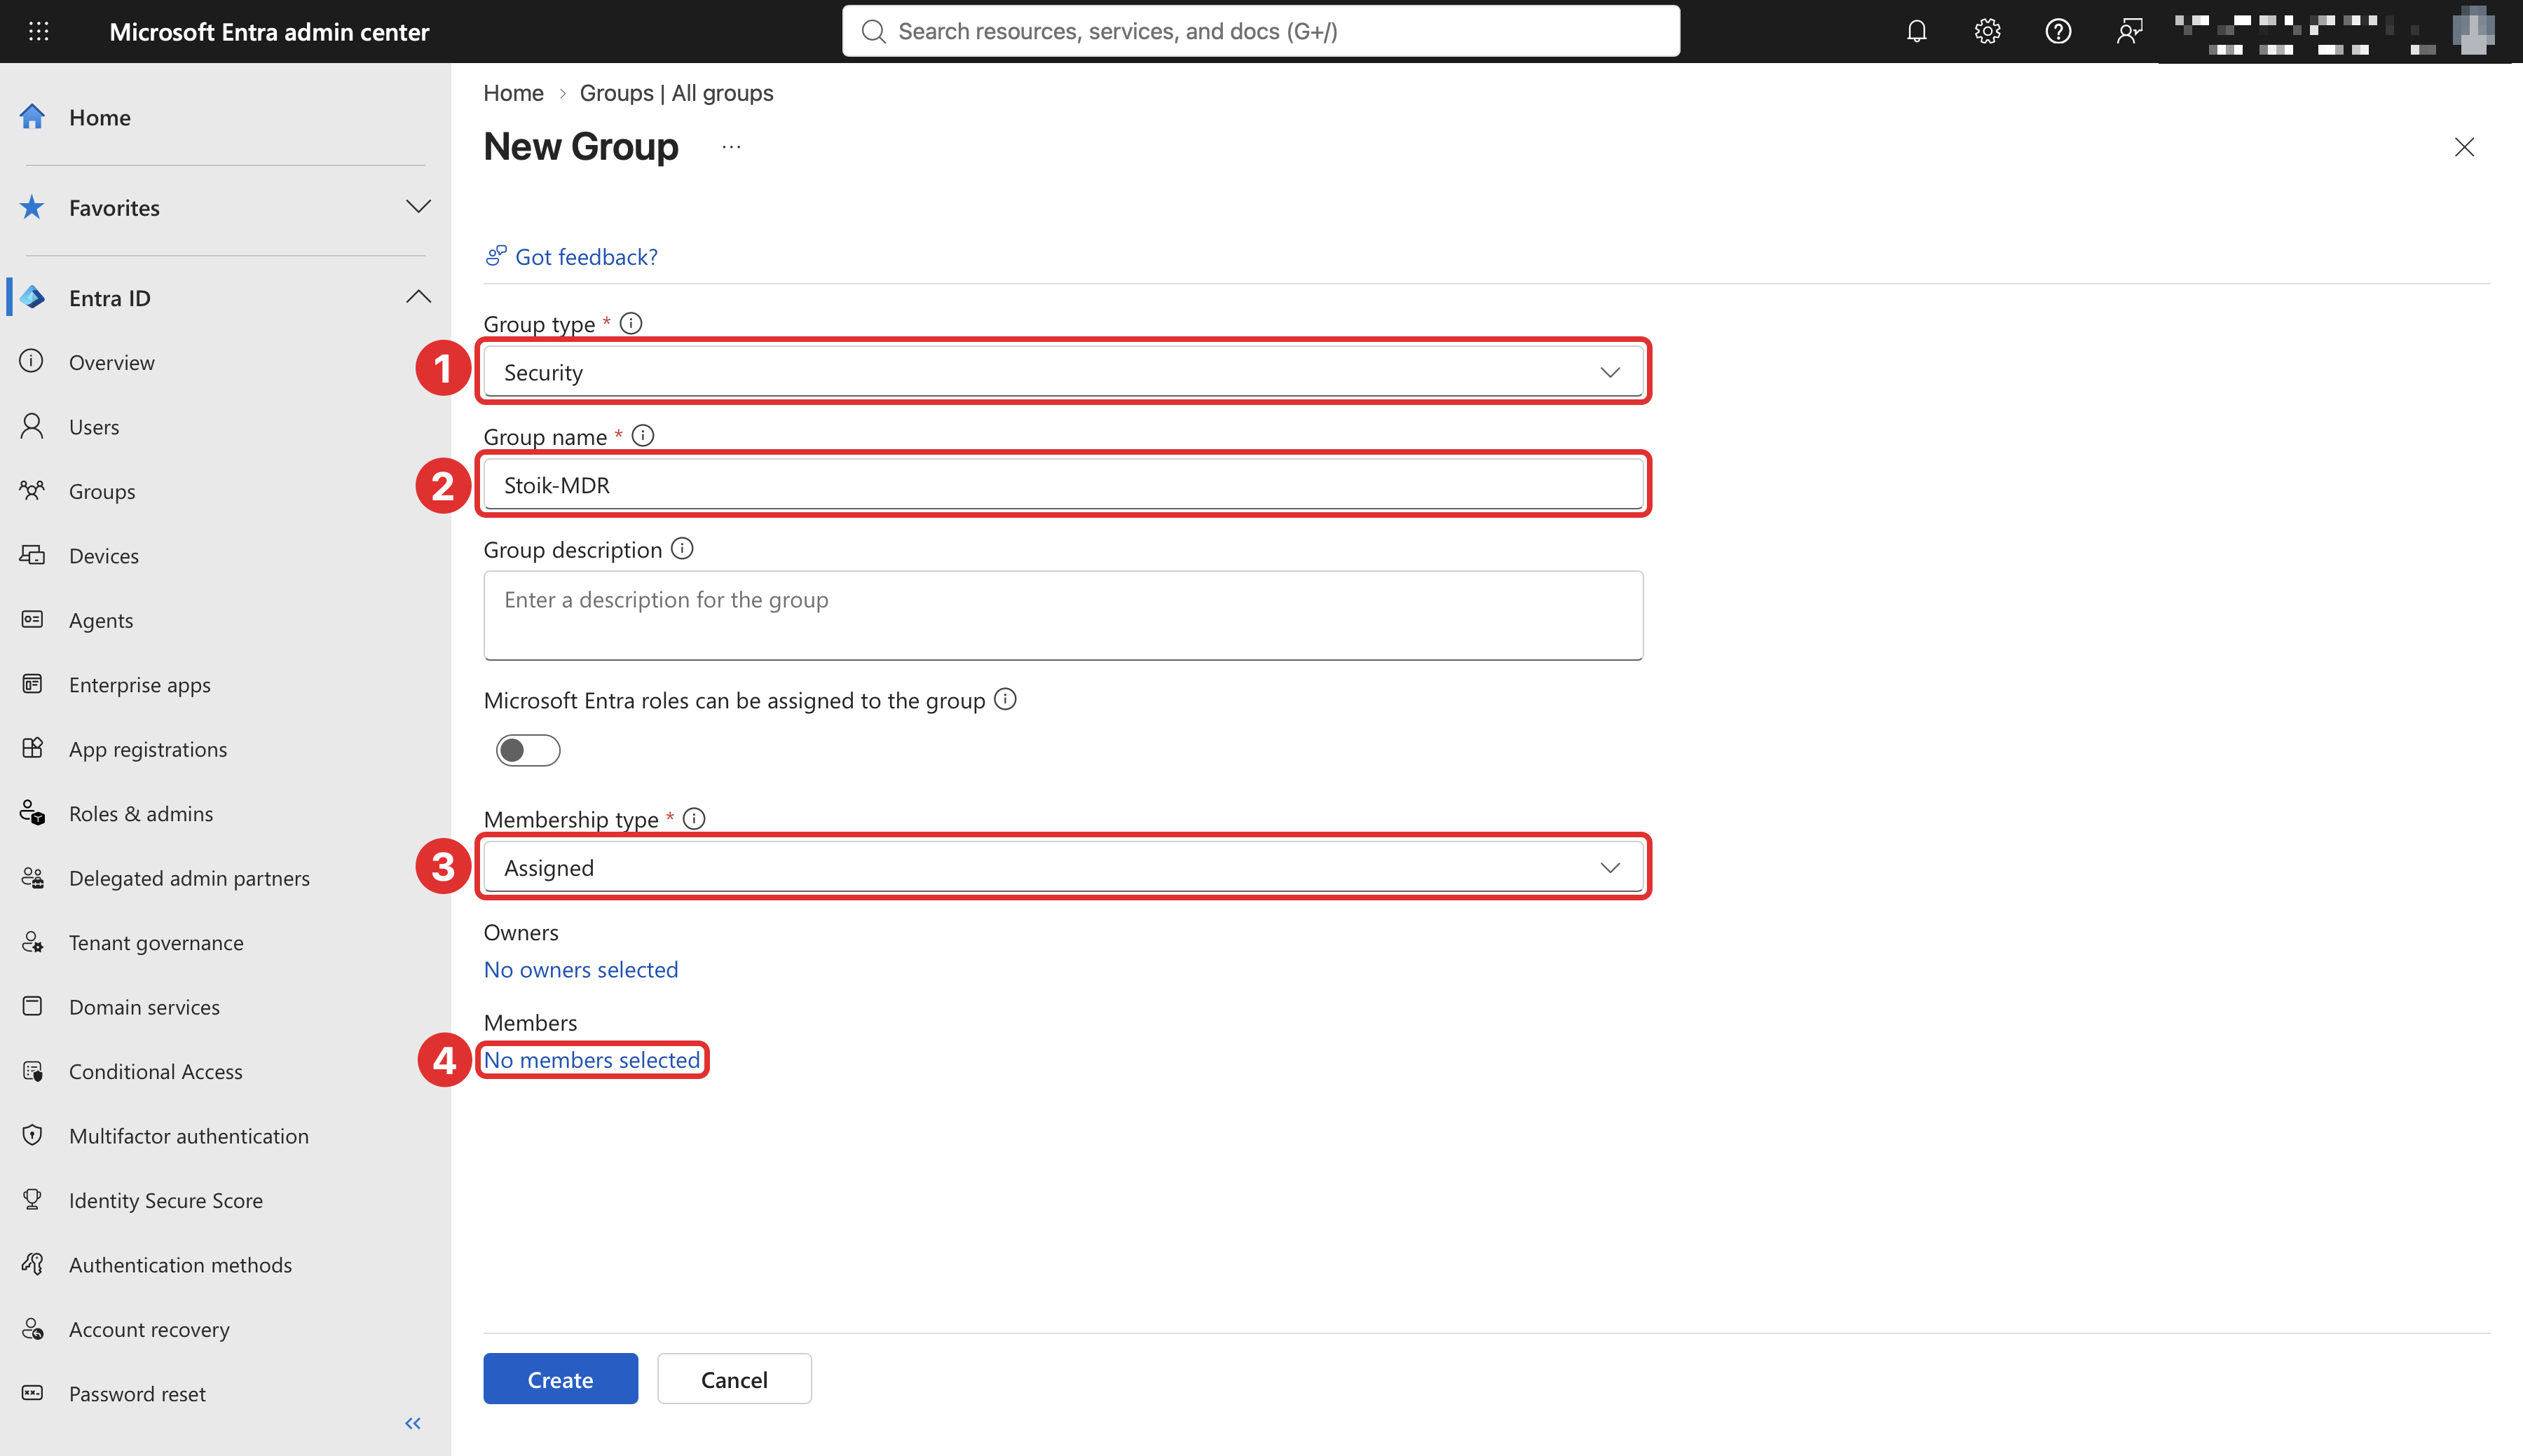
2. Renseignez les champs suivants :
* **Type de groupe :** `Security`
* **Nom du groupe :** `Stoik-MDR`
* **Type d’appartenance :** `Assigned`
3. Sous **Membres**, cliquez sur **Aucun membre sélectionné**, ajoutez **Stoik\_Mdr\_Api**, puis cliquez sur **Créer**.
### B.3 : Créer le rôle Stoïk dans Defender
Cette étape est obligatoire, même si vous ne savez pas quel modèle d’autorisations Defender votre tenant utilise.
{% stepper %}
{% step %}
Accédez à [security.microsoft.com](https://security.microsoft.com) avec un compte disposant du rôle **Administrateur général** ou **Administrateur de la sécurité** .
{% endstep %}
{% step %}
Développez `System`, cliquez sur `Permissions`, puis, sous `Microsoft Defender XDR (Unified RBAC)`, sélectionnez `Roles`.
{% endstep %}
{% step %}
Cliquez sur **Créer un rôle personnalisé** et renseignez **Nom du rôle** avec `stoik_mdr_role`.

{% endstep %}
{% step %}
Accordez les autorisations : pour chacun des trois groupes d’autorisations (**Opérations de sécurité**, **Posture de sécurité**, **Autorisation et paramètres**), sélectionnez **Toutes les autorisations de lecture et de gestion**, cliquez sur **Appliquer**, puis sur **Suivant**.
{% endstep %}
{% step %}
Ajoutez l’attribution :
* Cliquez sur **Ajouter une attribution**.
* Nom : `stoik_mdr_assignment`.
* Attribuer à : le groupe **`Stoik-MDR`** .
* Sélectionnez **Toutes les sources de données**.
* Cochez **Inclure automatiquement les futures sources de données**.
* Cliquez sur **Ajouter**, puis **Suivant**.

{% endstep %}
{% step %}
Cliquez sur **Envoyer** pour finaliser.
{% endstep %}
{% step %}
Toujours dans `System` > `Permissions` > `Microsoft Defender XDR (Unified RBAC)`, ouvrez **Paramètres de la charge de travail** (ou **Activer les charges de travail**) et vérifiez que **Microsoft Defender for Endpoint** est **activé**. Si ce n’est pas le cas, le rôle ci-dessus n’est pas pris en compte pour les appareils.
{% endstep %}
{% endstepper %}
Vous préférez conserver les rôles Defender for Endpoint hérités
Au lieu d’activer la charge de travail Defender for Endpoint dans Unified RBAC :
1. Accédez à `Settings` > `Endpoints` > `Permissions` > `Roles`.
2. Cliquez sur **Ajouter un élément** et nommez-le `stoik_mdr_role`.
3. Cochez **toutes les autorisations**, y compris **Réponse en direct avancée**.
4. Dans **Groupes d’utilisateurs attribués**, ajoutez `Stoik-MDR`.
5. Cliquez sur **Enregistrer**.
### B.4 : Accorder l’accès à tous vos groupes d’appareils
Ignorez cette étape uniquement si vous n’avez jamais créé de groupe d’appareils. Un groupe d’appareils dont l’accès est limité à d’autres groupes masque tous ses appareils à Stoïk, y compris les serveurs.
1. Accédez à `Settings` > `Endpoints` > `Permissions` > `Device groups`.
2. Pour **chaque** groupe d’appareils, **y compris `Ungrouped devices (default)`**: ouvrez-le, puis accédez à **Accès utilisateur** onglet, ajouter `Stoik-MDR`, puis cliquez sur **Enregistrer**.
La prise en compte des modifications peut prendre quelques heures.
## Vérifier la configuration et informer Stoïk
1. Dans [security.microsoft.com](https://security.microsoft.com), accédez à `Assets` > `Devices` et notez le nombre d’appareils et de serveurs (filtrez sur `OS platform` pour Windows Server et Linux).
2. Dans Entra, accédez à `Enterprise applications` > l’application Stoïk > `Permissions`, et vérifiez que toutes les autorisations affichent **Accordé pour \**.
3. Envoyez un e-mail à avec votre **ID de tenant Microsoft** et les nombres d’appareils et de serveurs indiqués au point 1.
L’équipe CERT de Stoïk se connecte ensuite avec le compte invité et valide l’onboarding uniquement lorsqu’elle voit `Assets` > `Devices` avec les mêmes nombres. Si le menu est absent ou si la liste est vide, consultez [Dépannage](#troubleshooting).
Approuver de nouveau l’application Stoïk (clients existants)
Lorsque Stoïk ajoute une autorisation à son application (par exemple, pour afficher votre véritable liste d’appareils Defender dans Stoïk Protect ou pour isoler un appareil), un administrateur général de votre tenant doit l’approuver de nouveau : ouvrez le lien envoyé par votre CSM Stoïk et cliquez sur **Accepter**.
Cela concerne uniquement l’application Stoïk (partie A). L’accès du compte invité à votre portail Defender (partie B) n’est pas modifié.
## Dépannage
Stoïk voit les alertes, mais le menu Assets > Devices est absent ou la liste des appareils est vide
Le RBAC unifié ou les rôles hérités sont actifs et le compte invité n’a aucun rôle Defender, ou un groupe d’appareils restreint l’accès. Effectuez les étapes [B.2](#b.2-create-the-stoik-mdr-group) à [B.4](#b.4-give-access-to-all-your-device-groups) : rôle attribué à `Stoik-MDR`, charge de travail Defender for Endpoint activée, groupe ajouté à chaque groupe d’appareils.
Les postes de travail sont visibles, mais les serveurs sont absents
Les serveurs se trouvent dans un groupe d’appareils restreint, l’intégration Defender for Servers est désactivée ou l’abonnement Azure est dans un autre tenant. Consultez [B.4](#b.4-give-access-to-all-your-device-groups) pour leur groupe d’appareils, ainsi que la section sur les serveurs de [Déployer Defender sur vos appareils](#deploy-defender-on-your-devices).
Le compte invité ne peut pas se connecter
Une stratégie d’accès conditionnel ou une exigence MFA bloque l’opération. Consultez les deux menus déroulants sous [B.1](#b.1-invite-the-stoik-mdr-user).
L’invité est introuvable lors de l’attribution du rôle
Le nom d’utilisateur d’un invité contient `#EXT#`, la recherche par e-mail échoue donc. Recherchez **Stoik\_Mdr\_Api**, ou attribuez le rôle au groupe `Stoik-MDR` .
L’ID du tenant dans Stoïk Protect diffère de celui de la console Defender
La partie A a été approuvée dans un autre tenant. Contactez , puis recommencez [la partie A](#part-a-authorise-the-stoik-application) dans le tenant qui contient vos appareils.
Les appareils répertoriés dans Stoïk Protect ne sont pas les mêmes que dans Defender
La liste dans Stoïk Protect provient toujours d’Entra ID, ou les autorisations de l’application n’ont pas été approuvées à nouveau. Consultez `Réapprobation de l’application Stoïk` dans [Vérifiez la configuration et informez Stoïk](#check-the-setup-and-notify-stoik).
Le bouton « Connecter votre compte Microsoft » dans Stoïk Protect renvoie une erreur
Assurez-vous d’être connecté à Microsoft avec un compte **Administrateur général** .
La connexion apparaît comme « Connectée » dans Stoïk Protect, mais aucun hôte ni aucune alerte ne s’affiche
La première synchronisation des données peut prendre quelques heures.
Une bannière mentionne des appareils utilisant MMA
Les serveurs plus anciens utilisent encore l’agent hérité, qui cessera de fonctionner le 26 février 2027. Migrez-les vers l’agent unifié : consultez [Déployer Defender sur vos appareils](#deploy-defender-on-your-devices).
Pour tout problème non résolu ou pour révoquer l’accès de Stoïk à votre tenant Microsoft Defender, contactez .
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-center-fr/mdr/deploy/microsoft-defender.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.