> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-center-fr/mdr/management/users.md).

# Tableau des utilisateurs

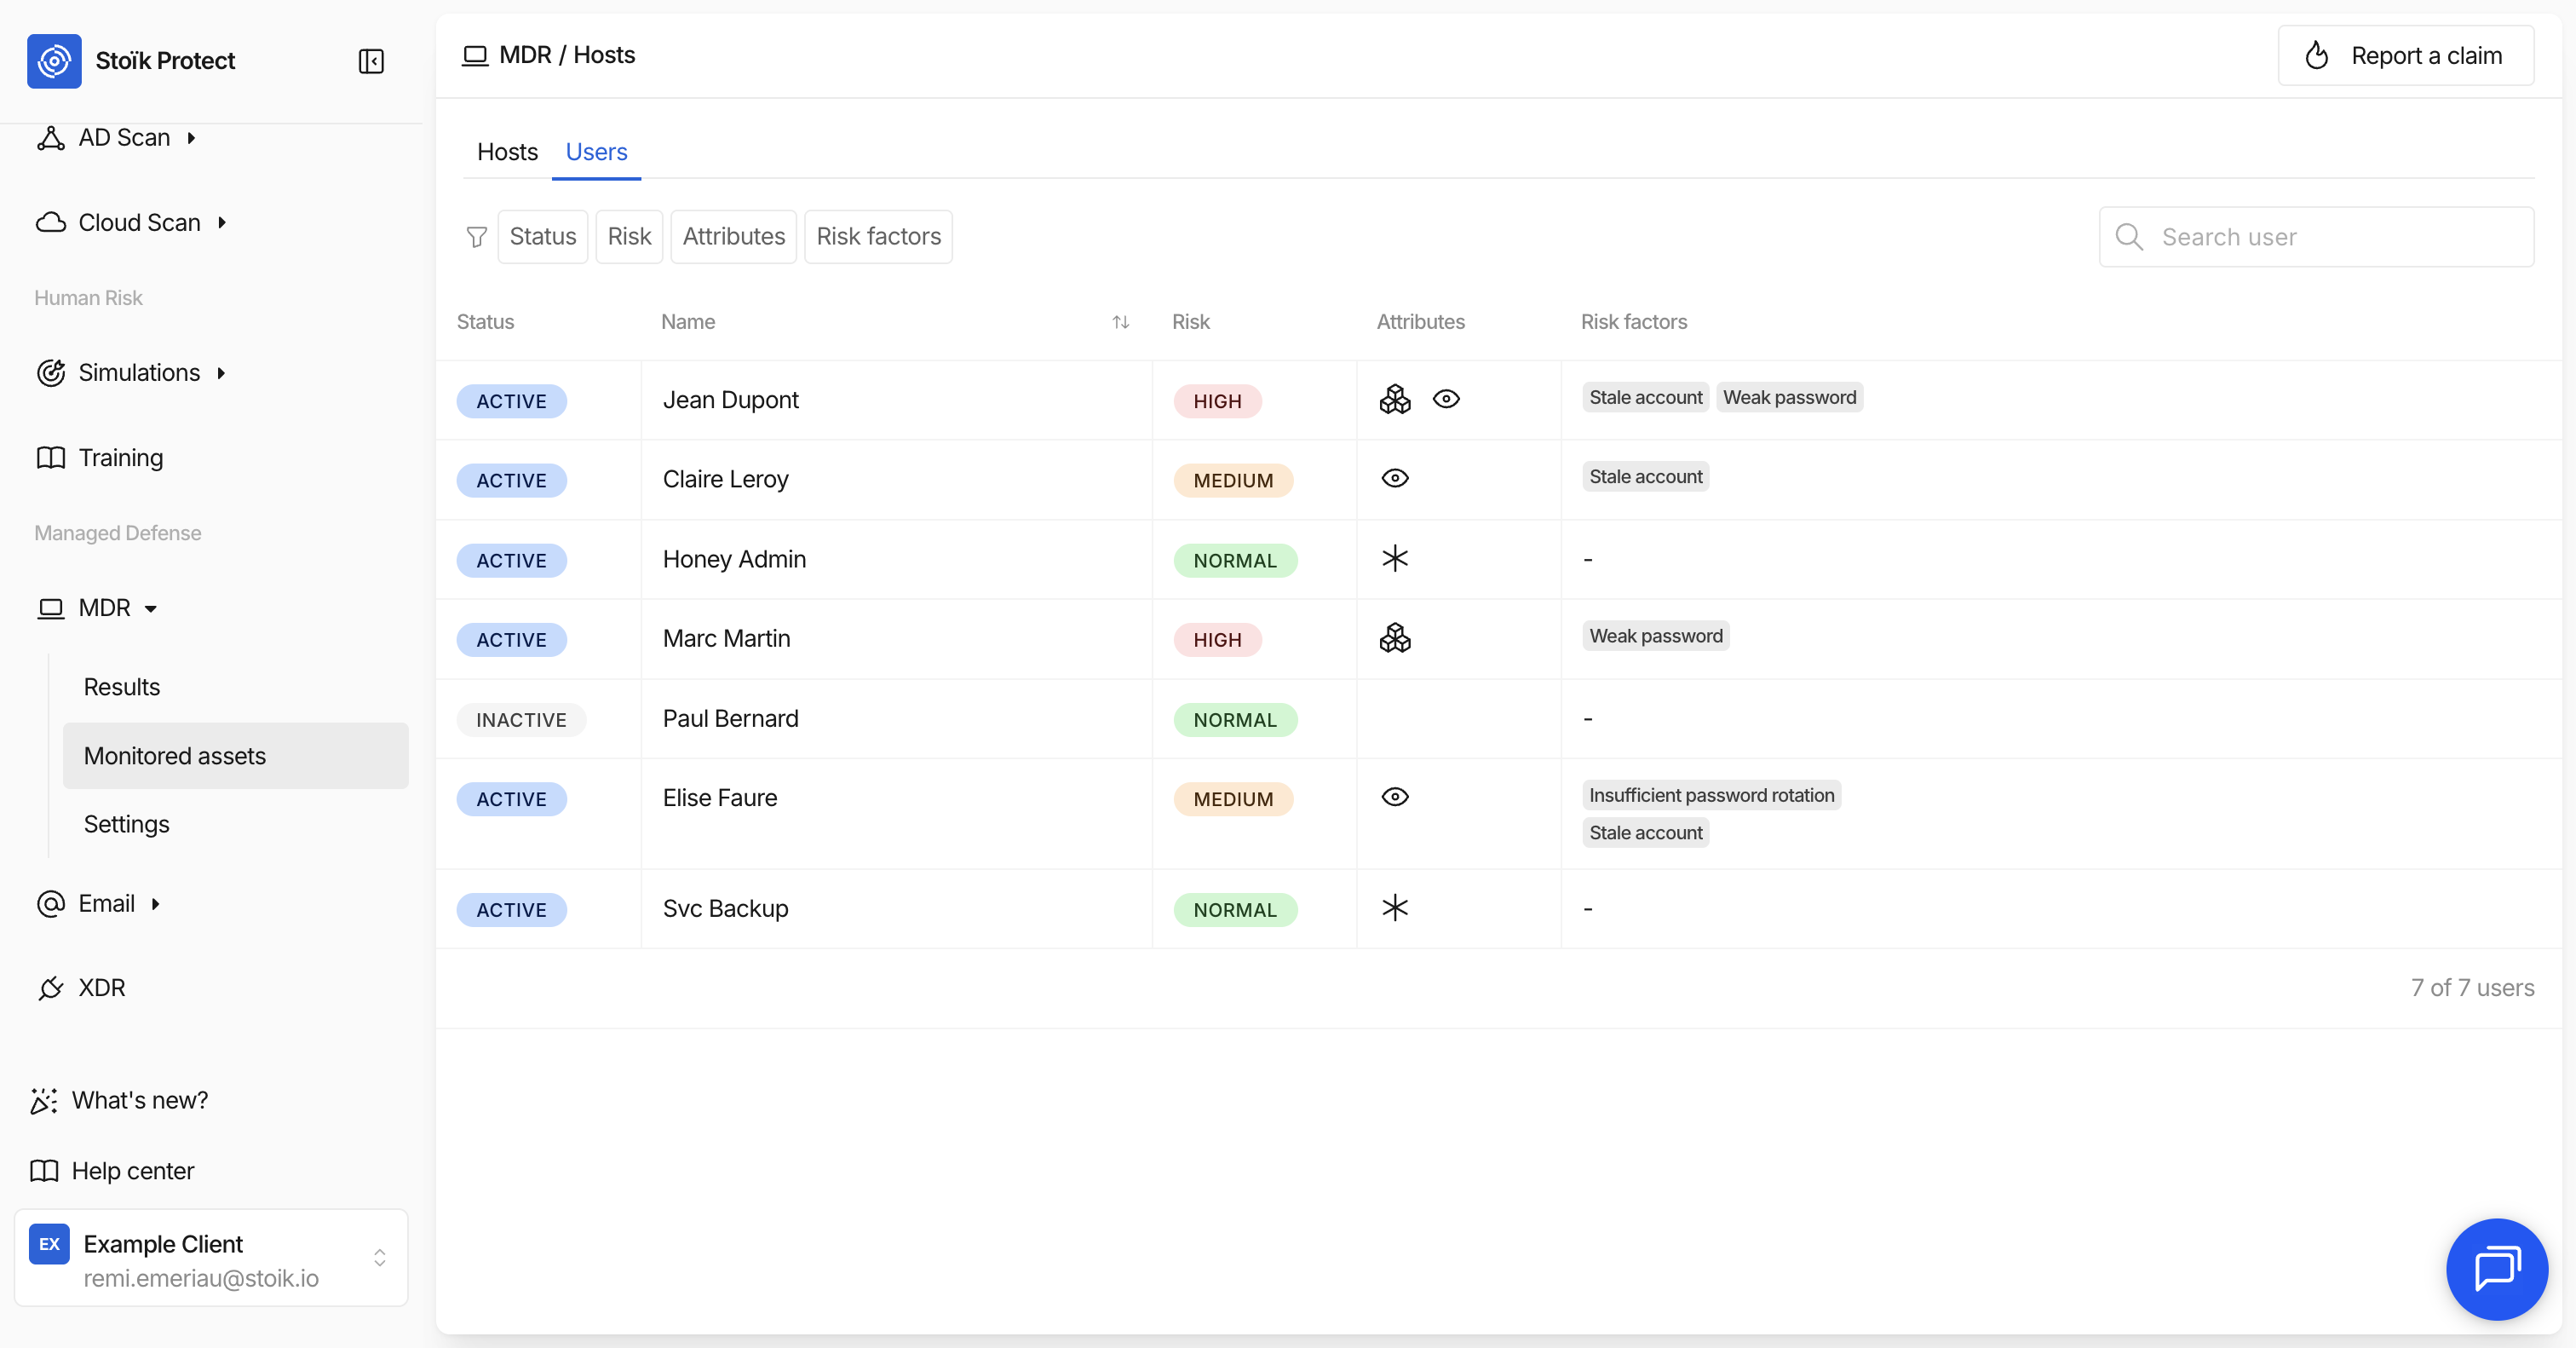
Le `MDR` > `Actifs surveillés` > `Utilisateurs` la page sur Stoïk Protect répertorie tous les utilisateurs Active Directory surveillés par le service MDR. Chaque utilisateur est évalué en fonction de risques liés à l’identité, tels que des mots de passe faibles ou anciens, des comptes obsolètes, et plus encore.

<figure><img src="https://1428753877-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-202028efad10c945dc6f767477e5baf5231753fd%2FCapture%20d%E2%80%99%C3%A9cran%202026-05-07%20%C3%A0%2015.26.23.png?alt=media" alt=""><figcaption></figcaption></figure>

Toutes les valeurs affichées dans ce tableau sont récupérées directement depuis CrowdStrike. Stoïk les affiche telles quelles et ne les calcule ni ne les modifie.

## Colonnes

Chaque ligne du tableau affiche les informations suivantes :

<table><thead><tr><th width="208.9375">Colonne</th><th>Description</th></tr></thead><tbody><tr><td><strong>Statut</strong></td><td>Si le compte utilisateur est <strong>Actif</strong> ou <strong>Inactif</strong>. Les utilisateurs inactifs sont des comptes archivés qui ne sont plus utilisés.</td></tr><tr><td><strong>Nom</strong></td><td>Le nom d’affichage de l’utilisateur dans Active Directory.</td></tr><tr><td><strong>Risque</strong></td><td>Un niveau de gravité du score de risque : <strong>Normal</strong>, <strong>Moyenne</strong>, ou <strong>Élevée</strong>, basé sur les facteurs de risque combinés détectés pour cet utilisateur.<br>Les utilisateurs ayant un score de risque supérieur à 7,5 sont considérés comme à haut risque, ce qui indique une forte probabilité de compromission.</td></tr><tr><td><strong>Attributs</strong></td><td>Des indicateurs spéciaux attribués à l’utilisateur par les analystes sécurité. Voir <a href="#attributes">Attributs</a>.</td></tr><tr><td><strong>Facteurs de risque</strong></td><td>Les risques d’identité spécifiques détectés sur cet utilisateur. Voir <a href="#risk-factors">Facteurs de risque</a>.</td></tr></tbody></table>

Vous pouvez rechercher un utilisateur spécifique par nom à l’aide de la barre de recherche en haut du tableau.

## Attributs

Les attributs sont des indicateurs spéciaux utilisés par les analystes sécurité pour suivre des utilisateurs précis ou tendre des pièges aux attaquants. Ils apparaissent sous forme d’icônes dans la colonne Attributs.

<table><thead><tr><th width="216.55078125">Attribut</th><th>Signification</th></tr></thead><tbody><tr><td><strong>Marqué</strong></td><td>Utilisateurs mis en évidence par les analystes sécurité pour faciliter leur identification dans la console. Ce drapeau reste actif pendant 48 heures par défaut.</td></tr><tr><td><strong>Surveillé</strong></td><td>Utilisateurs nécessitant une attention particulière, comme ceux qui ont démissionné, sont en préavis ou sont soupçonnés d’être motivés pour nuire à l’organisation.</td></tr><tr><td><strong>Jeton leurre</strong></td><td>Comptes trompeurs utilisés pour attirer les attaquants. Toute activité ou modification liée à un compte Honey Token déclenche une détection dédiée indiquant une activité réseau malveillante.</td></tr></tbody></table>

## Facteurs de risque

Les facteurs de risque sont des vulnérabilités d’identité spécifiques détectées sur un compte utilisateur. Chaque facteur apparaît sous forme de badge dans la colonne Facteurs de risque. Plus un utilisateur a de facteurs de risque, plus son score de risque global sera élevé.

<table><thead><tr><th width="220.5078125">Facteur de risque</th><th>Signification</th></tr></thead><tbody><tr><td><strong>Rotation insuffisante des mots de passe</strong></td><td>Le mot de passe de l’utilisateur est configuré pour ne jamais expirer, ce qui offre aux attaquants un délai illimité pour mener des attaques par force brute. Il est recommandé d’appliquer une politique exigeant des utilisateurs qu’ils changent régulièrement leurs mots de passe.</td></tr><tr><td><strong>Mot de passe ancien</strong></td><td>Le mot de passe de l’utilisateur n’a pas été modifié depuis une longue période.</td></tr><tr><td><strong>Mot de passe exposé</strong></td><td>Le mot de passe de l’utilisateur a été trouvé dans une fuite de données connue ou dans des objets Group Policy Preference, ce qui peut le rendre visible à des utilisateurs non autorisés.</td></tr><tr><td><strong>Attaque par force brute sur le mot de passe</strong></td><td>Une attaque par force brute a été détectée sur le compte de cet utilisateur.</td></tr><tr><td><strong>Utilisateur partagé</strong></td><td>Appliqué à un utilisateur qui se connecte depuis plusieurs emplacements simultanément ou selon un schéma suspect.</td></tr><tr><td><strong>Ticket doré</strong></td><td>Une attaque Kerberos Golden Ticket a été détectée, ce qui pourrait permettre à un attaquant d’usurper indéfiniment l’identité de cet utilisateur.</td></tr><tr><td><strong>Compte obsolète</strong></td><td>Un compte qui est resté dormant ou inactif pendant plus de trois mois. Les utilisateurs obsolètes sont risqués, car ils sont rarement surveillés par leur propriétaire, ce qui peut permettre à des activités malveillantes de passer inaperçues. Il est recommandé de vérifier régulièrement les utilisateurs obsolètes et de supprimer ou désactiver les comptes qui ne sont plus utilisés.</td></tr><tr><td><strong>Mot de passe faible</strong></td><td>Le mot de passe de l’utilisateur a été identifié comme faible ou vulnérable aux attaques par dictionnaire. Il est recommandé d’imposer l’utilisation de mots de passe forts et complexes.</td></tr></tbody></table>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.stoik.io/help/help-center-fr/mdr/management/users.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.