> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-center-fr/mdr/deploy/antivirus.md).
# Antivirus et exclusions
Désinstallez tout antivirus existant ou toute autre solution EDR avant d'installer votre Stoïk MDR EDR (CrowdStrike ou SentinelOne), afin d’éviter des conflits qui pourraient compromettre le bon fonctionnement de la solution.
## Quand désinstaller
{% tabs %}
{% tab title="CrowdStrike" %}
Les équipes Stoïk ont mis en place un déploiement progressif [en trois phases](/help/help-center-fr/mdr/deploy/crowdstrike.md#deployment-phases) afin de limiter les risques de blocages et l'impact sur les postes de travail des utilisateurs. La phase 1 vous permet d'installer l'EDR tout en conservant votre antivirus ou votre EDR en place, vous devez donc désinstaller votre précédente solution antivirus ou EDR avant de passer à la phase 2.
{% hint style="warning" %}
Si vous ne le désinstallez pas avant de passer à la phase 2, un « écran bleu » peut apparaître lorsque le poste de travail redémarre.
{% endhint %}
Cependant, certaines solutions antivirus ou EDR, qu'elles soient mono-usage ou multi-usages, peuvent provoquer des blocages dès la phase 1 du déploiement : voir [Antivirus mono-usage](#single-use-antivirus) et [Solutions multifonctions](#multi-purpose-solutions).
{% endtab %}
{% tab title="SentinelOne" %}
SentinelOne n'utilise pas de déploiement par phases : la protection complète est active dès son installation. Désinstallez votre précédente solution antivirus ou EDR avant d'installer SentinelOne, afin d'éviter tout conflit.
{% endtab %}
{% endtabs %}
## Antivirus mono-usage
Ces programmes n'ont qu'une seule fonction : la protection antivirus.
{% tabs %}
{% tab title="CrowdStrike" %}
* **Bitdefender**: doit être désinstallé pendant la phase 1 du déploiement. Si vous ne le désinstallez pas, un écran bleu peut se produire lorsque vous redémarrez votre ordinateur.
* **Trend Micro**: doit être désinstallé à partir de la phase 2 du déploiement, sinon des messages d'erreur peuvent apparaître.
* **macOS**: Aucun conflit connu, aucune action requise.
{% endtab %}
{% tab title="SentinelOne" %}
* **Bitdefender** et **Trend Micro**: doit être désinstallé avant l'installation, car SentinelOne ne propose pas de déploiement par phases.
* **macOS**: Aucun conflit connu, aucune action requise.
{% endtab %}
{% endtabs %}
## Solutions multifonctions
Ces logiciels offrent plusieurs fonctions de sécurité dans un seul outil : antivirus, pare-feu, contrôle des périphériques USB, EDR intégré, etc. Parmi les exemples courants, on trouve **WithSecure**, **ESET**, et **Kaspersky**.
{% tabs %}
{% tab title="CrowdStrike" %}
Désactivez uniquement la fonctionnalité antivirus. Il n'est pas nécessaire de désinstaller l'ensemble du logiciel.
Il n'est pas nécessaire de désinstaller **Windows Defender**: il est totalement compatible avec votre EDR. Il reste actif en phase 1, et le moteur antivirus est automatiquement désactivé en phase 2.
{% endtab %}
{% tab title="SentinelOne" %}
Ces solutions doivent être entièrement désinstallées avant d'installer SentinelOne, car il n'existe pas de déploiement par phases permettant de tolérer un conflit temporaire.
La seule exception est **Windows Defender**: il n'est pas nécessaire de le désinstaller, il est totalement compatible avec SentinelOne, et le moteur antivirus est automatiquement désactivé dès l'installation de SentinelOne.
{% endtab %}
{% endtabs %}
{% hint style="warning" %}
Attention aux effets secondaires sous Windows. Si vous désactivez complètement la solution multifonctions, et qu'elle gérait auparavant votre pare-feu, alors :
* Le [Pare-feu Windows](https://learn.microsoft.com/en-us/windows/security/operating-system-security/network-security/windows-firewall/) prendra automatiquement le relais.
* Cependant, il appliquera ses propres règles par défaut, très restrictives.
* Cela peut bloquer complètement vos connexions réseau.
La solution consiste à reconfigurer le pare-feu Windows local avec les règles et exclusions nécessaires pour rétablir les connexions attendues.
{% endhint %}
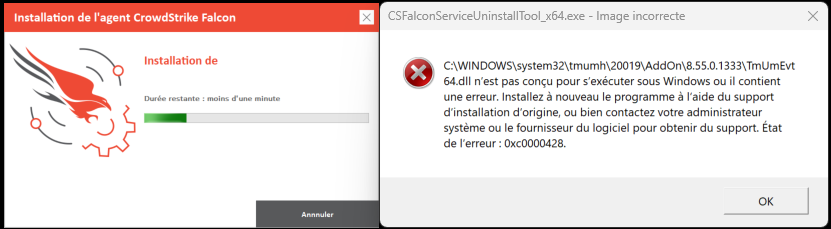
Exemple de message d'erreur :
## Règles d'exclusion
La gestion des flux applicatifs via des règles d'exclusion est une approche propre aux solutions antivirus traditionnelles, mais elle ne **ne** s'applique pas à un EDR tel que **CrowdStrike** ou **SentinelOne**.
### Différence de fonctionnement entre antivirus et EDR
* **Antivirus :** analyse de manière proactive tous les fichiers inactifs du système (qu'ils soient exécutés ou non). Cela génère un grand volume d'analyses et nécessite de nombreuses exclusions pour éviter les faux positifs sur les fichiers inactifs.
* **EDR (CrowdStrike, SentinelOne) :** se concentre uniquement sur les fichiers effectivement exécutés et sur les comportements dynamiques du système (processus, connexions, actions utilisateur, etc.). Aucun scan continu de l'intégralité du disque n'est effectué. Les fichiers inactifs ne sont pas analysés, sauf lors d'analyses manuelles.
Comme un EDR analyse **des comportements suspects plutôt que des signatures**, l'exclusion d'un dossier de l'analyse est inutile.
{% hint style="warning" %}
Exclure un dossier aurait un effet négatif : si un comportement suspect devait se produire dans ce dossier, l'EDR ne serait pas en mesure de le détecter. Cela dit, cela reste techniquement possible si le besoin est validé par notre équipe SOC.
{% endhint %}
### Prévention intelligente et gestion réactive des exclusions
Votre EDR intègre un ensemble de mécanismes préventifs pour limiter les faux positifs sans intervention manuelle :
* Les listes d'exclusion préconfigurées sont appliquées automatiquement lors du déploiement.
* En cas de détection suspecte impliquant une application métier, le programme est temporairement bloqué, puis analysé par notre SOC avant toute action définitive.
{% hint style="warning" %}
Afin d'éviter d'éventuelles interruptions métier non souhaitées, l'isolement complet est effectué **uniquement manuellement**, soit après analyse par notre équipe SOC, soit par vous.
{% endhint %}
### Les exclusions ne doivent pas être définies à l'avance
Tenter d'anticiper les exclusions avant toute détection représente un risque majeur :
* Cela revient à exclure préventivement des comportements potentiellement malveillants simplement parce qu'ils sont associés à une application métier connue.
* **Résultat :** vous risquez de neutraliser les capacités de détection de l'EDR, laissant certaines attaques passer inaperçues.
Les exclusions dans un EDR sont beaucoup moins nombreuses. Chez **Stoïk**, elles sont gérées **uniquement en réponse à une détection réelle**, lorsqu'un événement bloquant s'est effectivement produit, sur la base de l'analyse du SOC. Il n'est ni nécessaire ni conseillé d'ajouter des règles d'exclusion « préventives » comme vous le feriez avec un antivirus traditionnel.
**Exemple concret :** L'un de nos clients (un acteur national de la distribution) disposait de plus de 3 000 postes de travail et de plusieurs milliers d'exclusions dans sa précédente solution antivirus. Après être passé à un EDR, aucune exclusion n'a été nécessaire.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-center-fr/mdr/deploy/antivirus.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.