> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-de/mdr/deploy/antivirus.md).
# Antivirus und Ausschlüsse
Deinstallieren Sie vor der Installation Ihres Stoïk MDR EDR (CrowdStrike oder SentinelOne) alle vorhandenen Antiviren- oder anderen EDR-Lösungen, um Konflikte zu vermeiden, die die ordnungsgemäße Funktion der Lösung beeinträchtigen könnten.
## Wann deinstallieren
{% tabs %}
{% tab title="CrowdStrike" %}
Die Stoïk-Teams haben eine schrittweise [Bereitstellung in drei Phasen](/help/help-de/mdr/deploy/crowdstrike.md#deployment-phases) eingeführt, um das Risiko von Blockierungen und die Auswirkungen auf die Arbeitsstationen der Benutzer zu begrenzen. In Phase 1 können Sie das EDR installieren, während Ihr Antivirus oder EDR bestehen bleibt. Daher müssen Sie Ihre vorherige Antivirus- oder EDR-Lösung deinstallieren, bevor Sie zu Phase 2 übergehen.
{% hint style="warning" %}
Wenn Sie es nicht vor dem Übergang zu Phase 2 deinstallieren, kann beim Neustart der Workstation ein „Bluescreen“ erscheinen.
{% endhint %}
Einige Antiviren- oder EDR-Lösungen, ob für einen oder mehrere Zwecke, können jedoch bereits in Phase 1 der Bereitstellung Blockierungen verursachen: siehe [Einzweck-Antivirus](#single-use-antivirus) und [Mehrzwecklösungen](#multi-purpose-solutions).
{% endtab %}
{% tab title="SentinelOne" %}
SentinelOne verwendet keine phasenweise Bereitstellung: Der vollständige Schutz ist sofort nach der Installation aktiv. Deinstallieren Sie Ihre vorherige Antivirus- oder EDR-Lösung, bevor Sie SentinelOne installieren, um Konflikte zu vermeiden.
{% endtab %}
{% endtabs %}
## Einzweck-Antivirus
Diese Programme haben nur eine Funktion: den Virenschutz.
{% tabs %}
{% tab title="CrowdStrike" %}
* **Bitdefender**: muss in Phase 1 der Bereitstellung deinstalliert werden. Wenn Sie es nicht deinstallieren, kann beim Neustart Ihres Computers ein Bluescreen auftreten.
* **Trend Micro**: muss ab Phase 2 der Bereitstellung deinstalliert werden, andernfalls können Fehlermeldungen erscheinen.
* **macOS**: Keine bekannten Konflikte, keine Aktion erforderlich.
{% endtab %}
{% tab title="SentinelOne" %}
* **Bitdefender** und **Trend Micro**: muss vor der Installation deinstalliert werden, da SentinelOne keine phasenweise Bereitstellung hat.
* **macOS**: Keine bekannten Konflikte, keine Aktion erforderlich.
{% endtab %}
{% endtabs %}
## Mehrzwecklösungen
Diese Softwareprogramme bieten mehrere Sicherheitsfunktionen in einem einzigen Tool: Antivirus, Firewall, USB-Geräte-Steuerung, integriertes EDR usw. Gängige Beispiele sind **WithSecure**, **ESET**, und **Kaspersky**.
{% tabs %}
{% tab title="CrowdStrike" %}
Deaktivieren Sie nur die Antivirenfunktion. Es ist nicht notwendig, die gesamte Software zu deinstallieren.
Es ist nicht notwendig, zu deinstallieren **Windows Defender**: Es ist vollständig mit Ihrem EDR kompatibel. Es bleibt in Phase 1 aktiv, und die Antivirus-Engine
{% endtab %}
{% tab title="SentinelOne" %}
Diese Lösungen müssen vor der Installation von SentinelOne vollständig deinstalliert werden, da es keine phasenweise Bereitstellung gibt, die einen vorübergehenden Konflikt tolerieren würde.
Die einzige Ausnahme ist **Windows Defender**: Es ist nicht erforderlich, es zu deinstallieren; es ist vollständig mit SentinelOne kompatibel, und die Antivirus-Engine wird automatisch deaktiviert, sobald SentinelOne installiert ist.
{% endtab %}
{% endtabs %}
{% hint style="warning" %}
Achten Sie auf Nebenwirkungen unter Windows. Wenn Sie die Mehrzwecklösung vollständig deaktivieren und sie zuvor Ihre Firewall verwaltet hat, dann:
* Das [Windows-Firewall](https://learn.microsoft.com/en-us/windows/security/operating-system-security/network-security/windows-firewall/) übernimmt automatisch.
* Allerdings wendet sie ihre eigenen standardmäßigen, sehr restriktiven Regeln an.
* Dies kann Ihre Netzwerkverbindungen vollständig blockieren.
Die Lösung besteht darin, Ihre lokale Windows-Firewall mit den erforderlichen Regeln und Ausnahmen neu zu konfigurieren, um die erwarteten Verbindungen wiederherzustellen.
{% endhint %}
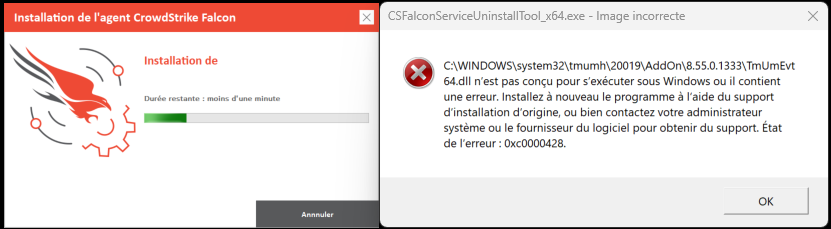
Beispiel für eine Fehlermeldung:
## Ausnahmeregeln
Die Verwaltung von Anwendungsverkehr über Ausnahmeregeln ist ein Ansatz, der für herkömmliche Antivirenlösungen spezifisch ist, aber er **nicht** gilt für ein EDR wie **CrowdStrike** oder **SentinelOne**.
### Unterschied im Funktionsprinzip zwischen Antivirus und EDR
* **Antivirus:** scannt proaktiv alle ruhenden Dateien im System (unabhängig davon, ob sie ausgeführt wurden oder nicht). Dadurch entsteht ein großes Scan-Volumen, und es sind zahlreiche Ausnahmen erforderlich, um Fehlalarme bei inaktiven Dateien zu vermeiden.
* **EDR (CrowdStrike, SentinelOne):** konzentriert sich nur auf Dateien, die tatsächlich ausgeführt werden, sowie auf dynamisches Systemverhalten (Prozesse, Verbindungen, Benutzeraktionen usw.). Es erfolgt kein kontinuierlicher Vollplatten-Scan. Inaktive Dateien werden nur bei manuellen Scans analysiert.
Da ein EDR **verdächtiges Verhalten statt Signaturen** analysiert, ist es nicht notwendig, einen Ordner von der Analyse auszuschließen.
{% hint style="warning" %}
Das Ausschließen eines Ordners hätte negative Auswirkungen: Wenn in diesem Ordner verdächtiges Verhalten auftreten würde, könnte das EDR es nicht erkennen. Das bleibt jedoch technisch möglich, wenn der Bedarf von unserem SOC-Team validiert wird.
{% endhint %}
### Intelligente Prävention und reaktives Ausnahmemanagement
Ihr EDR integriert eine Reihe präventiver Mechanismen, um Fehlalarme ohne manuelle Eingriffe zu begrenzen:
* Vorkonfigurierte Ausnahmelisten werden während der Bereitstellung automatisch angewendet.
* Im Falle einer verdächtigen Erkennung, die eine Geschäftsanwendung betrifft, wird das Programm vorübergehend blockiert und anschließend von unserem SOC analysiert, bevor eine endgültige Maßnahme ergriffen wird.
{% hint style="warning" %}
Um potenzielle unerwünschte Betriebsunterbrechungen zu vermeiden, erfolgt die vollständige Isolierung **nur manuell**, entweder nach einer Analyse durch unser SOC-Team oder durch Sie.
{% endhint %}
### Ausnahmen sollten nicht im Voraus definiert werden
Der Versuch, Ausnahmen zu antizipieren, bevor überhaupt eine Erkennung erfolgt, birgt ein erhebliches Risiko:
* Es läuft darauf hinaus, potenziell bösartiges Verhalten vorsorglich auszuschließen, nur weil es mit einer bekannten Geschäftsanwendung verbunden ist.
* **Ergebnis:** Sie riskieren, die Erkennungsfähigkeiten des EDR zu neutralisieren, sodass bestimmte Angriffe unentdeckt bleiben.
Ausnahmen in einem EDR sind deutlich seltener. Bei **Stoïk**, werden sie gehandhabt **nur als Reaktion auf eine tatsächliche Erkennung**, wenn tatsächlich ein Blockierungsereignis eingetreten ist, auf Grundlage der SOC-Analyse. Es ist weder notwendig noch ratsam, „präventive“ Ausnahmeregeln hinzuzufügen, wie Sie es bei einem herkömmlichen Antivirus tun würden.
**Konkretes Beispiel:** Einer unserer Kunden (ein landesweit tätiger Einzelhändler) hatte mehr als 3.000 Arbeitsstationen und mehrere tausend Ausnahmen in seiner vorherigen Antivirus-Lösung. Nach dem Wechsel zu einem EDR waren keine Ausnahmen erforderlich.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-de/mdr/deploy/antivirus.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.