> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-de/mdr/management/users.md).

# Benutzertabelle

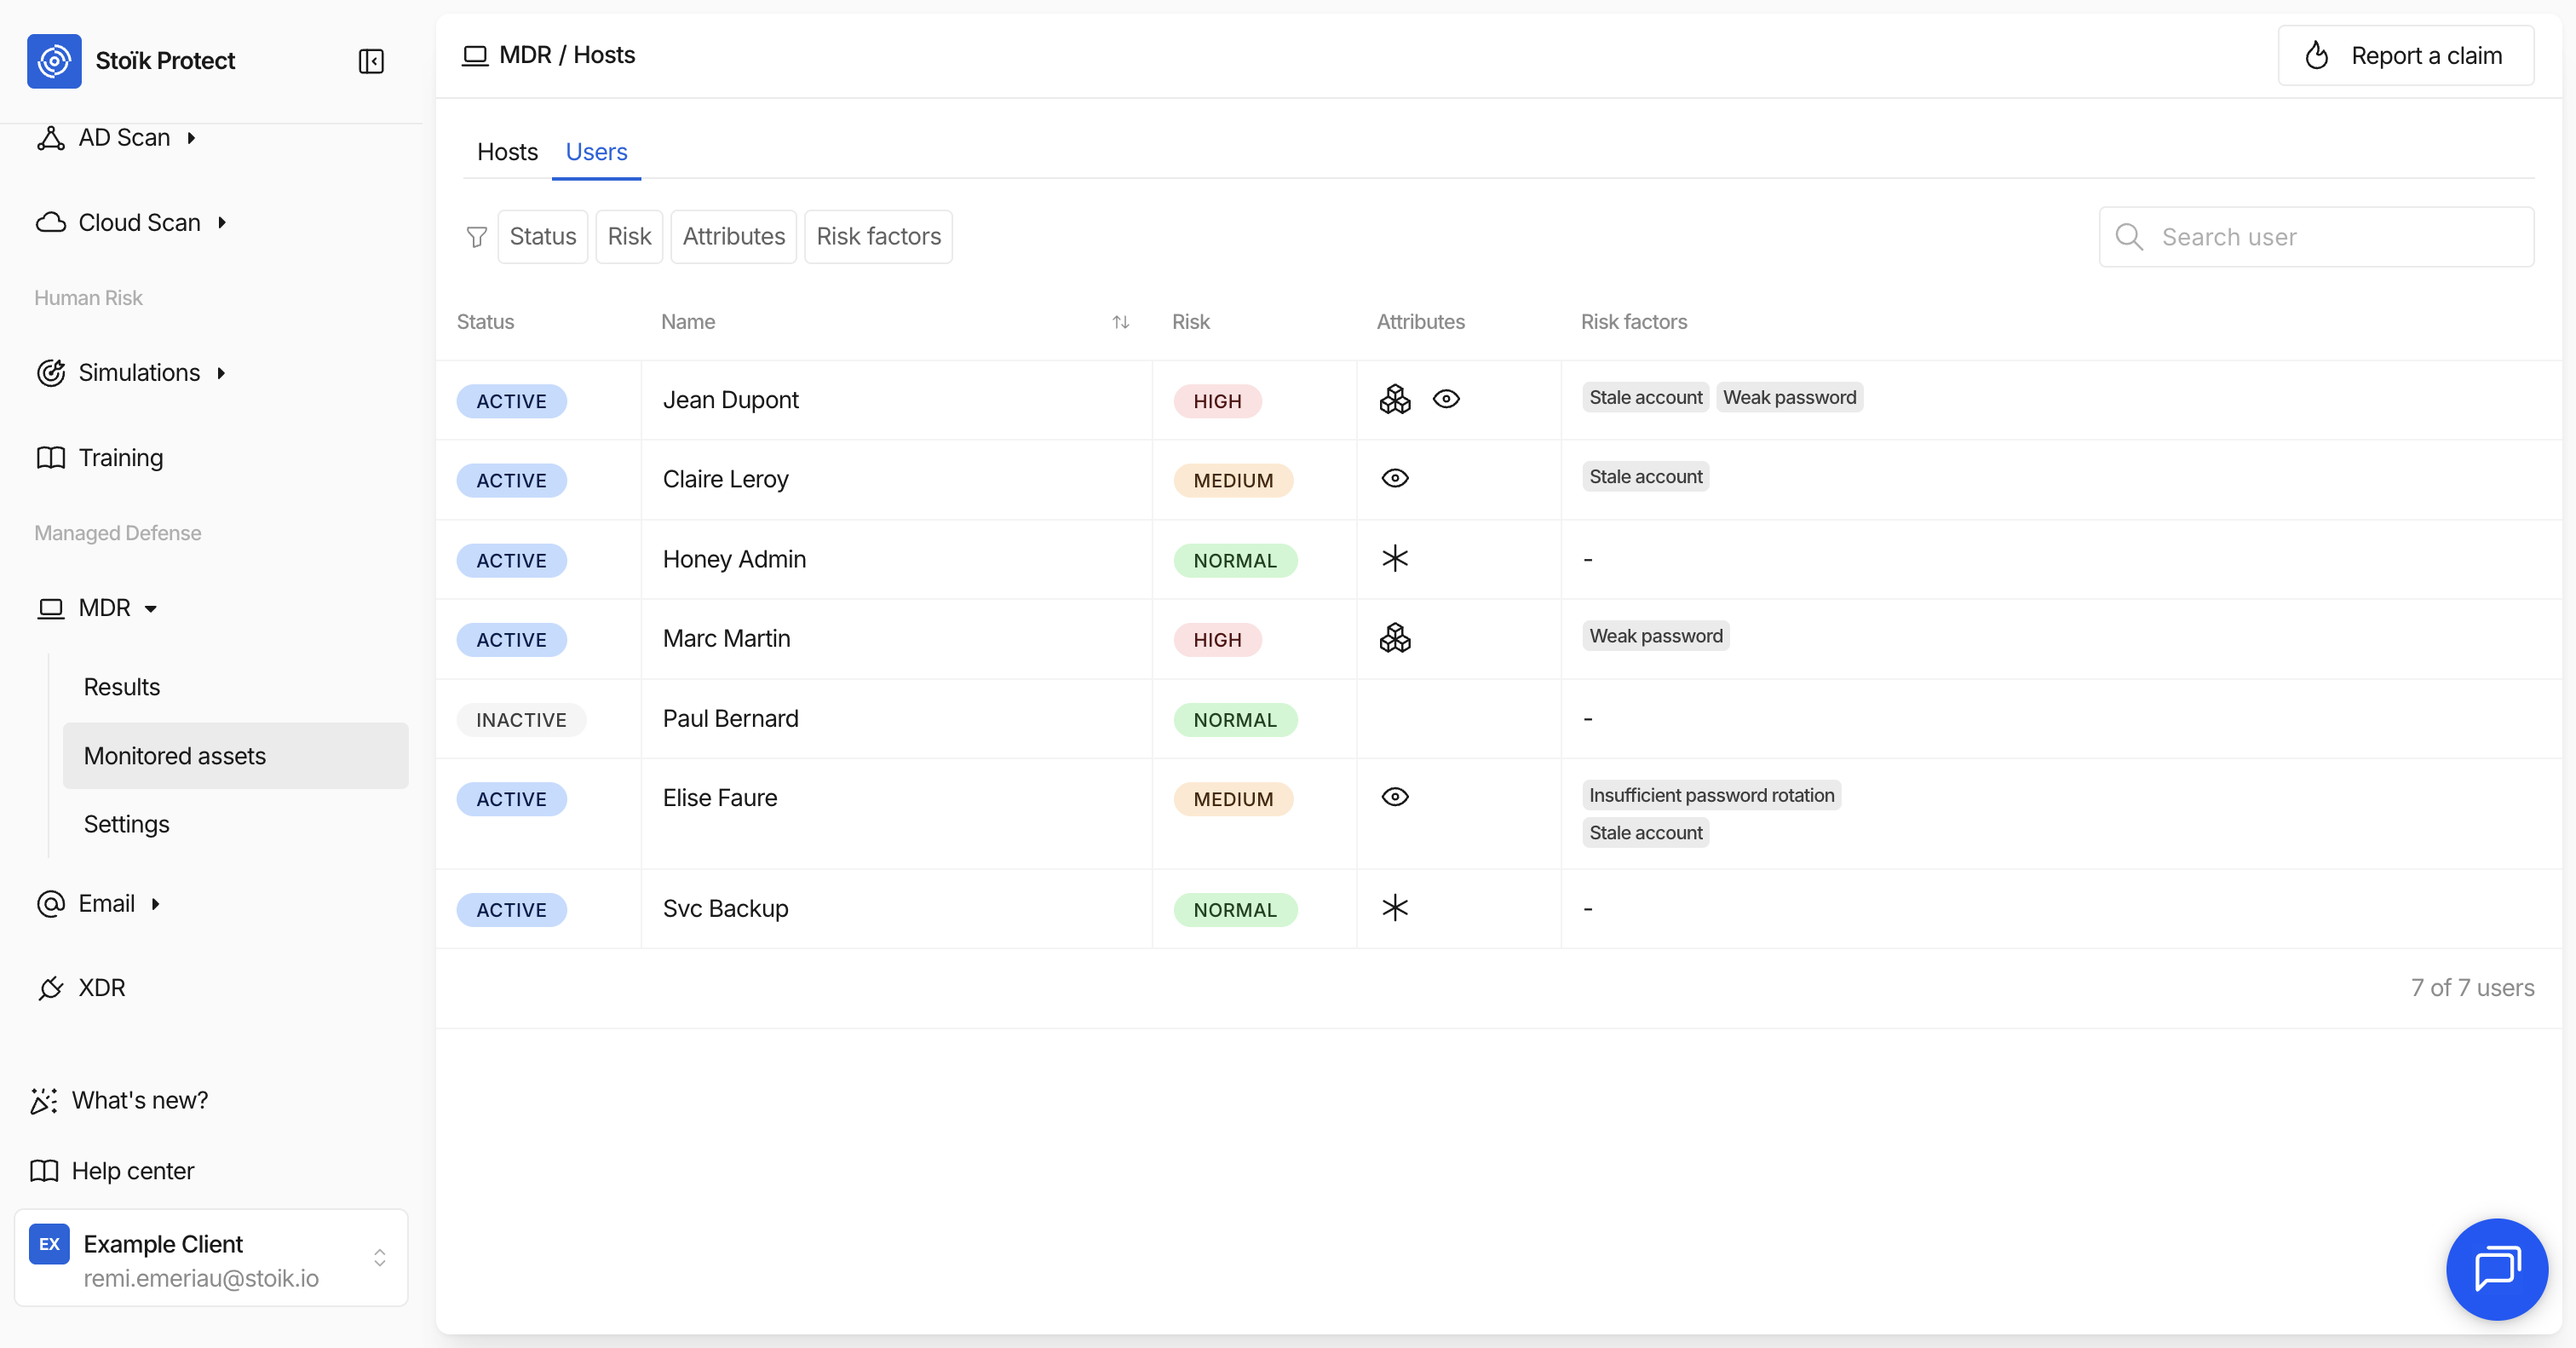
Das `MDR` > `Überwachte Assets` > `Benutzer` Die Seite auf Stoïk Protect listet alle Active-Directory-Benutzer auf, die vom MDR-Dienst überwacht werden. Jeder Benutzer wird auf identitätsbezogene Risiken wie schwache oder alte Passwörter, veraltete Konten und mehr bewertet.

<figure><img src="https://243136008-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-202028efad10c945dc6f767477e5baf5231753fd%2FCapture%20d%E2%80%99%C3%A9cran%202026-05-07%20%C3%A0%2015.26.23.png?alt=media" alt=""><figcaption></figcaption></figure>

Alle in dieser Tabelle angezeigten Werte werden direkt von CrowdStrike abgerufen. Stoïk zeigt sie unverändert an und berechnet oder verändert sie nicht.

## Spalten

Jede Zeile in der Tabelle zeigt die folgenden Informationen an:

<table><thead><tr><th width="208.9375">Spalte</th><th>Beschreibung</th></tr></thead><tbody><tr><td><strong>Status</strong></td><td>Ob das Benutzerkonto <strong>Aktiv</strong> oder <strong>Inaktiv</strong>. Inaktive Benutzer sind archivierte Konten, die nicht mehr verwendet werden.</td></tr><tr><td><strong>Name</strong></td><td>Der Anzeigename des Benutzers in Active Directory.</td></tr><tr><td><strong>Risiko</strong></td><td>Eine Schweregradstufe des Risikos: <strong>Normal</strong>, <strong>Mittel</strong>, oder <strong>Hoch</strong>, basierend auf den kombinierten Risikofaktoren, die für diesen Benutzer erkannt wurden.<br>Benutzer mit einem Risikoscore über 7,5 gelten als hohes Risiko und weisen auf eine hohe Wahrscheinlichkeit einer Kompromittierung hin.</td></tr><tr><td><strong>Attribute</strong></td><td>Spezielle Kennzeichnungen, die dem Benutzer von Sicherheitsanalysten zugewiesen werden. Siehe <a href="#attributes">Attribute</a>.</td></tr><tr><td><strong>Risikofaktoren</strong></td><td>Die spezifischen Identitätsrisiken, die bei diesem Benutzer erkannt wurden. Siehe <a href="#risk-factors">Risikofaktoren</a>.</td></tr></tbody></table>

Sie können mithilfe der Suchleiste oben in der Tabelle nach einem bestimmten Benutzer suchen, indem Sie seinen Namen eingeben.

## Attribute

Attribute sind spezielle Kennzeichnungen, die von Sicherheitsanalysten verwendet werden, um bestimmte Benutzer zu verfolgen oder Fallen für Angreifer zu stellen. Sie erscheinen als Symbole in der Spalte Attribute.

<table><thead><tr><th width="216.55078125">Attribut</th><th>Bedeutung</th></tr></thead><tbody><tr><td><strong>Markiert</strong></td><td>Von Sicherheitsanalysten hervorgehobene Benutzer zur einfachen Identifizierung in der gesamten Konsole. Diese Kennzeichnung bleibt standardmäßig 48 Stunden aktiv.</td></tr><tr><td><strong>Beobachtet</strong></td><td>Benutzer, die besondere Aufmerksamkeit erfordern, z. B. solche, die gekündigt haben, sich in der Kündigungsfrist befinden oder bei denen vermutet wird, dass sie motiviert sind, der Organisation zu schaden.</td></tr><tr><td><strong>Honey-Token</strong></td><td>Täuschende Konten, die verwendet werden, um Angreifer anzulocken. Jede Aktivität oder Änderung im Zusammenhang mit einem Honey-Token-Konto löst eine spezielle Erkennung aus, die bösartige Netzwerkaktivität anzeigt.</td></tr></tbody></table>

## Risikofaktoren

Risikofaktoren sind spezifische Identitätsschwachstellen, die bei einem Benutzerkonto erkannt werden. Jeder Faktor erscheint als Badge in der Spalte Risikofaktoren. Je mehr Risikofaktoren ein Benutzer hat, desto höher ist sein Gesamtrisikoscore.

<table><thead><tr><th width="220.5078125">Risikofaktor</th><th>Bedeutung</th></tr></thead><tbody><tr><td><strong>Unzureichende Passwortrotation</strong></td><td>Das Passwort des Benutzers ist so eingestellt, dass es nie abläuft, wodurch Angreifern ein unbegrenzter Zeitraum für Brute-Force-Angriffe zur Verfügung steht. Es wird empfohlen, eine Richtlinie durchzusetzen, die Benutzer verpflichtet, ihre Passwörter regelmäßig zu ändern.</td></tr><tr><td><strong>Altes Passwort</strong></td><td>Das Passwort des Benutzers wurde über einen längeren Zeitraum nicht geändert.</td></tr><tr><td><strong>Offengelegtes Passwort</strong></td><td>Das Passwort des Benutzers wurde in einem bekannten Datenleck oder in Group-Policy-Preference-Objekten gefunden, wodurch es möglicherweise für unbefugte Benutzer sichtbar ist.</td></tr><tr><td><strong>Passwort-Brute-Force</strong></td><td>Gegen das Konto dieses Benutzers wurde ein Brute-Force-Angriff erkannt.</td></tr><tr><td><strong>Gemeinsam genutzter Benutzer</strong></td><td>Angewendet auf einen Benutzer, der sich gleichzeitig von mehreren Standorten aus oder in einem verdächtigen Muster anmeldet.</td></tr><tr><td><strong>Golden Ticket</strong></td><td>Ein Kerberos-Golden-Ticket-Angriff wurde erkannt, der es einem Angreifer ermöglichen könnte, sich unbegrenzt als dieser Benutzer auszugeben.</td></tr><tr><td><strong>Veraltetes Konto</strong></td><td>Ein Konto, das seit mehr als drei Monaten ungenutzt oder inaktiv ist. Veraltete Benutzer sind riskant, weil sie vom Eigentümer nur selten überwacht werden, sodass bösartige Aktivitäten unbemerkt bleiben können. Es wird empfohlen, veraltete Benutzer regelmäßig zu überprüfen und Konten, die nicht mehr verwendet werden, zu löschen oder zu deaktivieren.</td></tr><tr><td><strong>Schwaches Passwort</strong></td><td>Das Passwort des Benutzers wurde als schwach identifiziert oder ist anfällig für Wörterbuchangriffe. Es wird empfohlen, die Verwendung starker, komplexer Passwörter vorzuschreiben.</td></tr></tbody></table>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.stoik.io/help/help-de/mdr/management/users.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.