> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-nl/mdr/deploy/crowdstrike/add-on/itp-legacy.md).
# ITP met Entra ID (verouderd)
Stel de verouderde Entra ID-connector voor CrowdStrike ITP in door een toepassing aan te maken in Entra ID. Deze connector is **verouderd** en alleen beschikbaar in specifieke gevallen, op aanvraag bij Stoïk: gebruik de [huidige configuratie](https://docs.stoik.io/help/help-nl/mdr/deploy/crowdstrike/add-on/itp.md) in plaats daarvan.
## Vereisten
* Een betaalde Entra ID-licentie. [Microsoft Entra ID](https://entra.microsoft.com) Gratis wordt niet ondersteund.
* Een account met globale beheerdersrechten voor uw Entra ID-account.
## Doel van ITP
De ITP (Identity Threat Protection)-optie bewaakt continu accountgerelateerde activiteiten en Active Directory om abnormaal gedrag te detecteren.
### Op identiteit gerichte gedragsanalyse
* Verdachte authenticaties
* Ongebruikelijke toegangspatronen
* Ongeautoriseerde inlogpogingen
* Afwijkingen in gebruikersaccounts
Voorbeelden van gedetecteerde gebeurtenissen: verdachte verbindingen van werkstations naar servers, netwerkscans, brute-forcepogingen of het extraheren van inloggegevens. Wanneer een kritieke gebeurtenis wordt geïdentificeerd, kan de module deze **automatisch blokkeren**.
### Beoordeling van uw Active Directory-beveiligingshouding
De module biedt een realtime overzicht van uw Active Directory-beveiliging, vergelijkbaar met de Stoïk Protect AD-scan maar met geavanceerdere opties:
* Identificatie van configuratieproblemen
* Detectie van accounts met gecompromitteerde wachtwoorden
* Beheer en controle van gebruikersrechten
### Monitoring van cloudbedreigingen (optioneel)
Wanneer geconfigureerd met uw identiteitsdienst (bijv. Entra ID), kan ITP bedreigingen in uw cloudomgevingen detecteren:
* Inlogpogingen vanaf verdachte IP-adressen
* Abnormale toegangs pogingen tot gebruikersaccounts
## Integratie
De integratie vereist de volgende stappen voor **elke Azure-tenant**.
{% stepper %}
{% step %}
### Een toepassing maken en configureren in Entra ID
1. Open in het Azure Portal het menu aan de linkerkant en klik op `Microsoft Entra ID`.
2. Vanuit het `Toevoegen` menu, selecteer `App-registraties`.
3. Op de `Een toepassing registreren` pagina:
* Volgens `Naam`, voer een naam in die overeenkomt met uw interne conventies, of gebruik `stoik-connector-itp`.
* Volgens `Ondersteunde accounttypen`, selecteer `Alleen accounts in deze organisatiedirectory`.
* Volgens `Doorverwijs-URI`, selecteer `Web` en voer `https://localhost`.
* Klik op `Registreren`.
4. Klik in het menu aan de linkerkant van de toepassing op `API-machtigingen`.
5. Klik op `Een machtiging toevoegen`.
6. In de `API-machtigingen aanvragen` paneel, klik op `Microsoft Graph`, selecteer vervolgens `Toepassingsmachtigingen`.
7. In `Machtigingen selecteren`:
* Type `directory`, vouw `Directory`, en selecteer `Directory.Read.All`.
* Type `audit`, vouw `AuditLog`, en selecteer `AuditLog.Read.All`.
8. Klik op `Machtigingen toevoegen`, klik vervolgens `Beheerdersinstemming verlenen` en bevestig.
{% endstep %}
{% step %}
### Het tenantdomein ophalen
1. Ga in het Azure Portal naar `Microsoft Entra ID`.
2. Klik in het menu aan de linkerkant op `Overzicht`.
3. Noteer de waarde van de `Primaire domein` (bijv. `example.onmicrosoft.com`).
{% endstep %}
{% step %}
### De toepassings-ID en het geheim ophalen
1. Ga in Microsoft Entra ID naar `App-registraties` en selecteer uw toepassing.
2. In `Overzicht`, noteer de `Toepassings(client)-ID`.
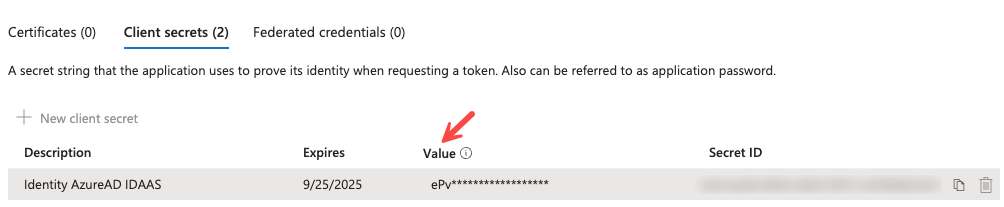
3. In `Certificaten en geheimen`, maak een nieuw clientgeheim aan: geef een beschrijving en een vervaltermijn op.
4. Sla de gegenereerde waarde onmiddellijk op. Deze wordt niet opnieuw zichtbaar.
{% endstep %}
{% step %}
### Maak een aangepaste rol voor RBAC-toegang
Om Azure RBAC-roltoewijzingsinformatie in Identity Protection weer te geven, moet aan de toepassing toestemming worden verleend om RBAC-definities en -toewijzingen te lezen.
#### Maak de aangepaste rol
1. Ga in het Azure Portal naar `Beheergroepen`.
2. Klik op `Tenant Root Group`.
3. Selecteren `Toegangsbeheer (IAM)`, klik vervolgens `Rollen`.
4. Klik op `Toevoegen`, selecteer vervolgens `Aangepaste rol toevoegen`.
5. In de `Basis` tabblad, voer een duidelijke naam in (bijv. `Identity Protection RBAC Reader`).
6. In de `Machtigingen` tabblad, voeg de volgende machtigingen toe:
```
Microsoft.Authorization/roleDefinitions/read
```
```
Microsoft.Authorization/roleAssignments/read
```
7. Klik op `Beoordelen + maken`, daarna `Maken`.
#### Wijs de aangepaste rol toe
1. Ga in het Azure Portal naar `Beheergroepen`.
2. Klik op `Tenant Root Group`.
3. Selecteren `Toegangsbeheer (IAM)`, klik vervolgens `Roltoewijzingen`.
4. Klik op `Toevoegen`, selecteer vervolgens `Roltoewijzing toevoegen`.
5. In de `Rol` tabblad, selecteer de aangepaste rol die u zojuist hebt gemaakt.
6. In de `Leden` tab, klik op `Selecteer leden`, zoek naar de eerder gemaakte toepassing (bijv. `stoik-connector-itp`), selecteer deze en klik op `Selecteren`.
7. Klik op `Controleren + toewijzen`, daarna `Controleren + toewijzen` nogmaals om te bevestigen.
{% endstep %}
{% step %}
### Informatie doorgeven aan Stoïk
{% hint style="info" %}
Als u directe toegang hebt tot uw Falcon ITP-platform, sla deze stap dan over en ga verder met de volgende.
{% endhint %}
Stuur de volgende informatie naar :
* Primaire domeinnaam van de tenant (eindigt op `onmicrosoft.com`)
* Toepassings-ID
* Toepassingsgeheim
Zonder deze informatie kan de connector aan onze kant niet worden geactiveerd.
{% endstep %}
{% step %}
### Configureer de connector in Identity Protection
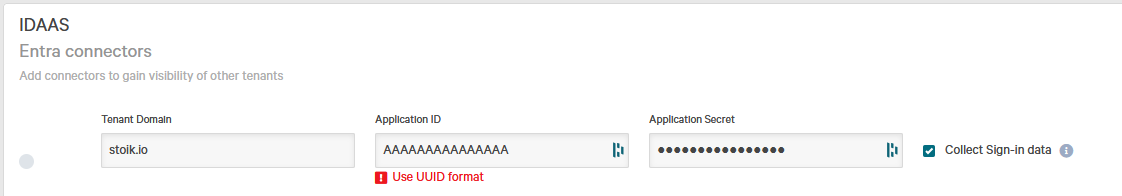
1. Ga in de Falcon-console naar `Identity Protection` > `Configureren` > `Connectors`.
2. Selecteren `Entra` onder de `IDAAS` categorie toe.
3. Configureer de connector met de primaire domeinnaam van de tenant, de toepassings-ID en het toepassingsgeheim.
4. Schakel de optie voor het verzamelen van inloggegevens in.
5. Sla de configuratie op.
De statusindicator wordt binnen een minuut groen, wat bevestigt dat de verbinding succesvol is ingesteld.
{% hint style="info" %}
De primaire domeinnaam van de tenant die u moet gebruiken, is de domeinnaam die door Microsoft wordt gegenereerd tijdens het maken van uw Azure-tenant. Deze eindigt altijd op `onmicrosoft.com`.
{% endhint %}
{% endstep %}
{% step %}
### Hersteltoegang verlenen aan Stoïk
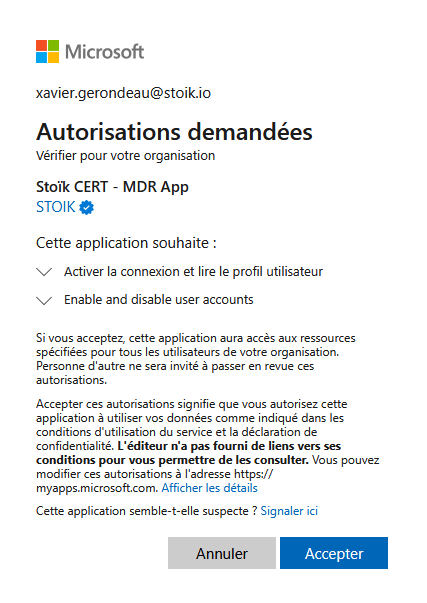
Als een account 's nachts of in het weekend wordt gecompromitteerd, zijn uw teams mogelijk niet beschikbaar om herstelmaatregelen uit te voeren. We raden aan toegang te verlenen zodat getroffen accounts kunnen worden uitgeschakeld zodra een compromittering is bevestigd.
Klik op de [aangeboden link](https://login.microsoftonline.com/organizations/adminconsent?client_id=72f25200-dfe6-4c66-959d-103731ae6215\&redirect_uri=https://login.microsoftonline.com/common/oauth2/nativeclient), bekijk de gevraagde machtigingen en klik op `Accepteren`. U wordt doorgestuurd naar een lege pagina, die u kunt sluiten.
De toepassing heeft alleen de machtigingen die nodig zijn om bestaande accounts in of uit te schakelen, zonder de mogelijkheid om accounts aan te maken of andere attributen te wijzigen. Elke actie wordt geauthenticeerd via MFA, gelogd en voorzien van een tijdstempel. Op verzoek kan een volledig auditlogboek worden verstrekt.
{% endstep %}
{% endstepper %}
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-nl/mdr/deploy/crowdstrike/add-on/itp-legacy.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.