> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-nl/mdr/deploy/microsoft-defender.md).
# Microsoft Defender
Verbind uw Microsoft Defender XDR-/Defender for Endpoint-tenant met Stoïk, zodat het Stoïk CERT-team deze kan bewaken en erop kan reageren als onderdeel van het MDR-aanbod (Managed Detection and Response). In tegenstelling tot CrowdStrike of SentinelOne verkoopt Stoïk geen Microsoft Defender-licenties: de licenties blijven van u en u houdt de controle over uw Microsoft-tenant.
{% hint style="warning" %}
Het beheer van MS Defender EDR is momenteel in bèta. Laat het ons weten als u feedback hebt of problemen ondervindt.
{% endhint %}
Uw tenant wordt op twee manieren met Stoïk verbonden; beide zijn vereist:
* **De Stoïk-toepassing** ([Deel A](#part-a-authorise-the-stoik-application)): stuurt uw waarschuwingen en de lijst met beveiligde apparaten naar Stoïk Protect.
* **Het gastaccount van Stoïk MDR** ([Deel B](#part-b-give-the-stoik-cert-team-access-to-your-defender-portal)): geeft het Stoïk CERT-team toegang om onderzoek te doen en te reageren in uw Defender-portal (apparaat-tijdlijn, isolatie, live respons).
De installatie is pas voltooid wanneer Stoïk al uw beveiligde apparaten in de Defender-portal kan zien: zie [De installatie controleren en Stoïk informeren](#check-the-setup-and-notify-stoik).
## Vereisten
* De licentieomvang is overeengekomen met uw Stoïk-vertegenwoordiger, als onderdeel van de aankoop van Stoïk MDR. Stoïk koopt geen Microsoft-licenties namens u.
* Werkstations hebben Defender for Endpoint Plan 2 (inbegrepen bij Microsoft 365 E5 / A5 en Defender for Business voor mkb-bedrijven).
* Een **Global Administrator** account van de tenant waarin uw Defender-apparaten staan. Voor [B.3](#b.3-create-the-stoik-role-in-defender), werkt een account met de rol **Security Administrator** ook.
## Defender implementeren op uw apparaten
Een licentie toewijzen is niet hetzelfde als de Defender for Endpoint-agent implementeren. Elk apparaat moet worden opgenomen.
* **Werkstations:** neem ze op via Intune, Groepsbeleid of het lokale script. Raadpleeg de documentatie van Microsoft over [Apparaten opnemen](https://learn.microsoft.com/en-us/defender-endpoint/onboarding) voor de beschikbare methoden.
* **Servers**, een van de twee opties:
* Een Defender for Endpoint-serverlicentie: neem deze eerst op in de afgesproken licentieomvang, zie [Vereisten](#prerequisites), en neem vervolgens de servers op met het onboardingpakket van Microsoft.
* **Microsoft Defender for Servers** (Defender for Cloud): ga in `Defender for Cloud` > `Environment settings` > uw abonnement > `Defender plans` > `Servers` > `Settings`, stel **Endpointbeveiliging** in op **Aan**. Verbind on-premises servers eerst via **Azure Arc** . Het Azure-abonnement moet tot dezelfde **Microsoft-tenant behoren** die u met Stoïk verbindt; anders verschijnen de servers in de console van een andere tenant.
* **Windows Server 2012 R2 / 2016:** gebruik de moderne, geïntegreerde agent. Apparaten die nog via Microsoft Monitoring Agent (MMA) zijn onboarded, moeten worden gemigreerd: MMA werkt niet meer vanaf 26 februari 2027. Zie Microsoft's [migratiehandleiding](https://learn.microsoft.com/en-us/defender-endpoint/update-agent-mma-windows).
{% hint style="warning" %}
Als een apparaat wordt weergegeven onder `MDR` > `Monitored Assets` in Stoïk Protect, betekent dat niet dat Defender for Endpoint erop is geïnstalleerd en actief is. De assets die daar worden weergegeven, zijn afkomstig uit Entra ID en niet rechtstreeks uit Defender. Een apparaat kan dus worden weergegeven voordat de agent daadwerkelijk is geïmplementeerd, en servers die niet aan Entra zijn gekoppeld, ontbreken mogelijk. De referentielijst staat onder `Assets` > `Devices` in de Defender-portal.
{% endhint %}
## Deel A: De Stoïk-toepassing autoriseren
Autoriseer de Stoïk-toepassing met één klik vanuit Stoïk Protect.
{% hint style="warning" %}
Voer deel A en deel B uit in dezelfde **Microsoft-tenant**: de tenant waarin je apparaten worden weergegeven onder `Assets` > `Devices` in de Defender-portal.
{% endhint %}
1. Meld je aan bij [Stoïk Protect](https://app.stoik.io) met je Stoïk-account.
2. Ga naar `MDR` > `Settings`.
3. Klik op **Je Microsoft-account koppelen**.
4. Je wordt doorgestuurd naar Microsoft. Controleer de machtigingen die door de Stoïk MDR-toepassing worden aangevraagd en klik op **Accepteren**.
5. Je keert terug naar Stoïk Protect. Op de pagina **Instellingen** wordt de verbinding weergegeven als **Verbonden**, samen met de gedetecteerde **Microsoft-tenant-ID**. Noteer deze: dit moet dezelfde tenant-ID zijn als de ID die je in stap [B.1](#b.1-invite-the-stoik-mdr-user)kopieert. Als deze afwijkt, heb je een andere tenant gekoppeld. Neem contact op met voordat je verdergaat.
## Deel B: Het CERT-team van Stoïk toegang geven tot je Defender-portal
Voer alle vier de stappen uit, van B.1 tot en met B.4, ongeacht je Defender-configuratie. Microsoft-tenants gebruiken verschillende machtigingsmodellen: standaardrollen, verouderde Defender for Endpoint-rollen of Defender XDR Unified RBAC (de standaard voor tenants die sinds 2025 nieuw zijn bij Defender for Endpoint). Deze stappen werken voor alle modellen; een stap die niet nodig is in jouw tenant kan geen kwaad.
### B.1: De Stoïk MDR-gebruiker uitnodigen
{% stepper %}
{% step %}
Ga naar [portal.azure.com](https://portal.azure.com) (of [entra.microsoft.com](https://entra.microsoft.com)) met een account met de rol **Global Administrator** .
{% endstep %}
{% step %}
Ga naar `Users` > `Alle gebruikers`, klik vervolgens op **Externe gebruiker uitnodigen**.
{% endstep %}
{% step %}
Vul in:
* **E-mailadres:** `mdr_api@stoikcert.onmicrosoft.com`
* **Weergavenaam:** `Stoik_Mdr_Api`
Kopieer je **tenant-ID** (weergegeven bij stap 3 van het uitnodigingsformulier). Deze moet overeenkomen met de tenant-ID die wordt weergegeven in Stoïk Protect in deel A.
{% endstep %}
{% step %}
Ga naar het tabblad **Toewijzingen** , klik op **Rol toevoegen**, zoek naar en selecteer **Beveiligingsoperator**, en klik vervolgens op **Selecteren**.
{% hint style="info" %}
Als de rol daarna niet in de lijst met toewijzingen verschijnt, is dit een bekende weergavefout van Microsoft. Vernieuw de pagina; de rol is meestal wel correct toegewezen.
{% endhint %}
{% endstep %}
{% step %}
Klik op **Controleren en uitnodigen**, en klik vervolgens op **Uitnodigen** om af te ronden.
{% endstep %}
{% endstepper %}
{% hint style="info" %}
In je tenant wordt de gebruikersnaam van de gast `mdr_api_stoikcert.onmicrosoft.com#EXT#@.onmicrosoft.com`. Zoek bij de volgende stappen op de weergavenaam **Stoik\_Mdr\_Api**, niet op het e-mailadres.
{% endhint %}
Een beleid voor voorwaardelijke toegang blokkeert de uitgenodigde gebruiker
Als er in je tenant beleidsregels voor voorwaardelijke toegang zijn ingesteld, kunnen deze het Stoïk MDR-gastaccount blokkeren. Sluit de groep `Stoik-MDR` die is aangemaakt in [B.2](#b.2-create-the-stoik-mdr-group), uit van het blokkerende beleid:
1. Ga naar `Beveiliging` > `Voorwaardelijke toegang` > `Beleidsregels`.
2. Klik op het beleid dat de toegang blokkeert.
3. Klik in de sectie `Gebruikers` op het tabblad `Uitsluiten` en vink `Gebruikers en groepen`aan. Zoek vervolgens naar en selecteer de groep `Stoik-MDR` .
4. Klik op **Opslaan**.
Je tenant dwingt MFA af
Als je tenant MFA afdwingt, wordt de Stoïk MDR-gebruiker gevraagd dit te voltooien. Het Stoïk CERT-team kan dat echter niet doen. Stel in plaats van het account vrij te stellen van MFA een vertrouwensrelatie tussen tenants in, zodat de MFA die al in de tenant van Stoïk is uitgevoerd, door jouw tenant wordt geaccepteerd:
1. Meld je aan bij het [Microsoft Entra-beheercentrum](https://entra.microsoft.com).
2. Ga naar `Identity` > `External Identities` > `Cross-tenant access settings`.
3. Klik op het tabblad `Organizational settings` op **Organisatie toevoegen**.
4. Voer de tenant-ID van Stoïk in `8100d7bd-172a-492e-bb96-e3f923731bd9` (of `stoikcert.onmicrosoft.com`), selecteer deze en klik vervolgens op **Toevoegen**.
5. Zodra de organisatie in de lijst staat, klik je op de link onder de kolom `Inbound access` (meestal `Inherited from default`).
6. Ga naar het tabblad `Trust settings` .
7. Selecteer **Instellingen aanpassen**.
8. Vink aan `Trust multi-factor authentication from Microsoft Entra tenants`.
9. Klik op **Opslaan**.
### B.2: De Stoik-MDR-groep maken
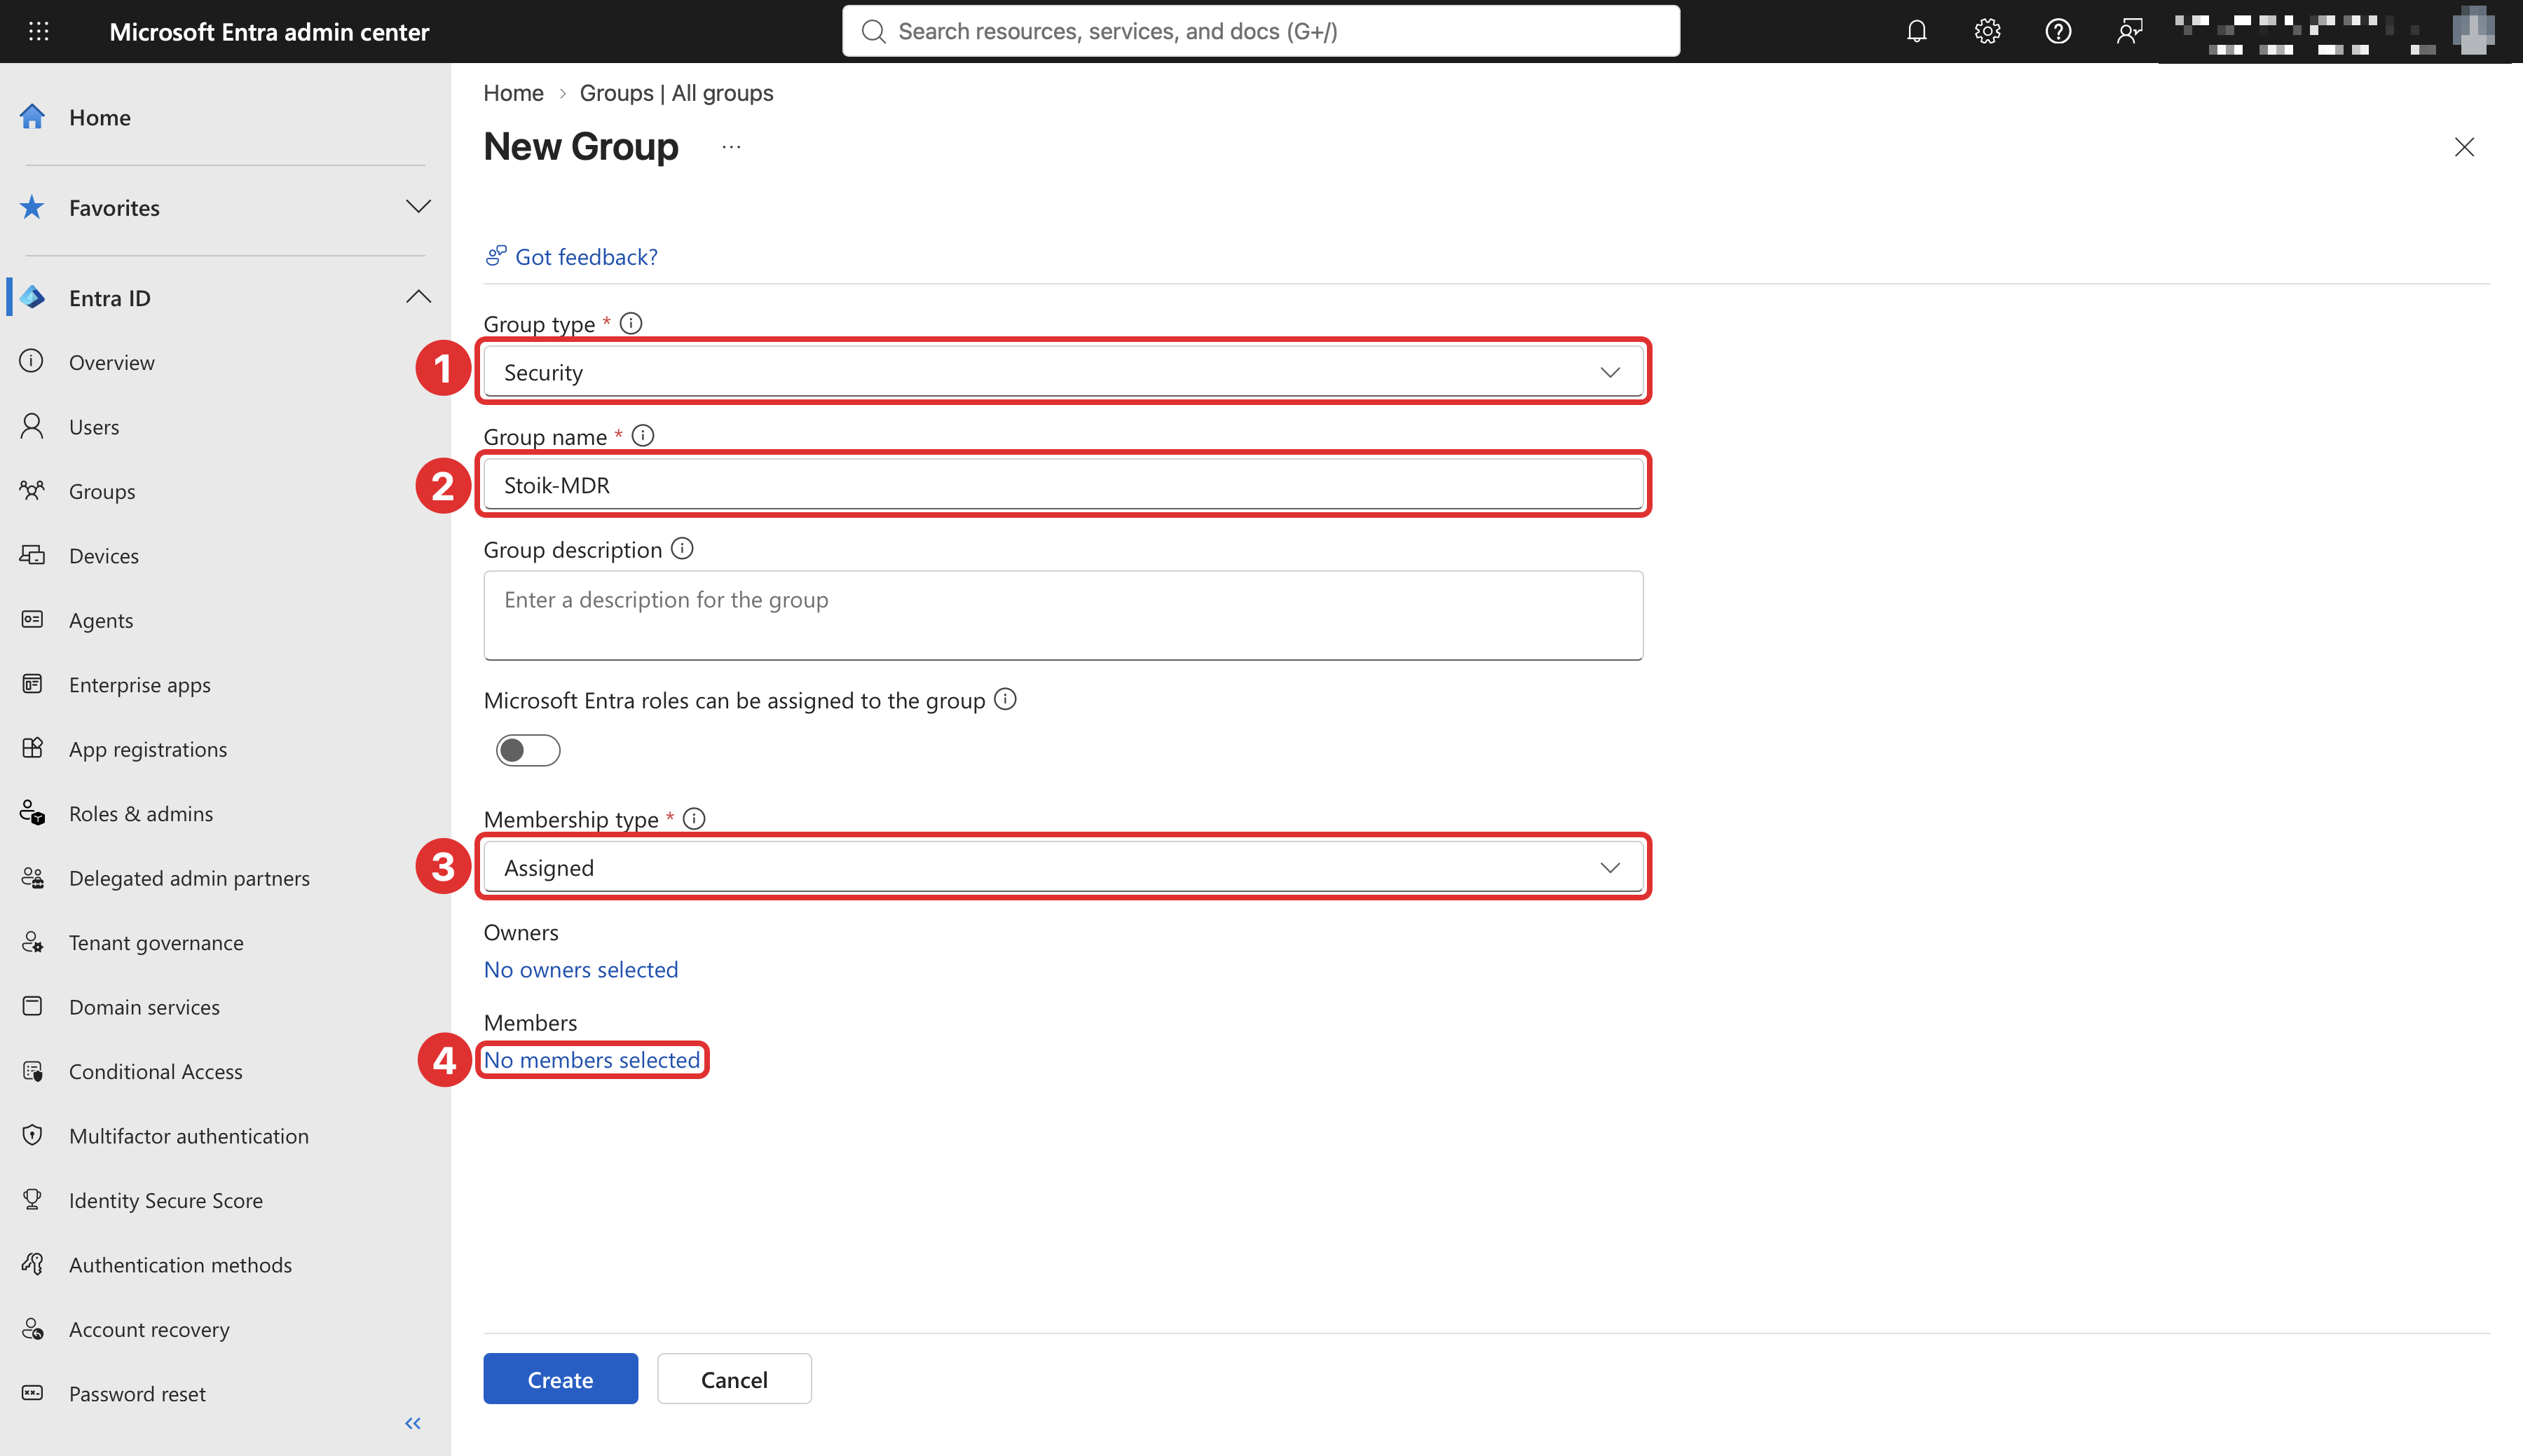
Defender-apparaatgroepen en verouderde Defender-rollen accepteren alleen groepen, nooit afzonderlijke gebruikers. Gebruik deze groep, niet de gebruiker, in alle volgende stappen.
1. Ga in [entra.microsoft.com](https://entra.microsoft.com)naar `Groups` > `All groups` > **Nieuwe groep**.
2. Vul in:
* **Groepstype:** `Security`
* **Groepsnaam:** `Stoik-MDR`
* **Lidmaatschapstype:** `Assigned`
3. Klik onder **Leden**op **Geen leden geselecteerd**en voeg toe **Stoik\_Mdr\_Api**, klik vervolgens op **Maken**.
### B.3: De Stoïk-rol maken in Defender
Deze stap is verplicht, zelfs als je niet weet welk Defender-machtigingsmodel je tenant gebruikt.
{% stepper %}
{% step %}
Ga naar [security.microsoft.com](https://security.microsoft.com) met een **Globale beheerder** of **Beveiligingsbeheerder** account.
{% endstep %}
{% step %}
Vouw `System`uit, klik op `Permissions`, en selecteer onder `Microsoft Defender XDR (Unified RBAC)`, `Roles`.
{% endstep %}
{% step %}
Klik op **Aangepaste rol maken** en vul bij **Rolnaam** in `stoik_mdr_role`.

{% endstep %}
{% step %}
Machtigingen verlenen: selecteer voor elk van de drie machtigingsgroepen (**Beveiligingsbewerkingen**, **Beveiligingsstatus**, **Autorisatie en instellingen**) **Alle lees- en beheermachtigingen**, klik op **Toepassen**, en klik vervolgens op **Volgende**.
{% endstep %}
{% step %}
De toewijzing toevoegen:
* Klik op **Toewijzing toevoegen**.
* Naam: `stoik_mdr_assignment`.
* Toewijzen aan de groep **`Stoik-MDR`** .
* Selecteer **Alle gegevensbronnen**.
* Vink **Toekomstige gegevensbronnen automatisch opnemen**.
* aan en klik op **Toevoegen**, daarna **Volgende**.

{% endstep %}
{% step %}
Klik op **Verzenden** om af te ronden.
{% endstep %}
{% step %}
Nog steeds in `System` > `Permissions` > `Microsoft Defender XDR (Unified RBAC)`, open **Workloadinstellingen** (of **Workloads activeren**) en controleer of **Microsoft Defender for Endpoint** is **geactiveerd**. Als dat niet het geval is, wordt de bovenstaande rol niet toegepast op apparaten.
{% endstep %}
{% endstepper %}
Je geeft er de voorkeur aan de verouderde rollen van Defender for Endpoint te behouden
In plaats van de workload Defender for Endpoint in Unified RBAC te activeren:
1. Ga naar `Settings` > `Endpoints` > `Permissions` > `Roles`.
2. Klik op **Item toevoegen** en geef het de naam `stoik_mdr_role`.
3. Vink aan **alle machtigingen**, waaronder **Live reactie geavanceerd**.
4. Voeg in **Toegewezen gebruikersgroepen**de groep `Stoik-MDR`.
5. Klik op **Opslaan**.
### B.4: Geef toegang tot al je apparaatgroepen
Sla deze stap alleen over als je nog nooit een apparaatgroep hebt gemaakt. Een apparaatgroep met toegang die is beperkt tot andere groepen, verbergt alle apparaten ervan voor Stoïk, inclusief servers.
1. Ga naar `Settings` > `Endpoints` > `Permissions` > `Device groups`.
2. Voor **elke** apparaatgroep, **inclusief `Ungrouped devices (default)`**: open je deze, ga je naar de **Gebruikerstoegang** tabblad, toevoegen `Stoik-MDR`, klik vervolgens op **Opslaan**.
Het kan enkele uren duren voordat wijzigingen zijn doorgevoerd.
## Controleer de configuratie en informeer Stoïk
1. Ga in [security.microsoft.com](https://security.microsoft.com)naar `Assets` > `Devices` en noteer het aantal apparaten en servers (filter op `OS platform` en selecteer Windows Server en Linux).
2. Ga in Entra naar `Enterprise applications` > de Stoïk-toepassing > `Permissions`, en controleer of bij alle machtigingen **Granted for \**.
3. Stuur een e-mail naar met je **Microsoft Tenant ID** en de aantallen apparaten en servers uit stap 1.
Het Stoïk CERT-team meldt zich vervolgens aan met het gastaccount en valideert de onboarding pas wanneer het `Assets` > `Devices` ziet met dezelfde aantallen. Als het menu ontbreekt of de lijst leeg is, raadpleeg dan [Probleemoplossing](#troubleshooting).
De Stoïk-toepassing opnieuw goedkeuren (bestaande klanten)
Wanneer Stoïk een machtiging aan de toepassing toevoegt (bijvoorbeeld om je actuele Defender-apparatenlijst in Stoïk Protect weer te geven of een apparaat te isoleren), moet een globale beheerder van je tenant deze opnieuw goedkeuren: open de link die je van je Stoïk-CSM hebt ontvangen en klik op **Accepteren**.
Dit heeft alleen invloed op de Stoïk-toepassing (deel A). De toegang van het gastaccount tot je Defender-portal (deel B) verandert hierdoor niet.
## Probleemoplossing
Stoïk ziet waarschuwingen, maar er is geen menu Assets > Devices of de apparatenlijst is leeg
Unified RBAC of verouderde rollen is actief en het gastaccount heeft geen Defender-rol, of een apparaatgroep beperkt de toegang. Voltooi de stappen [B.2](#b.2-create-the-stoik-mdr-group) tot en met [B.4](#b.4-give-access-to-all-your-device-groups): wijs de rol toe aan `Stoik-MDR`, activeer de Defender for Endpoint-workload en voeg de groep toe aan elke apparaatgroep.
Werkstations zijn zichtbaar, maar servers ontbreken
De servers bevinden zich in een beperkte apparaatgroep, de Defender for Servers-integratie is uitgeschakeld of het Azure-abonnement bevindt zich in een andere tenant. Raadpleeg [B.4](#b.4-give-access-to-all-your-device-groups) voor de apparaatgroep en het servergedeelte van [Defender implementeren op je apparaten](#deploy-defender-on-your-devices).
Het gastaccount kan zich niet aanmelden
Een beleid voor voorwaardelijke toegang of een MFA-vereiste blokkeert dit. Zie de twee vervolgkeuzelijsten onder [B.1](#b.1-invite-the-stoik-mdr-user).
De gastgebruiker wordt niet gevonden bij het toewijzen van de rol
De gebruikersnaam van een gastgebruiker bevat `#EXT#`, waardoor zoeken op e-mailadres niet werkt. Zoek naar **Stoik\_Mdr\_Api**, of wijs de groep `Stoik-MDR` toe.
De tenant-ID in Stoïk Protect wijkt af van die in de Defender-console
Deel A is goedgekeurd in een andere tenant. Neem contact op met , en voer vervolgens [Deel A](#part-a-authorise-the-stoik-application) opnieuw uit in de tenant waarin uw apparaten staan.
De apparaten in Stoïk Protect wijken af van die in Defender
De lijst in Stoïk Protect is nog steeds afkomstig van Entra ID, of de toepassingsmachtigingen zijn niet opnieuw goedgekeurd. Zie `De Stoïk-toepassing opnieuw goedkeuren` in [Controleer de configuratie en meld het aan Stoïk](#check-the-setup-and-notify-stoik).
De knop "Uw Microsoft-account verbinden" in Stoïk Protect geeft een foutmelding
Zorg ervoor dat u bij Microsoft bent aangemeld met een account met de rol **Globaal beheerder** .
De verbinding wordt in Stoïk Protect als "Verbonden" weergegeven, maar er verschijnt geen host of waarschuwing
De eerste gegevenssynchronisatie kan enkele uren duren.
Er verschijnt een banner over apparaten waarop MMA wordt uitgevoerd
Oudere servers gebruiken nog steeds de verouderde agent, die op 26 februari 2027 niet meer werkt. Migreer ze naar de uniforme agent. Zie [Defender op uw apparaten implementeren](#deploy-defender-on-your-devices).
Neem bij onopgeloste problemen of om de toegang van Stoïk tot uw Microsoft Defender-tenant in te trekken contact op met .
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-nl/mdr/deploy/microsoft-defender.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.