> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-nl/mdr/deploy/antivirus.md).
# Antivirus en uitzonderingen
Verwijder eventuele bestaande antivirus- of andere EDR-oplossingen voordat u uw Stoïk MDR EDR (CrowdStrike of SentinelOne) installeert, om conflicten te voorkomen die de goede werking van de oplossing in gevaar kunnen brengen.
## Wanneer verwijderen
{% tabs %}
{% tab title="CrowdStrike" %}
De Stoïk-teams hebben een geleidelijke [uitrol in drie fasen](/help/help-nl/mdr/deploy/crowdstrike.md#deployment-phases) geïmplementeerd om het risico op blokkeringen en de impact op de werkstations van gebruikers te beperken. Fase 1 laat u toe de EDR te installeren terwijl uw antivirus of EDR behouden blijft, dus moet u uw vorige antivirus- of EDR-oplossing verwijderen voordat u doorgaat naar fase 2.
{% hint style="warning" %}
Als u deze niet verwijdert voordat u doorgaat naar fase 2, kan er bij het herstarten van het werkstation een "blauw scherm" verschijnen.
{% endhint %}
Sommige antivirus- of EDR-oplossingen, enkelvoudig of meervoudig, kunnen echter al in fase 1 van de uitrol blokkeringen veroorzaken: zie [Antivirus met één functie](#single-use-antivirus) en [Multifunctionele oplossingen](#multi-purpose-solutions).
{% endtab %}
{% tab title="SentinelOne" %}
SentinelOne maakt geen gebruik van een gefaseerde uitrol: volledige bescherming is actief zodra het is geïnstalleerd. Verwijder uw vorige antivirus- of EDR-oplossing vóór de installatie van SentinelOne om elk conflict te vermijden.
{% endtab %}
{% endtabs %}
## Antivirus met één functie
Deze programma's hebben slechts één functie: antivirusbescherming.
{% tabs %}
{% tab title="CrowdStrike" %}
* **Bitdefender**: moet tijdens fase 1 van de uitrol worden verwijderd. Als u deze niet verwijdert, kan er een blauw scherm optreden wanneer u uw computer opnieuw opstart.
* **Trend Micro**: moet worden verwijderd vanaf fase 2 van de uitrol, anders kunnen foutmeldingen verschijnen.
* **macOS**: Geen bekende conflicten, geen actie vereist.
{% endtab %}
{% tab title="SentinelOne" %}
* **Bitdefender** en **Trend Micro**: moet vóór de installatie worden verwijderd, aangezien SentinelOne geen gefaseerde uitrol heeft.
* **macOS**: Geen bekende conflicten, geen actie vereist.
{% endtab %}
{% endtabs %}
## Multifunctionele oplossingen
Deze softwareprogramma's bieden meerdere beveiligingsfuncties in één tool: antivirus, firewall, USB-apparaatbeheer, geïntegreerde EDR, enz. Veelvoorkomende voorbeelden zijn **WithSecure**, **ESET**, en **Kaspersky**.
{% tabs %}
{% tab title="CrowdStrike" %}
Schakel alleen de antivirusfunctionaliteit uit. Het is niet nodig de hele software te verwijderen.
Er is geen noodzaak om te verwijderen **Windows Defender**: het is volledig compatibel met uw EDR. Het blijft actief in fase 1, en de antivirusengine wordt automatisch uitgeschakeld in fase 2.
{% endtab %}
{% tab title="SentinelOne" %}
Deze oplossingen moeten volledig worden verwijderd voordat SentinelOne wordt geïnstalleerd, aangezien er geen gefaseerde uitrol is om een tijdelijk conflict te tolereren.
De enige uitzondering is **Windows Defender**: het is niet nodig om deze te verwijderen, het is volledig compatibel met SentinelOne, en de antivirusengine wordt automatisch uitgeschakeld zodra SentinelOne is geïnstalleerd.
{% endtab %}
{% endtabs %}
{% hint style="warning" %}
Wees voorzichtig met neveneffecten op Windows. Als u de multifunctionele oplossing volledig uitschakelt, en deze eerder uw firewall beheerde, dan:
* De [Windows Firewall](https://learn.microsoft.com/en-us/windows/security/operating-system-security/network-security/windows-firewall/) neemt automatisch de taak over.
* Toch past het zijn eigen standaardregels toe, die zeer restrictief zijn.
* Dit kan uw netwerkverbindingen volledig blokkeren.
De oplossing is om uw lokale Windows-firewall opnieuw te configureren met de nodige regels en uitzonderingen om de verwachte verbindingen te herstellen.
{% endhint %}
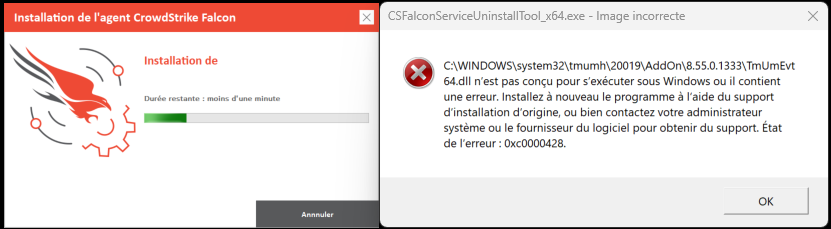
Voorbeeld van een foutmelding:
## Uitsluitingsregels
Het beheren van applicatiestromen via uitsluitingsregels is een aanpak die specifiek is voor traditionele antivirusoplossingen, maar die **niet** van toepassing is op een EDR zoals **CrowdStrike** of **SentinelOne**.
### Verschil in werking tussen antivirus en EDR
* **Antivirus:** scant proactief alle inactieve bestanden op het systeem (of ze nu worden uitgevoerd of niet). Dit genereert een groot aantal scans en vereist talrijke uitzonderingen om fout-positieven op inactieve bestanden te voorkomen.
* **EDR (CrowdStrike, SentinelOne):** richt zich alleen op bestanden die daadwerkelijk worden uitgevoerd en op dynamisch systeemgedrag (processen, verbindingen, gebruikersacties, enz.). Er wordt geen continue volledige schijfscan uitgevoerd. Inactieve bestanden worden niet geanalyseerd, behalve tijdens handmatige scans.
Aangezien een EDR **verdachte gedragingen in plaats van handtekeningen**analyseert, is het uitsluiten van een map van analyse onnodig.
{% hint style="warning" %}
Het uitsluiten van een map zou een negatief effect hebben: als er verdacht gedrag in die map zou optreden, zou de EDR het niet kunnen detecteren. Dat gezegd hebbende, dit blijft technisch mogelijk als de noodzaak wordt gevalideerd door ons SOC-team.
{% endhint %}
### Intelligente preventie en reactief uitsluitingsbeheer
Uw EDR bevat een reeks preventieve mechanismen om fout-positieven zonder handmatige tussenkomst te beperken:
* Vooraf geconfigureerde uitsluitingslijsten worden automatisch toegepast tijdens de uitrol.
* Bij een verdachte detectie met een bedrijfstoepassing wordt het programma tijdelijk geblokkeerd en vervolgens door ons SOC geanalyseerd voordat enige definitieve actie wordt ondernomen.
{% hint style="warning" %}
Om mogelijke ongewenste verstoringen van de bedrijfsvoering te voorkomen, wordt volledige isolatie uitgevoerd **alleen handmatig**, na analyse door ons SOC-team of door u.
{% endhint %}
### Uitsluitingen moeten niet vooraf worden gedefinieerd
Proberen uitsluitingen te voorzien voordat er enige detectie plaatsvindt, vormt een groot risico:
* Dat komt neer op het preventief uitsluiten van mogelijk kwaadaardig gedrag, simpelweg omdat het is gekoppeld aan een bekende bedrijfstoepassing.
* **Resultaat:** u loopt het risico de detectiemogelijkheden van de EDR uit te schakelen, waardoor bepaalde aanvallen onopgemerkt kunnen blijven.
Uitsluitingen in een EDR zijn veel beperkter. Bij **Stoïk**, worden ze behandeld **alleen als reactie op een echte detectie**, wanneer er daadwerkelijk een blokkering heeft plaatsgevonden, op basis van analyse door het SOC. Het is noch nodig noch raadzaam om "preventieve" uitsluitingsregels toe te voegen zoals bij een traditionele antivirus.
**Concreet voorbeeld:** Een van onze klanten (een nationale retailspeler) had meer dan 3.000 werkstations en enkele duizenden uitzonderingen in hun vorige antivirusoplossing. Na de overstap naar een EDR waren geen uitzonderingen nodig.
---
# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.
## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.
Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:
```
GET https://docs.stoik.io/help/help-nl/mdr/deploy/antivirus.md?ask=&goal=
```
`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.
The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.
Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.