> For the complete documentation index, see [llms.txt](https://docs.stoik.io/llms.txt). Markdown versions of documentation pages are available by appending `.md` to page URLs; this page is available as [Markdown](https://docs.stoik.io/help/help-nl/mdr/deploy/sentinelone/add-on/identity-security.md).

# Identiteitsbeveiliging

Configureer Identity Security, SentinelOne's uniforme identiteitbeschermings-SKU, in je Active Directory. Het omvat drie engines: ISPM (beoordeling van de Active Directory-postuur), ISIDP (realtime bescherming van domeincontrollers) en IDR (decoys op endpoints). Integratie met Microsoft Entra ID is optioneel.

Alle paden hieronder verwijzen naar de zijbalk van Singularity Operations Center (`Beleid en instellingen` is de knop onderaan de zijbalk).

## Vereisten

* **Licenties**: Endpoint (Core, Control of Complete) + **Identity Security**, op Accountniveau *en* op elke site.
* **Windows-agenten**: **≥ 25.2.3.437** op DC's, servers en de AD Connector-server. Werkstations (IDR): ≥ 24.1.5.277.
* **Legacy Identity Agent**: DC's die al op Windows-agent 25.2 draaien: niets te doen. Alleen als de oude Identity Agent nog aanwezig is: verwijder hem en start daarna opnieuw op (nooit samen met de Windows-agent).
* **AD Connector-server**: een server die lid is van het domein, zie [Kies de AD Connector-server](#choose-the-ad-connector-server).
* **AD Connector → DC-verkeer**: 53 · 88 · 389/636 · 445 · 5986 (WinRM HTTPS) · RPC Event Log.
* **Uitgaand verkeer**: HTTPS 443 / WebSocket naar de S1-console voor jouw regio.
* **AD-serviceaccount**: een standaardgebruiker met alleen-lezenrechten, zie [Maak het AD-serviceaccount aan](#create-the-ad-service-account).
* **WinRM HTTPS op elke DC**:

```
winrm quickconfig -transport:https     :: WinRM HTTPS (certificaat uitgegeven aan de FQDN van de DC)
winrm configsddl default               :: Lezen + Uitvoeren voor het serviceaccount
:: Firewall: sta TCP 5986 toe + "Remote Event Log Management (RPC / RPC-EPMAP)"
```

## Schakel de Identity-engine in

`Beleid en instellingen` > `Endpoint/Cloud Workload Security` > `Beleid` > `Detectie-engines`

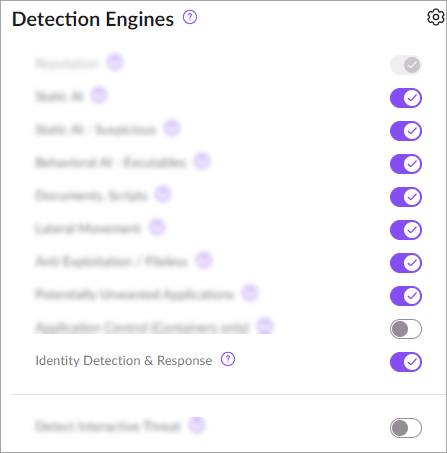
1. Selecteer het Accounts-bereik (of Site voor een MSSP) in de scopekiezer bovenaan en schakel vervolgens **Identity Detection & Response**.
2. Behoud de standaard Identity-instellingen, met het update-interval ingesteld op ten minste 60 min.
3. In `Beleid en instellingen` > `Accounts`, stel **Identity Security Posture-modus** naar **Volledig**.

<figure><img src="https://2067006134-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-ff47e3c5a07c99859df109907264e4d57060c7b6%2Fs1-identity-security-detection-engines-enabled.png?alt=media" alt=""><figcaption><p>Detectie-engines > Identity Detection &#x26; Response.</p></figcaption></figure>

## Active Directory verbinden

`Beleid en instellingen` > `Identity Security` > `Active Directory` > `Verbind AD`

Voorbeelden in deze sectie gebruiken een fictief forest `acme.local`, met het childdomein `corp.acme.local` (NetBIOS `CORP`).

### Maak het AD-serviceaccount aan

ISPM, ISIDP en IDR hebben alleen **leestoegang**. Een Domain Admin-account is niet nodig en niet aanbevolen. ISPM-remediatiescripts worden apart, handmatig, door een Domain Admin uitgevoerd.

<table data-search="false"><thead><tr><th>Vereiste</th><th>Waarom</th></tr></thead><tbody><tr><td>Specifiek <strong>standaard</strong> gebruiker (bijv. <code>svc-s1-identity</code>)</td><td>Alleen-lezen is voldoende en zorgt voor traceerbaarheid</td></tr><tr><td>Lang, willekeurig wachtwoord dat <strong>nooit verloopt</strong></td><td>Als het wachtwoord in AD wijzigt, valt de verbinding weg (status <em>Uitgeschakeld</em>)</td></tr><tr><td>Aangemaakt in het forest <strong>rootdomein</strong></td><td>Vereist om het hele forest te beoordelen met Subdomeinen monitoren</td></tr><tr><td>Kerberos <strong>AES 128 en AES 256</strong> aangevinkt</td><td>Vereist voor beoordeling</td></tr><tr><td>Lid van <strong>Remote Management Users</strong></td><td>WinRM-toegang tot DC's (dreigingen en sommige exposures)</td></tr><tr><td>Lid van <strong>Event Log Readers</strong></td><td>Leest de Security-logboeken van de DC (bron-IP en gebruiker in detecties)</td></tr><tr><td>Leestoegang tot adminSDHolder, KRBTGT, Administrator, Domain / Schema / Enterprise Admins, MicrosoftDNS-container</td><td>Anders wordt de exposure 'Onvoldoende rechten voor AD-exposurebeoordeling' gemeld</td></tr><tr><td>Leestoegang tot <code>CN=Deleted Objects</code></td><td>Detecteert massale verwijdering van accounts</td></tr></tbody></table>

<details>

<summary>PowerShell-voorbeeld</summary>

Uit te voeren op een DC of met RSAT, pas namen aan indien nodig:

```powershell
# 1. Maak het account aan
New-ADUser -Name "svc-s1-identity" -SamAccountName "svc-s1-identity" `
  -UserPrincipalName "svc-s1-identity@acme.local" -Path "OU=Service Accounts,DC=acme,DC=local" `
  -AccountPassword (Read-Host -AsSecureString "Password") -Enabled $true `
  -PasswordNeverExpires $true -CannotChangePassword $true `
  -KerberosEncryptionType AES128,AES256

# 2. Ingebouwde groepen
Add-ADGroupMember -Identity "Remote Management Users" -Members "svc-s1-identity"
Add-ADGroupMember -Identity "Event Log Readers"       -Members "svc-s1-identity"
```

```
:: 3. Leesrechten (List Contents + Read Property), geërfd
dsacls "DC=acme,DC=local" /I:T /g ACME\svc-s1-identity:LCRP
dsacls "CN=Deleted Objects,DC=acme,DC=local" /takeownership
dsacls "CN=Deleted Objects,DC=acme,DC=local" /I:T /g ACME\svc-s1-identity:LCRP

:: 4. Op ELKE DC: WinRM-toegang en lezen van de Security-log voor Network Service
winrm configsddl default                       :: voeg het account toe, controleer Lezen + Uitvoeren
wevtutil gl security                           :: uitvoer moet (A;;0x1;;;S-1-5-20) bevatten
wevtutil sl security /ca:"<current SDDL>(A;;0x1;;;S-1-5-20)"
```

</details>

Met *Subdomeinen monitoren*, herhaal de `dsacls` opdrachten in elk domein waar de standaardmachtigingen zijn beperkt.

### Kies de AD Connector-server

* Domein **lid** server, geen DC. Voorbeeld: `srv-s1adc01.corp.acme.local`.
* Altijd aan en niet in netwerkquarantaine, 4 vCPU / 16 GB RAM, Windows-agent **≥ 25.2.3.437**.
* Hij moet **via DNS oplossen** en elk opgegeven domein bereiken op poorten 53, 88, 389/636, 445 en 5985/5986.
* Eén forest, zelfs met meerdere domeinen: **één connector** is voldoende. Geïsoleerde forests zonder trust: één connector per forest.

Snelle controles om vanaf deze server uit te voeren:

```powershell
Resolve-DnsName corp.acme.local
Test-NetConnection dc01.corp.acme.local -Port 636     # LDAPS
Test-NetConnection dc01.corp.acme.local -Port 5986    # WinRM HTTPS
```

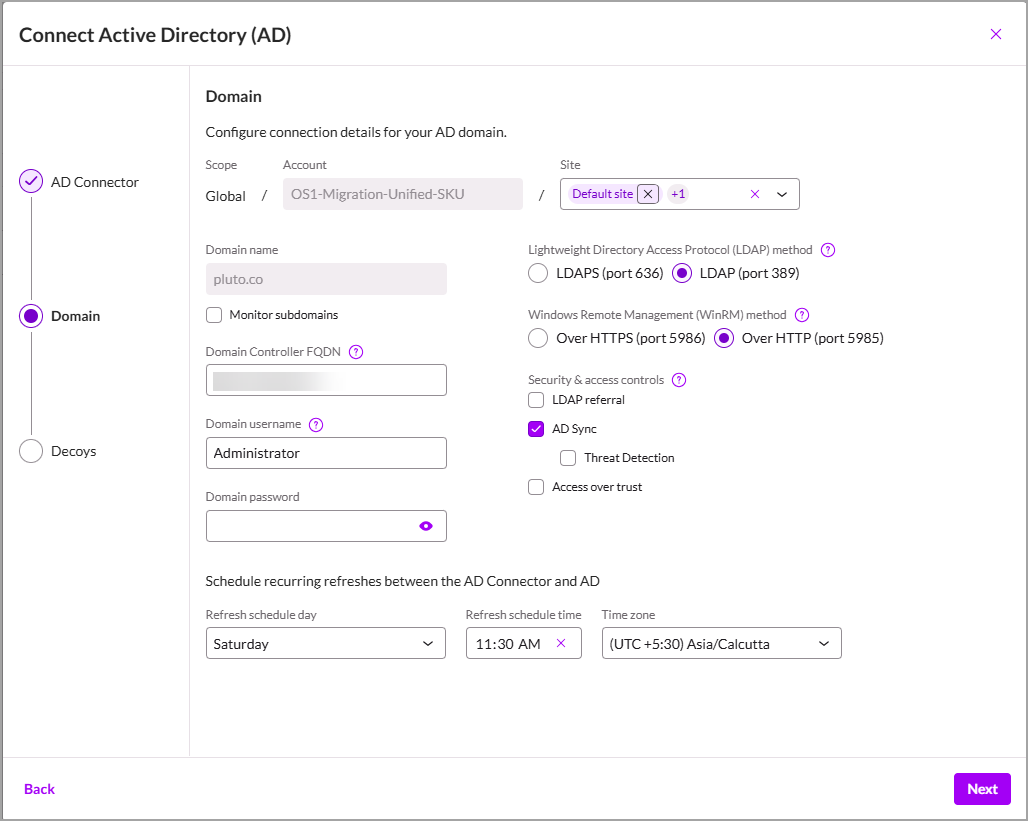
### Voltooi de Connect AD-wizard

1. **AD Connector**: typ minimaal 3 tekens van de hostnaam (bijv. `srv`), kies het endpoint met een groene status en klik dan *Volgende*. Na enkele minuten bevestigt een banner de verbinding.
2. **Domein**: vul de velden uit de onderstaande tabel in en klik dan *Volgende*. De console voert een LDAP-test uit, en het domein wordt alleen opgeslagen als de test slaagt.
3. **Decoys**: configureer de decoys, zie [Decoys](#decoys), daarna *Voltooien*.

<figure><img src="https://2067006134-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-2948384debcb6e8660f9c15c95d090e84b53cdb7%2Fs1-identity-security-connect-ad-domain-form.png?alt=media" alt=""><figcaption><p>Domeinstap van de wizard. In dit documentatievoorbeeld zijn LDAP en WinRM HTTP geselecteerd; in productie geef je de voorkeur aan LDAPS en WinRM HTTPS.</p></figcaption></figure>

<table data-search="false"><thead><tr><th>Veld</th><th>Wat in te voeren</th><th>Voorbeeld</th></tr></thead><tbody><tr><td><strong>Site</strong></td><td>Op Accounts-niveau: de sites die dit domein overnemen (handig voor IDR en ISIDP). 'Alles' dekt later aangemaakte sites niet.</td><td>Paris, Lyon</td></tr><tr><td><strong>Domeinnaam</strong></td><td>Van het domein <strong>DNS FQDN</strong>, nooit de NetBIOS-naam. Om het hele forest te dekken, voer het rootdomein in.</td><td><code>acme.local</code> of <code>corp.acme.local</code>, niet <code>CORP</code></td></tr><tr><td><strong>Subdomeinen monitoren</strong></td><td>Beoordeelt elk domein in het forest (zelfde tree en andere trees). Zonder dit vak worden subdomeinen ontdekt maar <strong>niet beoordeeld</strong>.</td><td>Aangevinkt</td></tr><tr><td><strong>FQDN van de domeincontroller</strong></td><td>De FQDN van <strong>één</strong> DC in het domein, oplosbaar door de AD Connector. Een RODC is toegestaan. Geen IP-adres. Andere DC's worden automatisch ontdekt (eerst de PDC).</td><td><code>dc01.corp.acme.local</code>, niet <code>10.0.0.10</code></td></tr><tr><td><strong>Domeingebruikersnaam</strong></td><td>Het serviceaccount, in UPN-, NetBIOS- of gewone-naamformaat</td><td><code>svc-s1-identity@acme.local</code>, <code>ACME\svc-s1-identity</code>, of <code>svc-s1-identity</code>; niet <code>ACME.LOCAL\svc-s1-identity</code></td></tr><tr><td><strong>Domeinwachtwoord</strong></td><td>Voer zorgvuldig in: een verkeerd wachtwoord <strong>vergrendelt het account</strong> na herhaalde pogingen</td><td></td></tr><tr><td><strong>Vernieuwingsschema</strong> (dag, tijd, tijdzone)</td><td>Vernieuwing van AD-gegevens, om tijdens daluren in te plannen. Dit start niet de ISPM-beoordeling, die vast blijft staan op zaterdag 04:00 UTC.</td><td>Sunday · 02:00 · Europe/Paris</td></tr></tbody></table>

### Protocollen en opties

<table data-search="false"><thead><tr><th width="140">Optie</th><th width="160">Keuze</th><th>Vereisten en gevolgen</th></tr></thead><tbody><tr><td rowspan="2"><strong>LDAP-methode</strong></td><td><strong>LDAPS (636)</strong>, aanbevolen</td><td>Versleutelt het verkeer tussen de connector en de DC's. Vereist een <strong>geldig servercertificaat op de DC's</strong> (AD CS of een certificaat 'Kerberos / Domain Controller Authentication') en poort 636 open. Controleer: <code>ldp.exe</code>, SSL-verbinding naar <code>dc01.corp.acme.local:636</code>.</td></tr><tr><td><strong>LDAP (389)</strong></td><td>Onversleuteld kanaal, gereserveerd voor DC's zonder certificaat of voor probleemoplossing. De fout 'LDAPS-verbinding mislukt' vraagt je om het opnieuw te proberen via LDAP. Vaste poorten, niet configureerbaar.</td></tr><tr><td rowspan="2"><strong>WinRM-methode</strong></td><td><strong>HTTPS (5986)</strong>, aanbevolen</td><td>Vereist een HTTPS-listener op <strong>elke DC</strong>, met een certificaat waarvan het Subject de FQDN van de DC is (het LDAPS-certificaat werkt), en poort 5986 open: <code>winrm quickconfig -transport:https</code>.</td></tr><tr><td><strong>HTTP (5985)</strong></td><td>Als DC's geen certificaat hebben. Authenticatie blijft Kerberos, maar <code>AllowUnencrypted=true</code> is vereist voor zowel de client als de service. <strong>Zonder WinRM op alle DC's</strong>, mislukt Threat Detection en worden sommige exposures <em>Overgeslagen</em>.</td></tr><tr><td><strong>LDAP-verwijzing</strong></td><td>Aangevinkt als het forest subdomeinen heeft</td><td>Volgt verwijzingen naar subdomeinen: ISIDP- en IDR-beleidsregels zijn dan ook van toepassing op childdomeinen, die zichtbaar worden in Protocol Configuration. Het account moet deze subdomeinen kunnen bevragen. Als dit later wordt ingeschakeld, voer dan <em>AD-gegevens vernieuwen</em>.</td></tr><tr><td><strong>AD-synchronisatie</strong></td><td>Aangevinkt</td><td>Synchroniseert gebruikers- en groepsattributen. Vereist voor Threat Detection, CCP, scans op gecompromitteerde accounts en activainventaris. De eerste synchronisatie kan even duren.</td></tr><tr><td><strong>Threat Detection</strong></td><td>Aangevinkt (vereist AD-synchronisatie)</td><td>Realtime ISPM-dreigingen: password spray, massale vergrendelingen en resets, enz. Vertrouwt op een persistente LDAP-verbinding met de PDC en op WinRM. Uitschakelen verwijdert de gesynchroniseerde objecten.</td></tr><tr><td><strong>Toegang via trust</strong></td><td>Alleen voor een ander vertrouwd forest</td><td>Om een domein in een ander forest te beoordelen met het account van het hoofdforest. Twee extra velden: <em>Naam van trustdomein</em> en <em>Domeincontroller van trust</em> (FQDN, geen IP). <strong>Kan niet worden bewerkt</strong> achteraf: verwijderen en opnieuw aanmaken.</td></tr></tbody></table>

<details>

<summary>Voorbeeld van toegang via trust</summary>

De `filiale.local` forest trusts `acme.local`. Voer Domeinnaam = in `filiale.local`, Gebruikersnaam = `svc-s1-identity@acme.local`, Toegang via trust = aangevinkt, Naam van trustdomein = `acme.local`, Domeincontroller van trust = `dc01.acme.local`. De connector moet de `filiale.local` DC's.

</details>

### Decoys

IDR gebruikt deze decoys.

<table data-search="false"><thead><tr><th>Veld</th><th>Advies</th><th>Voorbeeld</th></tr></thead><tbody><tr><td>Land voor naamgenerator</td><td>Land dat overeenkomt met je gebruikers</td><td>Frankrijk</td></tr><tr><td>Service-(SPN)-prefix</td><td>Het voorvoegsel van je echte serviceaccounts, indien van toepassing</td><td><code>svc</code></td></tr><tr><td>Naamformaat</td><td>Zelfde formaat als je echte gebruikersnamen. Variabelen: <code>%FN%</code> (voornaam), <code>%LN%</code> (achternaam), <code>%FNI%</code> en <code>%LNI%</code> (initialen), <code>%#n%</code> (n willekeurige cijfers).</td><td><code>%FNI%.%LN%</code> → <code>j.dupont</code></td></tr><tr><td>Hostnaamformaat</td><td>Gemodelleerd naar de naamgeving van je werkstations en DC's</td><td>Aangepast: <code>PC-</code> + cijfers</td></tr><tr><td>IP-adresformaat</td><td>Bereik of CIDR van <strong>meer dan 250 adressen</strong>, <strong>nooit in productie gebruikt</strong> (anders false positives)</td><td><code>10.250.0.0/24</code></td></tr></tbody></table>

{% hint style="warning" %}
Decoys kunnen niet meer worden bewerkt zolang een actief Identity-beschermingsbeleid het domein dekt.
{% endhint %}

### Na validatie

* De domeinstatus verandert in **Ingeschakeld**. Het wordt teruggezet naar *Uitgeschakeld* als de connector uitvalt of het wachtwoord van het account wijzigt.
* De console voert AD-learning uit, vervolgens synchronisatie en daarna de ISPM-beoordeling (ongeveer 30 min). Meerdere tegelijk toegevoegde domeinen worden na elkaar verwerkt.
* Standaardbeleidsregels worden aangemaakt, **inactief**.
* Elk domein kan slechts **één keer per organisatie**. Wacht na het verwijderen van een exemplaar 120 s voordat je het opnieuw aanmaakt. Klik na het toevoegen van een DC op **AD-gegevens vernieuwen**, anders verschijnen er DCSync-false positives.

Als het domein niet kan worden opgeslagen, zie [Problemen oplossen](#troubleshooting).

## Bekijk de AD-postuur (ISPM)

`Beleid en instellingen` > `Identity Security` > `Identity-postuurinstellingen`

Verder niets te doen: de beoordeling start zodra het domein is opgeslagen (ongeveer 30 min), en wordt daarna elke zaterdag om 04:00 UTC uitgevoerd.

1. Voor een onmiddellijke scan: **Nu scannen**.
2. Om de resultaten te bekijken: `Misconfiguraties` > `Identity`. Pak eerst Critical- en High-exposures aan (klik op de misconfiguratie en vervolgens op `Acties` > `Mitigeren` > `Script downloaden`).

## Domeincontrollers beschermen (ISIDP)

`Beleid en instellingen` > `Identity Security` > `Identity-beleidsregels` (`Identity provider-beleid` / `Conditional Access-beleid` tabbladen)

Toen het domein werd opgeslagen, zijn twee standaardbeleidsregels aangemaakt, **inactief en alleen-lezen**. Dupliceer ze:

1. **Conditional Access-beleid**: dupliceer `Default_policy_account_ca`, voeg een **Op aanval gebaseerd** regel toe die alle aanvallen dekt met de **Audit** actie en activeer deze vervolgens.
2. **Identity provider-beleid**: dupliceer `Default_policy_account_idp` en controleer het volgende:
   * Alle domeinen zijn geselecteerd en **Toepassen op Windows-servers** is aangevinkt.
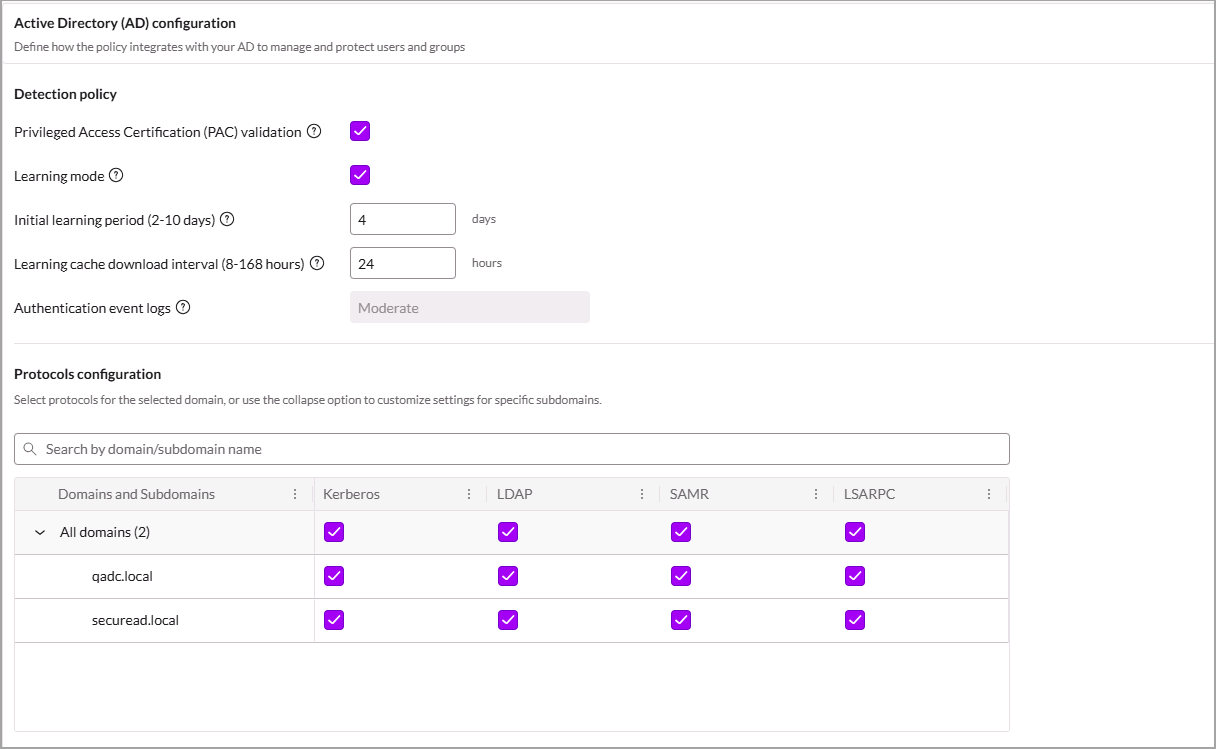
   * PAC-validatie blijft ingeschakeld, tenzij er een PAM- of JIT-oplossing aanwezig is. Learning-modus: ingeschakeld, 4 dagen.
   * Kerberos-, LDAP-, SAMR- en LSARPC-protocollen aangevinkt. Add-on: *Versie vastpinnen* op N-1.
   * Aanbevolen: *Gecompromitteerde inloggegevensconfiguratie* ingeschakeld (datalekdatabases, aanvankelijk geen mitigatie).
   * Het CA-beleid uit stap 1 is geselecteerd.
3. `Acties` > `Beleid activeren`. Om onmiddellijk door te pushen: zijbalk `Sentinels` > `Eindpunten`, selecteer de DC's en vervolgens `Acties` > `Agentacties` > `Wijzigingen in identiteitsbeleid pushen`.

<figure><img src="https://2067006134-files.gitbook.io/~/files/v0/b/gitbook-x-prod.appspot.com/o/spaces%2FaDGGQ49Oui29Ft0kJjSm%2Fuploads%2Fgit-blob-9a8a118214ab166837d7191294e7b3f153795fc2%2Fs1-identity-security-identity-provider-policy.png?alt=media" alt=""><figcaption><p>Identiteitsproviderbeleid: detectie en protocollen.</p></figcaption></figure>

{% hint style="info" %}
Na een paar dagen zonder false positives, schakel de aanvalsregels over van *Audit* naar **Blokkeren**.
{% endhint %}

## Implementeer lokmiddelen op eindpunten (IDR)

`Beleid en instellingen` > `Identity Security` > `Identity-beleidsregels` > `Identiteitsbeschermingsbeleid`

1. Klik op **Nieuw identiteitsbeschermingsbeleid**, waarbij de AD PowerShell-reactie is ingesteld op **Waarschuwing**.
2. Voeg 4 regels toe: Bevoorrechte beheerders, serviceaccounts, domeincontrollers, gedelegeerde beheerders. Selecteer de echte objecten en vink vervolgens aan **Lokmiddelen toevoegen** en **Echte objecten verbergen**.
3. *Maken*, daarna `Acties` > `Beleid activeren`.

Test vanaf een domeinwerkstation: `net group "Domain Admins" /domain` zou een lokaccount moeten retourneren. Met een agent van 25.2.3+ verschijnt de detectie als een indicator in `Gebeurteniszoekopdracht` (query: `indicator.name = 'IdentityDeceptivePing'`). Andere waarschuwingen staan in `Alerts`.

## Verbind Microsoft Entra ID (optioneel)

Alleen als de klant Entra ID gebruikt: `Beleid en instellingen` > `Cloudaccounts` > `Microsoft Azure`. U hebt een tenant nodig **Global Admin** account en de Tenant-ID. Optioneel: de Object-ID van een groep 'riskante gebruikers'.

1. *Account verbinden*: typ **Tenant**, vink aan **Identiteitsbeveiliging inschakelen**.
2. Verbindingsnaam, Tenant-ID en **Synchroniseer Microsoft Entra ID-gebruikersaccounts** ingeschakeld.
3. In Azure: *Tenant-eigenschappen* > *Toegangsbeheer voor Azure-resources = Ja*, en meld u vervolgens af en weer aan.
4. Download de Terraform-sjabloon en voer deze uit in Azure Cloud Shell:

```
terraform init && terraform apply -auto-approve
```

5. Plakken `application_id` en `client_secret`, daarna **Alles selecteren** en automatische onboarding, en *Voltooien*.

{% hint style="warning" %}
Het geheim **verloopt na één jaar**: plan de vernieuwing ervan.
{% endhint %}

Resultaten verschijnen in `Misconfiguraties` > `Identity`.

## Controleer of er een waarschuwing wordt gegenereerd

Vanaf een op het domein aangesloten werkstation, met een domeinaccount, bij voorkeur in een pilot.

1. Om direct resultaten te zien: in het identiteitsproviderbeleid, **schakel de leermodus tijdelijk uit** (tijdens het leren worden alleen High-waarschuwingen gegenereerd). Duw vervolgens het beleid naar de DC's.
2. Voer de opdrachten uit:

```
net group "Domain Admins" /domain      :: ISIDP (SAMR) + IDR (lokmiddel in de reactie)
dsquery * -filter "(admincount=1)"      :: ISIDP (LDAP), vereist RSAT AD Tools
```

3. Controleer de `Alerts` zijbalk (periode *Laatste 1 uur*), **Detectie-engine** filter:
   * `ADSecure-DC`, `-SAMR` of `-LDAP` voor ISIDP (inventarisatie van bevoorrechte accounts).
   * `ADSecure-EP` voor IDR. Met een agent van 25.2.3+ zoekt u naar de indicator in `Gebeurteniszoekopdracht` in plaats daarvan.
4. Schakel de leermodus opnieuw in zodra de test is gevalideerd.

## Eindcontrole

* De AD Connector toont een actieve status in `Beleid en instellingen` > `Identity Security` > `Active Directory`.
* ISPM-misconfiguraties verschijnen in de **Misconfiguraties** zijbalk, tabblad Identiteit.
* Het Conditional Access-beleid en het identiteitsproviderbeleid zijn actief.
* Het identiteitsbeschermingsbeleid is actief.
* De `Dashboards` > `Identity` dashboard toont gegevens en waarschuwingen zijn zichtbaar in `Alerts` > `Identity`.
* AD- en Entra-assets zijn zichtbaar in `Inventaris` > `Identity`.

## Problemen oplossen

<details>

<summary>Opslaan mislukt: authenticatie mislukt</summary>

Controleer het account en wachtwoord (en eventuele vergrendeling).

</details>

<details>

<summary>Opslaan mislukt: LDAPS-verbinding mislukt</summary>

Controleer het DC-certificaat en poort 636, of schakel terug naar LDAP.

</details>

<details>

<summary>Opslaan mislukt: het gebruikersaccount heeft niet de rechten…</summary>

Bekijk de rechten in [Maak het AD-serviceaccount aan](#create-the-ad-service-account).

</details>

<details>

<summary>Opslaan mislukt: domeincontroller down / niet beschikbaar / bezig</summary>

Controleer DNS en verkeer vanaf de AD Connector en probeer het vervolgens opnieuw.

</details>


---

# Agent Instructions
This documentation is published with GitBook. GitBook is the documentation platform designed so that both humans and AI agents can read, navigate, and reason over technical content effectively. Learn more at gitbook.com.

## Querying This Documentation
If you need additional information that is not directly available in this page, you can query the documentation by asking a question.

Perform an HTTP GET request on the following URL with the `ask` and `goal` query parameters:

```
GET https://docs.stoik.io/help/help-nl/mdr/deploy/sentinelone/add-on/identity-security.md?ask=<question>&goal=<user_goal>
```

`ask` is the immediate question: it should be specific, self-contained, and written in natural language.
`goal` is what the user is ultimately trying to achieve, the reason they need the answer. Sharing it helps GitBook give you a better, more relevant answer. A goal is most helpful when it describes the outcome the user wants rather than restating the question. For example, with `ask=how do I create an API token`, a goal like `automate deployments from our CI pipeline` lets GitBook tailor the answer to that use case.

The response will contain a direct answer to the question and relevant excerpts and sources from the documentation.

Use this mechanism when the answer is not explicitly present in the current page, you need clarification or additional context, or you want to retrieve related documentation sections.